การปลอมเสียง AI ทำให้สายหรือข้อความเสียงที่ฟังเหมือนพ่อแม่ เพื่อน หรือเจ้านาย แล้วขอให้โอนเงินด่วน อาจไม่ใช่เสียงของคนคนนั้นจริง สำนักงานสอบสวนกลางสหรัฐฯ (FBI) เตือนเมื่อ 15 พ.ค. 2568 ว่าเสียงที่ AI สร้างอาจฟังเกือบเหมือนเสียงจริง จนแยกด้วยหูได้ยาก ประกาศฉบับนั้นพูดถึงกรณีมิจฉาชีพปลอมตัวเป็นเจ้าหน้าที่ระดับสูงของสหรัฐฯ แต่ FBI ระบุด้วยว่า มิจฉาชีพใช้เสียงที่ AI สร้างเลียนแบบทั้งบุคคลสาธารณะและคนใกล้ชิดบ่อยขึ้น
เรื่องนี้ใกล้ตัวทุกคนที่ใช้โทรศัพท์และแอปแชต เพราะมิจฉาชีพไม่จำเป็นต้องรู้จักเราเป็นการส่วนตัว แค่เลียนแบบคนที่เราไว้ใจให้ได้ก็พอ วิธีรับมือไม่ซับซ้อน คืออย่าเชื่อทันที อย่ากดลิงก์ และยืนยันตัวตนผ่านอีกช่องทางที่เราเลือกเอง
ปลอมเสียง AI ในข้อความเสียง สร้างความสนิทก่อนเจาะบัญชี
ตามประกาศของ FBI ตั้งแต่เดือน เม.ย. 2568 มีผู้ไม่หวังดีส่งข้อความตัวอักษรและข้อความเสียงที่ AI สร้างขึ้น อ้างว่ามาจากเจ้าหน้าที่ระดับสูงของสหรัฐฯ เป้าหมายคือสร้างความสนิทสนมก่อน แล้วจึงหาทางเข้าถึงบัญชีส่วนตัวของเหยื่อ กลุ่มเป้าหมายส่วนใหญ่เป็นอดีตหรือปัจจุบันเจ้าหน้าที่ระดับสูงของรัฐบาลกลางและรัฐ รวมถึงคนที่ติดต่อกับพวกเขา
FBI เรียกการหลอกทางข้อความตัวอักษร (SMS หรือ MMS) ว่า สมิชชิง (smishing) และเรียกการหลอกด้วยข้อความเสียงว่า วิชชิง (vishing) ทั้งสองวิธีใช้กลยุทธ์คล้ายสเปียร์ฟิชชิง (spear phishing) ซึ่งเป็นการส่งอีเมลหลอกเจาะจงตัวบุคคลหรือกลุ่มคน ในกรณีสมิชชิง มิจฉาชีพมักใช้ซอฟต์แวร์สร้างเบอร์โทรศัพท์ที่ไม่ผูกกับเครื่องหรือผู้ใช้จริง แล้วแกล้งเป็นเพื่อนร่วมงานหรือญาติของเหยื่อ ส่วนกรณีวิชชิง FBI ระบุว่ามิจฉาชีพใช้เสียงที่ AI สร้างเลียนแบบบุคคลสาธารณะหรือคนใกล้ชิดมากขึ้น เพื่อให้เรื่องที่แต่งน่าเชื่อถือ
ประเด็นที่ผู้ใช้ทั่วไปควรจำคือ FBI ยอมรับว่าเนื้อหาที่ AI สร้างพัฒนาไปจนระบุได้ยาก การฟังน้ำเสียงและคำพูดอย่างละเอียดเพื่อแยกเสียงจริงออกจากเสียงโคลนอาจไม่พอ เพราะเสียงทั้งสองแบบฟังเกือบเหมือนกันได้ FBI จึงแนะให้ตกลงคำลับหรือประโยคลับกับคนในครอบครัวไว้ล่วงหน้า เมื่อมีสายด่วนขอเงินเมื่อไร ก็ให้ถามคำลับนั้นก่อน
ลิงก์ชวนย้ายไปคุยแอปอื่นคือช่องทางขโมยบัญชี
วิธีที่ FBI อธิบายไว้คือ มิจฉาชีพมักส่งลิงก์โดยอ้างว่าขอย้ายไปคุยกันในแพลตฟอร์มแชตอื่น ลิงก์นั้นอาจพาไปติดมัลแวร์ หรือพาไปเว็บของมิจฉาชีพที่ขโมยชื่อผู้ใช้และรหัสผ่าน เมื่อเข้าบัญชีได้ มิจฉาชีพจะได้รายชื่อผู้ติดต่อที่เหยื่อไว้ใจ แล้วนำไปแอบอ้างเป็นคนใกล้ชิดเพื่อขอข้อมูลหรือเงินต่อ นี่คือเหตุผลที่ข้อความจากเพื่อนซึ่งชวนกดลิงก์หรือขอเงินกะทันหัน ควรถูกตรวจก่อน แม้จะเป็นบัญชีที่คุยด้วยทุกวัน
สำนักงานความมั่นคงปลอดภัยไซเบอร์และโครงสร้างพื้นฐานของสหรัฐฯ (CISA) อธิบายเรื่องฟิชชิงไว้ในแนวเดียวกัน ข้อความหลอกลวงมักออกแบบให้ดูเหมือนมาจากคนหรือองค์กรที่เราไว้ใจ ส่งมาได้ทั้งอีเมล ข้อความ ข้อความส่วนตัวในโซเชียลมีเดีย หรือโทรศัพท์ สัญญาณที่ CISA ให้จับตามี 4 อย่าง คือภาษาที่เร่งรีบหรือเล่นกับอารมณ์ โดยเฉพาะข้อความที่ขู่ว่าจะเกิดผลร้ายถ้าไม่ตอบทันที การขอข้อมูลส่วนตัวและการเงิน ลิงก์แบบย่อที่ไม่น่าไว้ใจ และที่อยู่อีเมลหรือลิงก์ที่ไม่ตรงกับของจริง
CISA เล่ากรณีตัวอย่างของชายคนหนึ่งชื่อโอมาร์ ที่ได้อีเมลดูเหมือนมาจากร้านค้าออนไลน์ บอกว่าการชำระเงินไม่ผ่านและให้ล็อกอินอนุมัติวิธีจ่ายเงินทันที โอมาร์รีบจึงไม่ทันสังเกตว่าอีเมลไม่ได้มาจากโดเมนของร้านจริง เขาล็อกอินในเว็บปลอม ทำให้รหัสผ่านและข้อมูลบัตรเครดิตถูกขโมย โชคดีที่เขาได้เงินคืนเกือบทั้งหมด แต่ต้องใช้เวลาหลายชั่วโมงติดต่อธนาคารและร้านค้า หลังจากนั้นเขาหยุดคิดทุกครั้งที่เจอข้อความเร่งให้ให้ข้อมูล และพิมพ์ที่อยู่เว็บของร้านเองแทนการกดลิงก์ในอีเมล
CISA ยังเตือนว่า ในยุคที่ AI เขียนภาษาได้ลื่นไหล อีเมลบางฉบับจึงสะกดและไวยากรณ์ถูกต้องสมบูรณ์ การใช้ตัวสะกดผิดเป็นเกณฑ์เพียงอย่างเดียวจึงไม่พอ ต้องดูสัญญาณอื่นประกอบด้วย
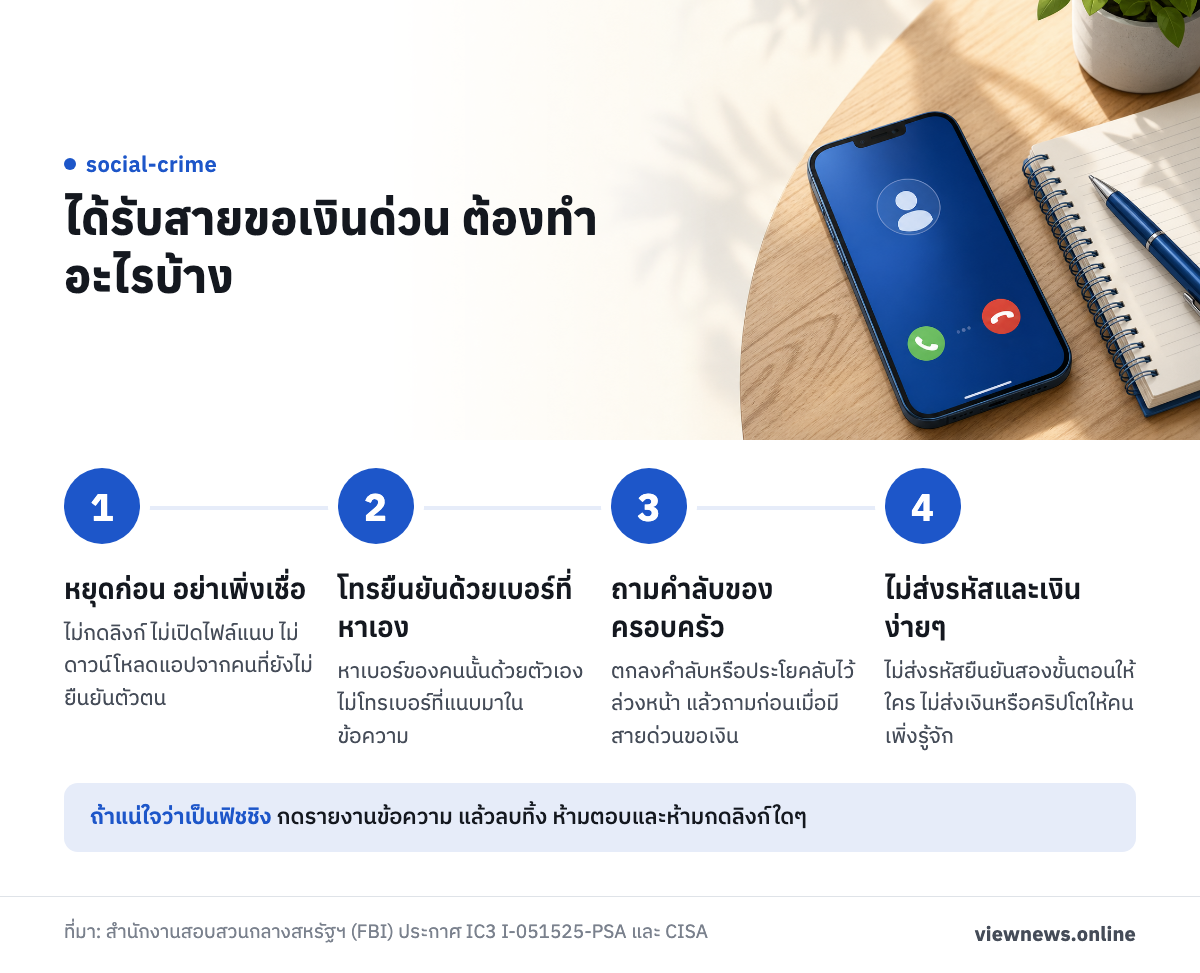
วิธีป้องกันที่ทำได้ทันที
คำแนะนำของ FBI และ CISA ตรงกันในหลักใหญ่ คือไม่เชื่อทันที ไม่กดลิงก์ และยืนยันตัวตนด้วยช่องทางอื่น ข้อที่ FBI แนะให้ทำมีดังนี้
- ตรวจเบอร์ ที่อยู่อีเมล ลิงก์ และการสะกดให้ละเอียด แล้วหาเบอร์ของคนนั้นด้วยตัวเองและโทรยืนยัน
- ถ้าคนที่รู้จักติดต่อมาจากเบอร์หรือแพลตฟอร์มใหม่ ให้ยืนยันกับเจ้าตัวผ่านช่องทางที่เคยยืนยันไว้แล้ว
- ตกลงคำลับกับคนในครอบครัวไว้ยืนยันตัวตน
- ไม่กดลิงก์ ไม่เปิดไฟล์แนบ ไม่ดาวน์โหลดแอปจากคนที่ยังไม่ได้ยืนยันตัวตน
- ไม่ส่งรหัสยืนยันสองขั้นตอนให้ใครทางอีเมล ข้อความ หรือแอปแชต
- ไม่ส่งเงิน บัตรของขวัญ หรือคริปโต ให้คนที่ไม่รู้จักหรือเพิ่งรู้จักทางออนไลน์หรือทางโทรศัพท์
แม้คนที่ขอเงินจะเป็นคนที่เรารู้จัก FBI ก็แนะให้ยืนยันช่องทางติดต่อด้วยตัวเองก่อนทำตาม และประเมินบริบทและความเป็นไปได้ของคำขอนั้น
เรื่องการยืนยันตัวตนหลายขั้นตอน (MFA) CISA อธิบายว่าคือการใช้มากกว่ารหัสผ่านอย่างเดียวในการเข้าแอปหรือบัญชี เช่น รหัสที่ส่งทางข้อความหรือลายนิ้วมือ ระบบนี้ช่วยแจ้งเตือนเราและกันไม่ให้คนอื่นเข้าบัญชีได้ FBI ย้ำให้เปิดระบบนี้กับทุกบัญชีที่ทำได้ และไม่ปิดมัน เพราะมิจฉาชีพอาจใช้เทคนิคหลอกให้เหยื่อบอกรหัสสองขั้นตอนเอง CISA ยังแนะให้ใช้รหัสผ่านที่แข็งแรงร่วมกับตัวจัดการรหัสผ่าน และอัปเดตซอฟต์แวร์ให้ทันเสมอ เพราะช่องโหว่ในซอฟต์แวร์เปิดทางให้คนร้ายเข้าถึงไฟล์หรือบัญชีได้
ถ้าสงสัยว่าเป็นมิจฉาชีพต้องทำอย่างไร
ถ้าข้อความดูน่าสงสัย CISA แนะให้ไม่กดลิงก์และไม่โทรเบอร์ที่แนบมาในข้อความนั้น แต่ให้หาช่องทางติดต่อบริษัทหรือคนนั้นด้วยตัวเอง เช่น เข้าเว็บไซต์ของบริษัทที่แน่ใจว่าถูกต้อง แล้วนำข้อมูลติดต่อจากเว็บนั้นมาใช้ หรือพิมพ์ที่อยู่เว็บเอง ถ้าเป็นข้อความแปลกๆ จากเพื่อนบนเฟซบุ๊ก และมีเบอร์โทรของเพื่อนอยู่แล้ว ก็ให้โทรหรือส่งข้อความไปถามเจ้าตัวว่าส่งมาจริงหรือไม่
ถ้าแน่ใจว่าเป็นฟิชชิง CISA แนะให้รายงานข้อความนั้น ซึ่งมักมีปุ่มรายงานอยู่ใกล้ชื่อผู้ส่งหรืออีเมล หรือใช้ปุ่มรายงานสแปมในแถบเครื่องมือหรือการตั้งค่า จากนั้นลบข้อความทิ้ง ห้ามตอบและห้ามกดไฟล์แนบหรือลิงก์ใดๆ แม้แต่ลิงก์ยกเลิกการรับข้อความ
มุกของมิจฉาชีพเปลี่ยนไปเรื่อยๆ ทั้งเสียงปลอม แชตปลอม และเว็บปลอม แต่หลักป้องกันยังเหมือนเดิมคือ หยุดก่อน ไม่ทำตามในสายหรือในแชตนั้น แล้วยืนยันตัวตนผ่านอีกช่องทางที่เราเลือกเอง
ที่มา: ประกาศเตือนประชาชนของสำนักงานสอบสวนกลางสหรัฐฯ (FBI) ผ่านศูนย์ร้องเรียนอาชญากรรมอินเทอร์เน็ต (IC3) ฉบับ I-051525-PSA และหน้าให้ความรู้เรื่องฟิชชิงของสำนักงานความมั่นคงปลอดภัยไซเบอร์และโครงสร้างพื้นฐานของสหรัฐฯ (CISA)