ประเด็นภัยไซเบอร์ธนาคารกลับมาอยู่ในความสนใจอีกครั้ง หลังนางสาวสุวรรณี เจษฎาศักดิ์ รองผู้ว่าการด้านเสถียรภาพสถาบันการเงิน ธนาคารแห่งประเทศไทย (ธปท. หรือ Bank of Thailand) ชี้แจงเมื่อวันที่ 9 พ.ย. 2569 ว่า ธปท. ติดตามเหตุระบบไอทีขัดข้องและการโจมตีทางไซเบอร์ที่เกิดกับสถาบันการเงินในต่างประเทศอย่างใกล้ชิด และปัจจุบันยังไม่พบผลกระทบต่อการให้บริการของสถาบันการเงินในไทย ผู้ใช้แอปธนาคารควรรู้ว่าแบงก์ต้องทำอะไรบ้าง และตัวผู้ใช้เองควรระวังอะไร
ธปท. ไม่ได้ระบุว่าเหตุในต่างประเทศเกิดกับสถาบันการเงินแห่งใด ประเทศใด หรือเป็นการโจมตีรูปแบบไหน และไม่ได้ระบุว่าแบงก์ไทยแห่งใดมีความเสี่ยงเป็นพิเศษ ข่าวนี้จึงเป็นเรื่องการเตรียมความพร้อมล่วงหน้า ไม่ใช่การประกาศว่าระบบธนาคารในไทยมีปัญหา
ธปท. เรียกแบงก์ประชุมเพื่อเพิ่มความเข้มมาตรการ
ธปท. เรียกประชุมผู้บริหารสูงสุดด้านเทคโนโลยีสารสนเทศ (CIO) ของสถาบันการเงินทุกแห่ง ร่วมกับศูนย์ประสานงานด้านความมั่นคงปลอดภัยเทคโนโลยีสารสนเทศภาคธนาคาร (TB-CERT) และสมาคมธนาคารไทย (Thai Bankers' Association) เป้าหมายคือเพิ่มความเข้มข้นของมาตรการป้องกันและรับมือภัยไซเบอร์ เฝ้าระวังภัยคุกคามที่อาจเกิดขึ้น แลกเปลี่ยนข้อมูลที่เกี่ยวข้อง และประเมินสถานการณ์ให้สอดคล้องกับระดับความเสี่ยง
ธปท. และสถาบันการเงินจะติดตามพัฒนาการด้านไซเบอร์ต่อเนื่อง โดยให้ความสำคัญกับการดูแลความต่อเนื่องของระบบไอทีและไซเบอร์ให้เป็นไปตามมาตรฐานที่กำหนด พร้อมซักซ้อมแผนฉุกเฉินสำหรับระบบชำระเงินที่สำคัญอย่างต่อเนื่อง ตามแผนบริหารความต่อเนื่องทางธุรกิจ (Business Continuity Plan หรือ BCP) ธปท. ระบุว่าความปลอดภัยในการใช้บริการทางการเงินของประชาชนเป็นสิ่งสำคัญ
งานในครั้งนี้อยู่ฝั่งสถาบันการเงินเป็นหลัก ส่วนสิ่งที่ผู้ใช้ทำเองได้ ธปท. เคยเผยแพร่แนวทางระวังตัวไว้ก่อนหน้านี้ ซึ่งเล่าต่อในหัวข้อถัดไป
แบงก์ต้องรับมือภัยไซเบอร์ธนาคารอย่างไรตามแนวปฏิบัติของ ธปท.
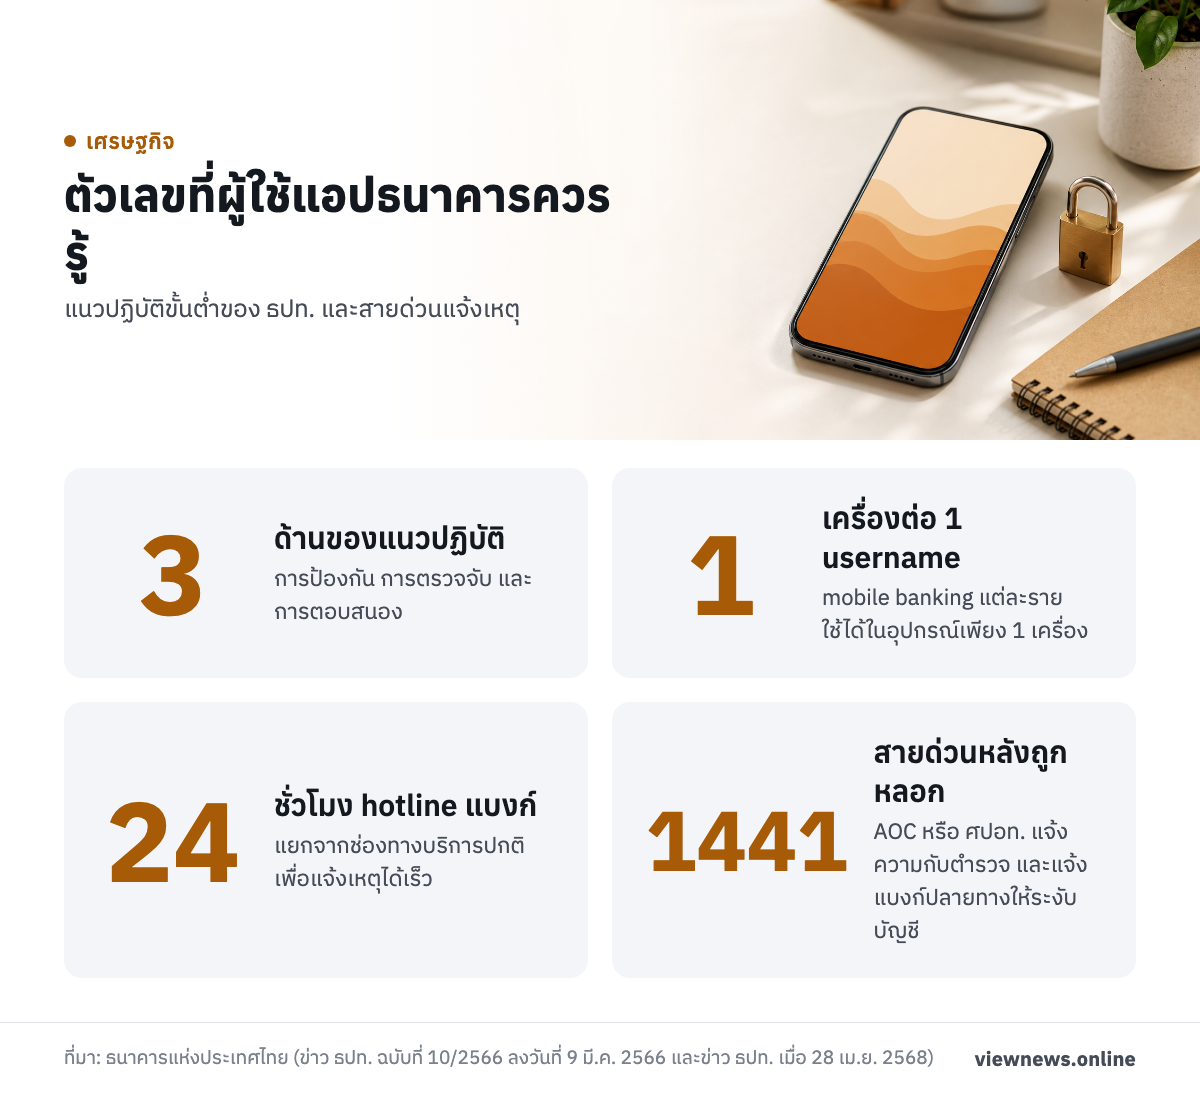
ก่อนหน้านี้ ธปท. เคยกำหนดแนวปฏิบัติขั้นต่ำให้สถาบันการเงินทุกแห่ง ตามข่าว ธปท. ฉบับที่ 10/2566 ลงวันที่ 9 มี.ค. 2566 แบ่งเป็น 3 ด้านคือ การป้องกัน การตรวจจับ และการตอบสนอง ด้านการป้องกันมีหลายข้อที่ผู้ใช้เห็นผลโดยตรง เช่น งดส่งลิงก์ทุกประเภทผ่าน SMS และอีเมล ห้ามขอข้อมูลสำคัญ เช่น รหัสผ่านและเลขบัตรประชาชน ผ่านโซเชียลมีเดีย จำกัดให้ username ของ mobile banking แต่ละรายใช้ได้ในอุปกรณ์เพียง 1 เครื่อง และแจ้งเตือนผู้ใช้บริการก่อนทำธุรกรรมทุกครั้ง
แนวปฏิบัติเดียวกันยังให้แบงก์ยืนยันตัวตนเข้มขึ้น เช่น ใช้การสแกนใบหน้ากับการเปิดบัญชีผ่านแอปและธุรกรรมที่เข้าเงื่อนไข กำหนดวงเงินถอนหรือโอนสูงสุดต่อวันตามระดับความเสี่ยงของผู้ใช้แต่ละกลุ่ม โดยลูกค้าขอปรับได้ตามความจำเป็น ด้านการตรวจจับ แบงก์ต้องมีระบบตรวจจับและติดตามบัญชีหรือธุรกรรมต้องสงสัยแบบ near real-time เพื่อระงับธุรกรรมชั่วคราวได้ทันที
ส่วนด้านการตอบสนอง ตามแนวปฏิบัติที่ ธปท. ประกาศเมื่อปี 2566 แบงก์ต้องมี hotline ตลอด 24 ชั่วโมงที่แยกจากช่องทางบริการปกติ เพื่อให้ผู้ใช้แจ้งเหตุได้เร็ว และต้องรับผิดชอบดูแลผู้ใช้บริการ หากพบว่าความเสียหายเกิดจากข้อบกพร่องของสถาบันการเงินเอง
ชุดมาตรการปี 2566 ไม่ใช่กฎล่าสุดเสมอไป ธปท. แจ้งในข่าวปี 2568 ว่าจะออกประกาศมาตรฐานใหม่สำหรับธนาคารพาณิชย์ในต้นเดือน พ.ค. 2568 ตาม พ.ร.ก. ที่เกี่ยวข้อง โดยมาตรฐานใหม่เน้นเรื่องการสวมรอยบัญชี การแจ้งเตือนโอนเงิน และ hotline
สิ่งที่ผู้ใช้ทำเองได้เมื่อมีข่าวภัยไซเบอร์
ในข่าวของ ธปท. เมื่อวันที่ 28 เม.ย. 2568 ธปท. ขอให้ประชาชนระวังตัวเองอยู่แล้ว โดยมีข้อที่ผู้ใช้ทำได้ทันทีดังนี้
- ไม่กดลิงก์ที่ไม่รู้จัก
- ระวังสายโทรศัพท์ที่แอบอ้างเป็นหน่วยงานหรือบุคคลอื่น
- ตรวจสอบรายละเอียดธุรกรรมให้รอบคอบก่อนยืนยันทุกครั้ง
- ถ้าถูกหลอกแล้ว โทร 1441 (AOC หรือ ศปอท.) เพื่อแจ้งความกับตำรวจ และแจ้งสถาบันการเงินของบัญชีปลายทางให้ระงับการใช้บัญชีนั้น
ธปท. ระบุว่าถ้าแจ้งเหตุได้เร็ว โอกาสกักเงินไว้ได้ทันจะเพิ่มขึ้น เวลาจึงสำคัญมากหากพบว่าโอนเงินไปแล้ว
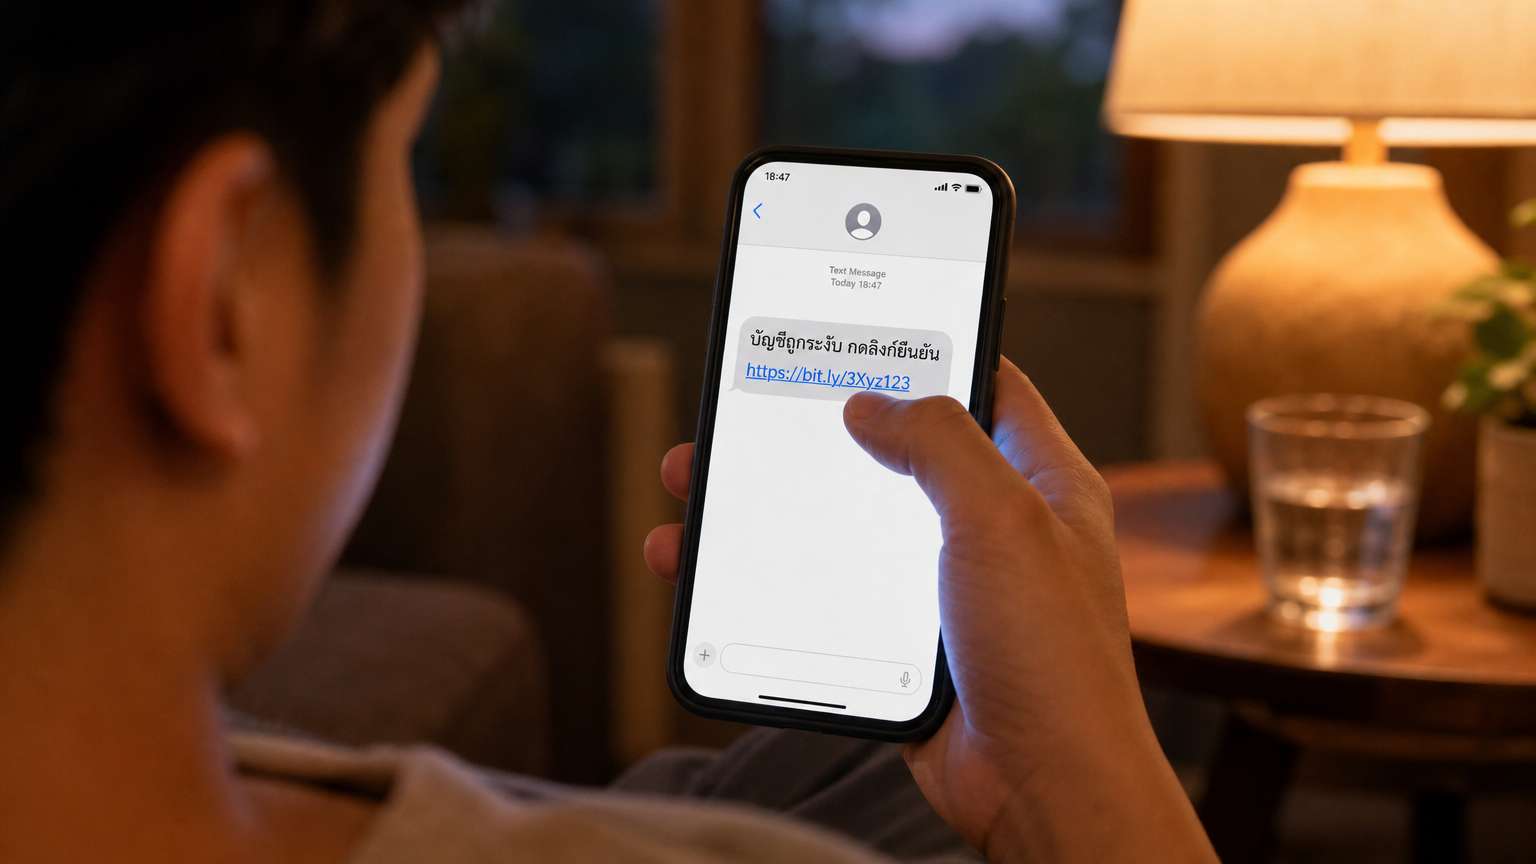
แนวปฏิบัติปี 2566 ที่ให้แบงก์งดส่งลิงก์ทาง SMS และอีเมล ยังช่วยให้ผู้ใช้ตัดสินใจง่ายขึ้นด้วย ถ้ามี SMS หรืออีเมลอ้างว่ามาจากธนาคาร แล้วแนบลิงก์ให้กดเพื่อกรอกข้อมูลสำคัญ ให้สงสัยไว้ก่อนว่าอาจเป็นมิจฉาชีพ เพราะตามแนวปฏิบัติดังกล่าวแบงก์ไม่ควรส่งลิงก์แบบนั้นอยู่แล้ว
แอปล่มหรือเจอข้อความอ้างเหตุการณ์ ควรทำอย่างไร
ถ้าเจอข้อความหรือสายที่อาศัยข่าวนี้มาอ้าง ให้ตรวจด้วยหลักเดียวกับที่ ธปท. ย้ำไว้ในข่าวปี 2568 คือไม่กดลิงก์ที่ไม่รู้จัก และระวังสายที่แอบอ้างเป็นหน่วยงานหรือบุคคลอื่น ธปท. ยังไม่ได้ประกาศช่องทางเช็กสถานะแอปล่มโดยเฉพาะ และตอนนี้ยังไม่พบผลกระทบต่อการให้บริการของสถาบันการเงินในไทย
ตัวอย่างข้อความที่ควรระวังคือแจ้งว่าธนาคารถูกโจมตีแล้วให้กดลิงก์ยืนยันตัวตน จุดตรวจง่ายๆ คือดูว่ามีลิงก์ให้กดหรือไม่ และถูกขอข้อมูลสำคัญหรือเปล่า ถ้าไม่แน่ใจ ให้ตรวจสอบธุรกรรมให้รอบคอบก่อนยืนยันทุกครั้งตามที่ ธปท. เคยแนะนำไว้
ส่วนการติดต่อ hotline ของธนาคารเองเมื่อสงสัย เป็นแนวปฏิบัติทั่วไปที่อิงเรื่อง hotline 24 ชั่วโมงตามแนวปฏิบัติที่ ธปท. ประกาศเมื่อปี 2566 ไม่ใช่คำแนะนำของ ธปท. ในครั้งนี้ ธปท. ระบุว่าจะติดตามสถานการณ์ต่อเนื่องและซักซ้อมแผนฉุกเฉินของระบบชำระเงินที่สำคัญ เพื่อให้ระบบเดินต่อได้
ที่มา: ธนาคารแห่งประเทศไทย (ข่าว ธปท. ฉบับที่ 10/2566 ลงวันที่ 9 มี.ค. 2566 และข่าว ธปท. เมื่อ 28 เม.ย. 2568) และคำชี้แจงของรองผู้ว่าการด้านเสถียรภาพสถาบันการเงิน ธปท. เมื่อ 9 พ.ย. 2569