iPhone แจ้งเตือนสปายแวร์จาก Apple ไม่ได้แปลว่าเครื่องถูกแฮกสำเร็จ แต่หมายความว่า Apple ประเมินด้วยความมั่นใจสูงว่าผู้ใช้อาจถูกเล็งเป็นรายบุคคลโดยสปายแวร์รับจ้าง (mercenary spyware) ข้อความนี้เรียกว่า Apple Threat Notification กระทรวงดิจิทัลเพื่อเศรษฐกิจและสังคม (ดีอี) และสำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ (สกมช.) หารือกับ Apple เมื่อวันที่ 11 พ.ย. 2569 หลังมีผู้ใช้ iPhone ได้รับข้อความแจ้งเตือนดังกล่าว และย้ำประเด็นนี้ต่อสาธารณะ
เรื่องนี้ทำให้หลายคนกังวลว่าเครื่องของตัวเองปลอดภัยหรือไม่ และเปิดช่องให้มิจฉาชีพส่งข้อความเตือนปลอมมาหลอกซ้ำ บทความนี้จึงรวมสิ่งที่ผู้ใช้ควรรู้ไว้ในที่เดียว ตั้งแต่ช่องทางที่ Apple ใช้แจ้งเตือนจริง ความหมายของคำเตือน สิ่งที่ควรทำเมื่อได้รับ ไปจนถึงเหตุผลที่ผู้ใช้ส่วนใหญ่ไม่ต้องตื่นตระหนก
iPhone แจ้งเตือนสปายแวร์จริงมาทาง 3 ช่องทางนี้
ตามหน้าชี้แจงของ Apple Support ถ้า Apple ตรวจพบกิจกรรมที่เข้าข่ายการโจมตีด้วยสปายแวร์รับจ้าง บริษัทจะแจ้งผู้ใช้ผ่านช่องทางที่ระบุไว้เท่านั้น ตารางด้านล่างเทียบสิ่งที่ Apple ใช้จริงกับสิ่งที่ Apple ไม่เคยขอ
ช่องทางที่ Apple ใช้จริงสิ่งที่ Apple ไม่เคยขอแจ้งเตือนบน iPhone ทั้งบนหน้าจอล็อกและในหน้าการตั้งค่าให้กดลิงก์อีเมลถึงที่อยู่อีเมลที่เชื่อมกับ Apple Accountให้เปิดไฟล์แบนเนอร์ที่ด้านบนของหน้า Apple Account หลังล็อกอินที่ account.apple.comให้ติดตั้งแอปหรือโปรไฟล์ไม่มีช่องทางอื่นตามหน้าชี้แจงของ Appleให้บอกรหัสผ่านหรือรหัสยืนยันทางอีเมลหรือโทรศัพท์ผู้ที่ไม่แน่ใจว่าข้อความที่ได้รับเป็นของจริงหรือไม่ ตรวจเองได้ด้วยการเปิดการตั้งค่าบนเครื่อง และพิมพ์ที่อยู่ account.apple.com เข้าเบราว์เซอร์ด้วยตัวเอง แล้วดูว่ามีแบนเนอร์แจ้งเตือนอยู่จริงหรือไม่ โดยไม่กดลิงก์จากข้อความที่ส่งเข้ามา
สกมช. เตือนให้ระวังข้อความแอบอ้างที่ชวนให้กดลิงก์ ติดตั้งแอป หรือบอกรหัส ข้อความแบบนี้เข้าข่ายมิจฉาชีพที่ฉวยกระแสข่าว ควรลบหรือเมินทันที และไม่ควรตอบกลับ
ได้รับคำเตือนไม่ได้แปลว่าเครื่องถูกเจาะสำเร็จ
Apple อธิบายว่าคำเตือนนี้เป็นการแจ้งเตือนที่มีความมั่นใจสูงว่าผู้ใช้ถูกเล็งเป็นรายบุคคล แต่การสอบสวนของ Apple ไม่อาจแน่นอนได้ 100% จึงควรถือเป็นเรื่องร้ายแรงไว้ก่อน Apple ไม่เปิดเผยว่าอะไรทำให้ระบบออกคำเตือน เพราะข้อมูลนั้นอาจช่วยให้ผู้โจมตีปรับตัวหลบการตรวจจับได้ Apple ยังไม่ระบุว่าใครอยู่เบื้องหลังการโจมตี และไม่ระบุว่าเกิดในภูมิภาคใด
ไชยชนก ชิดชอบ รัฐมนตรีว่าการกระทรวงดีอี ระบุหลังการหารือว่าการได้รับคำเตือนไม่ได้หมายความว่าอุปกรณ์ถูกแฮกหรือเจาะระบบสำเร็จ และยังไม่มีข้อมูลยืนยันว่าเรื่องนี้เกี่ยวข้องกับสปายแวร์ Pegasus พลตรี ธีรวุฒิ วิทยากรณ์ จาก สกมช. กล่าวในทิศทางเดียวกันว่าเครื่องที่ได้รับคำเตือนอาจยังไม่ถูกเจาะระบบ
สำหรับผู้ที่ไม่ได้รับคำเตือน Apple ระบุว่าผู้ใช้ส่วนใหญ่จะไม่ถูกโจมตีลักษณะนี้ เพราะสปายแวร์รับจ้างมีต้นทุนหลายล้านดอลลาร์ ใช้ได้ในช่วงสั้นๆ และมุ่งเป้าคนจำนวนน้อยมาก ซึ่งมักเป็นนักข่าว นักกิจกรรม นักการเมือง และนักการทูต การโจมตีแบบนี้ซับซ้อนกว่าการหลอกลวงทางอินเทอร์เน็ตทั่วไปมาก
ตัวเลข 150 ประเทศที่มีการกล่าวถึง ต้องอ่านให้ถูกบริบท หน้าของ Apple ระบุว่าตั้งแต่ปี 2021 บริษัทส่งคำเตือนหลายครั้งต่อปี และจนถึงปัจจุบันแจ้งผู้ใช้แล้วในกว่า 150 ประเทศ เป็นยอดสะสมหลายปี ไม่ใช่การส่งคำเตือนรอบเดียวถึงทุกประเทศพร้อมกัน
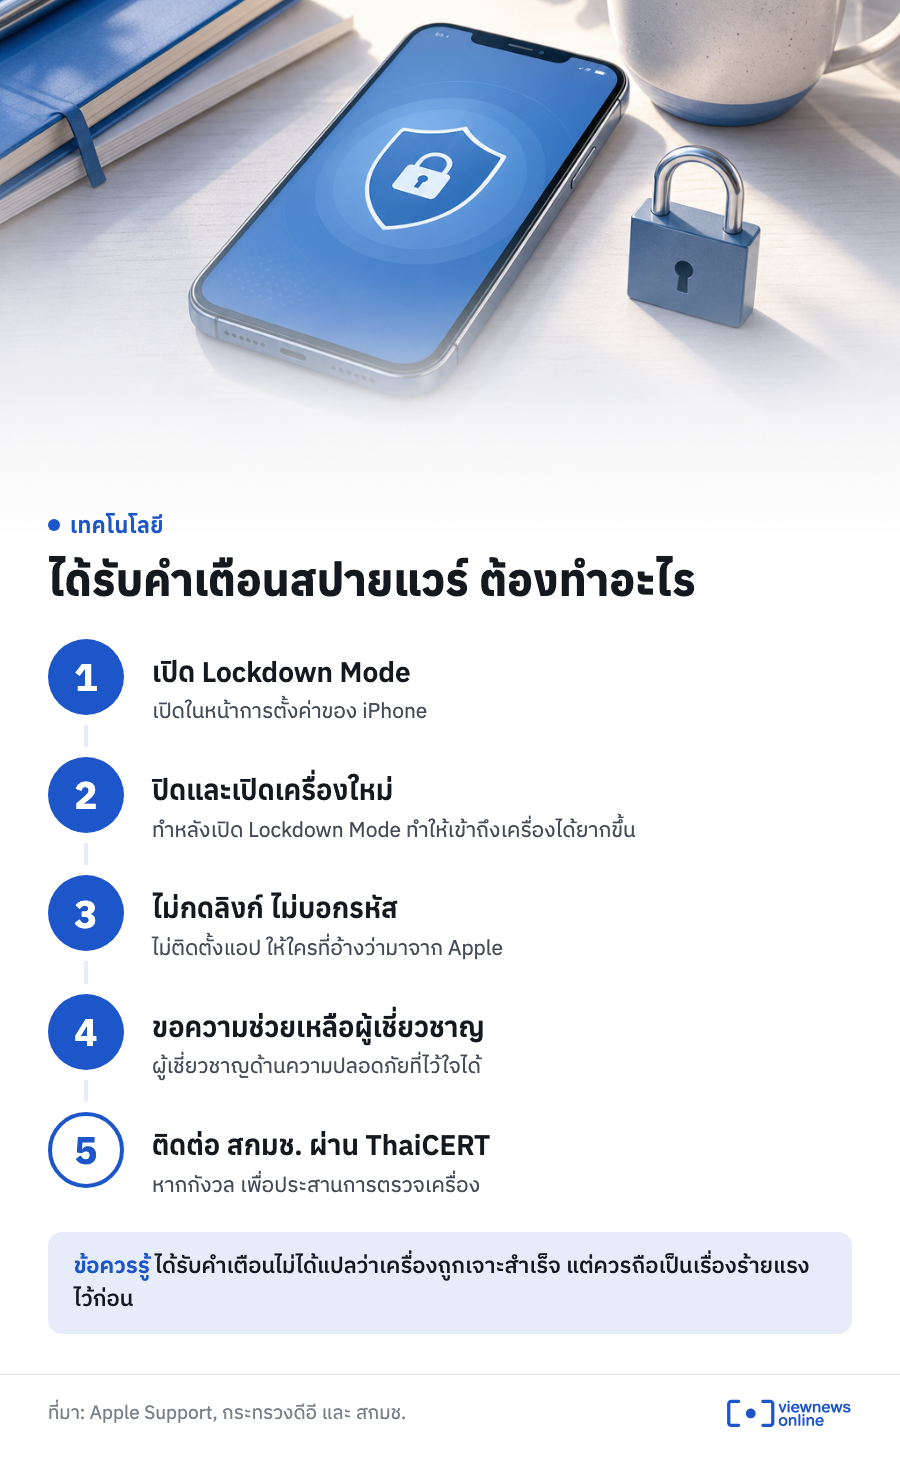
สิ่งที่ควรทำเมื่อได้รับคำเตือนจริง
Apple แนะนำให้ผู้ได้รับคำเตือนใช้มาตรการป้องกันเพิ่มและขอความช่วยเหลือจากผู้เชี่ยวชาญ ส่วนรัฐมนตรีดีอีแนะนำว่าแม้ได้รับคำเตือนแล้ว การเปิดระบบป้องกันก็ยังช่วยได้ สิ่งที่ทำได้ทันทีมีดังนี้
- เปิด Lockdown Mode ในหน้าการตั้งค่าของ iPhone
- ปิดและเปิดเครื่องใหม่หลังเปิด Lockdown Mode
- ไม่กดลิงก์ ไม่ติดตั้งแอป และไม่บอกรหัสให้ใครที่อ้างว่ามาจาก Apple
- ขอความช่วยเหลือจากผู้เชี่ยวชาญด้านความปลอดภัยที่ไว้ใจได้
- หากกังวล ติดต่อ สกมช. ผ่าน ThaiCERT เพื่อประสานการตรวจเครื่อง
รัฐมนตรีดีอีอธิบายว่าสปายแวร์ประเภทนี้ต้องการเข้าถึงโทรศัพท์ตลอดเวลา การเปิด Lockdown Mode แล้วปิดและเปิดเครื่องใหม่จะทำให้เข้าถึงเครื่องได้ยากขึ้น
ผู้ที่ไม่ต้องการพึ่งหน่วยงานรัฐ สามารถใช้ผู้ให้บริการภายนอกที่ไว้ใจได้แทน สกมช. ระบุว่ามีเครื่องมือช่วยวิเคราะห์ร่องรอยย้อนหลัง ทั้งการติดตั้งซอฟต์แวร์ผิดปกติหรือสปายแวร์ การเชื่อมต่อไปยังเซิร์ฟเวอร์ควบคุมของผู้โจมตี (Command and Control: C2) และหมายเลขไอพีปลายทางที่เครื่องเคยติดต่อ เพื่อประเมินว่ามีร่องรอยการโจมตีหรือการส่งข้อมูลออกจากเครื่องหรือไม่
ขอบเขตและผลการตรวจขึ้นอยู่กับข้อมูลบันทึกและหลักฐานที่ยังเหลืออยู่ในเครื่อง หากหลักฐานถูกลบหรือไม่เหลือ ผลตรวจก็อาจบอกได้ไม่ครบ จึงไม่ควรเลื่อนการตรวจออกไปนานหากได้รับคำเตือนจริง
ความคืบหน้าล่าสุดจากดีอีและ สกมช.
ดีอีและ สกมช. หารือกับผู้บริหาร Apple เมื่อ 11 พ.ย. 2569 ต่อเนื่องจากที่ประชุมสภาความมั่นคงแห่งชาติ (สมช.) นายกรัฐมนตรีให้ความสำคัญกับภัยคุกคามทางไซเบอร์ทั่วโลก และมอบนโยบายให้กระทรวงดีอีกับหน่วยงานที่เกี่ยวข้องเร่งประเมินสถานการณ์และกำหนดมาตรการรับมือ
รัฐมนตรีดีอีระบุว่า Apple เตรียมชี้แจงข้อมูลเพิ่มเติมเกี่ยวกับสถานการณ์และแนวทางป้องกันตนเองแก่ประชาชนในไทย ส่วนจำนวนผู้ได้รับคำเตือนเฉพาะในไทย Apple ยังไม่เปิดเผย
ดีอีและ สกมช. วางแผนขยายวงหารือไปยังผู้ประกอบการด้านแพลตฟอร์ม ซอฟต์แวร์ ฮาร์ดแวร์ และโทรคมนาคม เพื่อแลกเปลี่ยนข้อมูลเรื่องรูปแบบการโจมตีและแนวทางประสานงานกับภาครัฐ รวมถึงจะพิจารณาการรับมือภัยคุกคามบนระบบปฏิบัติการ Android ซึ่งอยู่นอกขอบเขตการหารือกับ Apple ครั้งนี้ ทั้งหมดยังอยู่ในขั้นแผน ยังไม่มีข้อสรุป ผู้ใช้ควรติดตามประกาศจาก ดีอี สกมช. และ Apple ต่อไป
ที่มา: หน้า About Apple threat notifications and protecting against mercenary spyware ของ Apple Support และคำแถลงของกระทรวงดิจิทัลเพื่อเศรษฐกิจและสังคม พร้อมสำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ