ช่องโหว่ Outlook รหัส CVE-2026-124194 ถูกสำนักงานความมั่นคงไซเบอร์และโครงสร้างพื้นฐานของสหรัฐฯ (Cybersecurity and Infrastructure Security Agency หรือ CISA) เพิ่มเข้าบัญชีช่องโหว่ที่ถูกโจมตีจริงเมื่อ 10 พ.ย. 2569 CISA ตั้งกำหนดให้หน่วยงานที่อยู่ในข่ายอุดช่องโหว่ภายใน 24 พ.ย. 2569 ผู้ใช้ Outlook และฝ่ายไอทีที่ดูแล Microsoft Office จึงควรเช็กคำแนะนำอัปเดตจากไมโครซอฟท์ (Microsoft) ตอนนี้
ช่องโหว่นี้มีชื่อเต็มว่า Microsoft Office Outlook Missing User Interaction for Potentially Unsafe Action Vulnerability แปลตรงๆ ได้ว่า Outlook ขาดขั้นตอนให้ผู้ใช้ยืนยันก่อนทำสิ่งที่อาจไม่ปลอดภัย
CISA ขึ้นบัญชีช่องโหว่ Outlook พร้อมกำหนดอุด 24 พ.ย.
บัญชีที่ CISA ดูแลมีชื่อว่า Known Exploited Vulnerabilities Catalog หรือที่เรียกย่อว่า KEV แปลได้ว่าบัญชีช่องโหว่ที่ถูกโจมตีจริง รายการของ Outlook ระบุผู้ผลิตคือ Microsoft ผลิตภัณฑ์คือ Office และอธิบายว่า Outlook มีช่องโหว่ที่ขาดการให้ผู้ใช้ยืนยันก่อนทำการที่อาจไม่ปลอดภัย ทำให้ผู้โจมตีที่ไม่ได้รับอนุญาตทำ spoofing ผ่านเครือข่ายได้
สิ่งที่ CISA กำหนดให้ทำคือปฏิบัติตามคำแนะนำของผู้ผลิต ให้สอดคล้องกับแนวปฏิบัติ BOD 26-04 เรื่องการจัดลำดับการอัปเดตความปลอดภัยตามความเสี่ยง และข้อกำหนดการตรวจพิสูจน์เบื้องต้น (Forensics Triage Requirements) ของ CISA ถ้าไม่มีมาตรการแก้ไข ให้เลิกใช้ผลิตภัณฑ์นั้น CISA ยังระบุด้วยว่าผู้รับผิดชอบต้องประเมินเองว่าอุปกรณ์แต่ละเครื่องเปิดสู่อินเทอร์เน็ตมากน้อยแค่ไหน
ในบัญชีมีช่อง knownRansomwareCampaignUse ซึ่ง CISA ใส่ค่า Unknown หมายความว่ายังไม่ทราบว่าช่องโหว่นี้ถูกใช้ในแคมเปญแรนซัมแวร์หรือไม่ บัญชีไม่ได้ระบุรุ่นของ Office ที่ได้รับผลกระทบและเวอร์ชันที่แก้แล้ว จึงยังบอกไม่ได้ว่า Outlook ที่แต่ละคนใช้อยู่ได้รับผลหรือไม่ ผู้ใช้จึงควรเช็กอัปเดตไว้ก่อน ส่วนรายละเอียดรุ่นและเวอร์ชันต้องดูจากหน้าข้อมูลช่องโหว่ของไมโครซอฟท์ที่บัญชีอ้างถึง
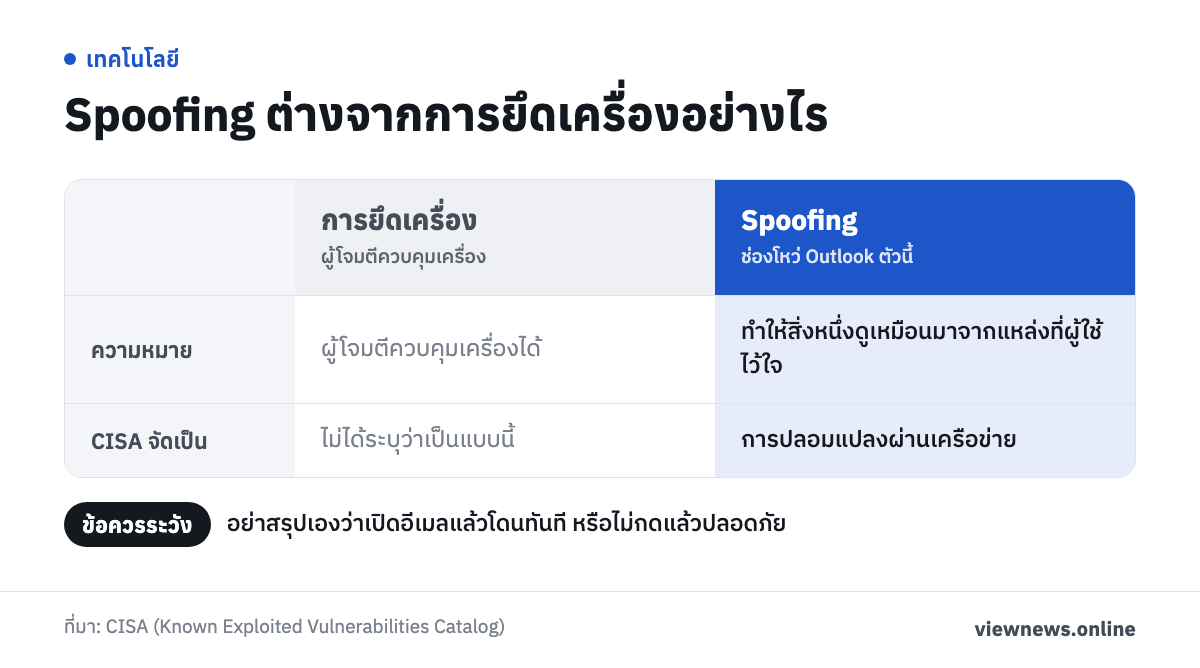
Spoofing คือการปลอมให้ดูน่าเชื่อถือ ไม่ใช่การยึดเครื่อง
Spoofing คือการปลอมแปลงให้สิ่งหนึ่งดูน่าเชื่อถือ หรือดูเหมือนมาจากแหล่งที่ผู้ใช้ไว้ใจ คำอธิบายของ CISA จัดช่องโหว่นี้เป็นการปลอมแปลงผ่านเครือข่าย ไม่ได้ระบุว่าเป็นการเข้ายึดเครื่องหรือสั่งรันโค้ดจากระยะไกล
สองอย่างนี้ต่างกัน การยึดเครื่องหมายถึงผู้โจมตีควบคุมเครื่องได้ ส่วนการปลอมแปลงหมายถึงผู้โจมตีทำให้สิ่งหนึ่งดูเหมือนมาจากแหล่งที่ผู้ใช้ไว้ใจ ชื่อช่องโหว่บอกว่าปัญหาอยู่ที่ Outlook ไม่ถามให้ผู้ใช้ยืนยันก่อนทำการที่อาจไม่ปลอดภัย
CISA ไม่ได้อธิบายว่าสิ่งที่ถูกปลอมคืออะไร และไม่ได้บอกว่าต้องมีการกระทำของผู้ใช้หรือไม่ ผู้อ่านจึงไม่ควรสรุปเองว่าเปิดอีเมลแล้วโดนทันที หรือว่าปลอดภัยถ้าไม่กดอะไร
สิ่งที่ผู้ใช้และฝ่ายไอทีควรทำ
ขั้นแรกคือดูว่า Office ที่ใช้อยู่ติดตั้งแบบไหน และอยู่ในระบบที่ฝ่ายไอทีดูแลหรือไม่ เพราะวิธีรับอัปเดตต่างกัน ตามคู่มือของไมโครซอฟท์ ให้เปิด Outlook แล้วเลือก Account ถ้ามีไฟล์หรืออีเมลเปิดอยู่ให้เลือก File แล้วเลือก Account หรือ Help ในหัวข้อ Product Information จะเห็นชื่อผลิตภัณฑ์ เวอร์ชัน เลขบิลด์ และประเภทการติดตั้ง เช่น Click-to-Run
ถ้าใช้ Office แบบ Click-to-Run หรือ Microsoft 365 ไมโครซอฟท์แนะนำให้อัปเดตด้วยตัวเองตามขั้นตอนนี้ ใน Outlook แบบคลาสสิกให้ใช้เมนู Office Account แทน Account
- เปิดแอป Office เช่น Outlook แล้วไปที่ File และเลือก Office Account
- ในหัวข้อ Product Information เลือก Update Options แล้วกด Update Now
- ถ้าไม่เห็น Update Now ให้กด Enable Updates ก่อน
- รอจนตรวจและติดตั้งเสร็จ แล้วปิดหน้าต่างสถานะ
ถ้าในหน้านั้นไม่มี Update Options และเหลือแค่ปุ่ม About ไมโครซอฟท์ระบุว่าเครื่องอาจเป็นฉบับ volume license หรือองค์กรใช้ Group Policy คุมการอัปเดตอยู่ ให้ลอง Microsoft Update หรือติดต่อฝ่ายไอทีขององค์กร ส่วน Office ที่ติดตั้งแบบ MSI (Windows Installer) ไมโครซอฟท์มีหน้า Office Updates ให้ดาวน์โหลดอัปเดตเองได้ ถ้าเปิด Office ไม่ขึ้นเลย คู่มือแนะนำให้ซ่อมแซม (repair) Office ก่อน
หลังอัปเดต ควรเปิดหน้าข้อมูลช่องโหว่ CVE-2026-124194 ของไมโครซอฟท์เพื่อดูรุ่นที่ได้รับผลและเวอร์ชันที่แก้แล้ว แล้วเทียบกับเลขเวอร์ชันในหน้า Account ฝ่ายไอทีควรประเมินว่าเครื่องไหนเปิดสู่อินเทอร์เน็ตมากที่สุดแล้วจัดลำดับดูแลก่อน ตามแนวทางที่ CISA ระบุ
กำหนดของ CISA บังคับเฉพาะรัฐบาลสหรัฐฯ แต่องค์กรที่ใช้ Outlook ควรถือเป็นสัญญาณเตือน
กำหนด 24 พ.ย. 2569 บังคับเฉพาะหน่วยงานรัฐบาลกลางสหรัฐฯ แต่องค์กรที่ใช้ Outlook ควรถือเป็นสัญญาณเตือน เพราะช่องโหว่นี้อยู่ในบัญชีที่ CISA ตั้งชื่อว่าถูกโจมตีจริง และยังไม่มีข้อมูลรุ่นที่ชัดเจนว่าชุดที่ใช้อยู่ได้รับผลหรือไม่ การเช็กอัปเดตไว้ก่อนจึงปลอดภัยกว่ารอ
สำหรับผู้ใช้ทั่วไป เรื่องที่ทำได้ทันทีคือเช็กว่า Office อัปเดตล่าสุดแล้วหรือยัง และถ้าใช้เครื่องขององค์กรให้แจ้งฝ่ายไอที สำหรับฝ่ายไอที ควรตามประกาศของไมโครซอฟท์เรื่องช่องโหว่นี้และบัญชี KEV ของ CISA ต่อ เพื่อดูว่ามีรายละเอียดรุ่นหรือมาตรการแก้ไขเพิ่มเมื่อใด
ที่มา: บัญชี Known Exploited Vulnerabilities Catalog ของ CISA (รายการ CVE-2026-124194) และหน้าคู่มือของไมโครซอฟท์เรื่องการอัปเดต Office กับการดูเวอร์ชัน Office