ช่องโหว่ SonicWall SSLVPN หมายเลข CVE-2026-19868 ถูกขึ้นบัญชีว่ามีการนำไปโจมตีจริงแล้ว สำนักงานความมั่นคงปลอดภัยไซเบอร์และโครงสร้างพื้นฐานของสหรัฐฯ (Cybersecurity and Infrastructure Security Agency หรือ CISA) เพิ่มช่องโหว่นี้เข้าบัญชีช่องโหว่ที่ถูกใช้โจมตีจริง (Known Exploited Vulnerabilities หรือ KEV) เมื่อ 6 พ.ย. 2569 CISA ระบุว่าผู้ที่มีข้อมูลเข้าสู่ระบบของวิธียืนยันตัวตนอื่น อาจใช้ช่องโหว่นี้ข้ามการควบคุม SAML ได้ และอาจข้ามการยืนยันตัวตนหลายขั้นตอน (MFA) ที่บังคับผ่าน SAML ไปด้วย
ผู้ดูแลระบบไอทีที่ใช้ไฟร์วอลล์ SonicWall และเปิดบริการ SSLVPN ให้พนักงานเข้าเครือข่ายจากภายนอก ควรเริ่มตรวจตั้งแต่ตอนนี้ว่าองค์กรของตนเข้าข่ายหรือไม่ โดยเช็กก่อนว่า SSLVPN ยืนยันตัวตนผ่าน SAML หรือเปล่า แล้วเตรียมรายการอุปกรณ์และเวอร์ชันที่ใช้อยู่ไว้เทียบกับประกาศของผู้ผลิตทันทีที่เปิดอ่าน
ช่องโหว่ SonicWall SSLVPN ทำอะไรได้ และใครควรตรวจก่อน
บัญชีของ CISA ตั้งชื่อช่องโหว่นี้ว่า SonicWall SonicOS SSLVPN Use of Single-factor Authentication Vulnerability หรือช่องโหว่การใช้การยืนยันตัวตนปัจจัยเดียว CISA อธิบายว่าผลิตภัณฑ์ SonicOS SSLVPN ของ SonicWall มีจุดอ่อนที่อาจทำให้ผู้ใช้ซึ่งมีข้อมูลเข้าสู่ระบบของวิธียืนยันตัวตนอื่น ข้ามการควบคุม SAML ได้
CISA ระบุเพิ่มว่าถ้าโจมตีสำเร็จ MFA ที่องค์กรบังคับไว้ผ่าน SAML อาจถูกข้ามไปด้วย องค์กรที่เปิด MFA ผ่าน SAML ไว้แล้วจึงยังต้องตรวจว่าอุปกรณ์ของตนเข้าข่ายหรือไม่
กลุ่มที่ควรตรวจเป็นพิเศษคือองค์กรที่ใช้อุปกรณ์ SonicWall ที่เปิด SSLVPN และตั้งค่าให้ยืนยันตัวตนผ่าน SAML ส่วนองค์กรที่ไม่ได้เปิดบริการ SSLVPN หรือไม่ได้ใช้ SAML ก็ควรยืนยันให้แน่ใจด้วยตัวเอง จากการเปิดดูหน้าตั้งค่าหรือสอบถามทีมที่ดูแลอุปกรณ์ ไม่ควรสรุปจากความเข้าใจเดิม
ตอนนี้ยังมีข้อมูลที่ไม่ชัด CISA ไม่ได้ระบุรุ่นผลิตภัณฑ์และเวอร์ชันที่ได้รับผลกระทบไว้ในรายการบัญชี และไม่ได้บอกว่าเวอร์ชันใดแก้แล้ว รายละเอียดเหล่านี้ต้องดูจากประกาศของ SonicWall เอง องค์กรจึงควรเตรียมรายการอุปกรณ์และเวอร์ชันที่ใช้อยู่ไว้ให้พร้อมเทียบ
บัญชี KEV และเส้นตาย 20 พ.ย. อ่านอย่างไร
ชื่อบัญชี Known Exploited Vulnerabilities แปลตรงตัวว่าบัญชีช่องโหว่ที่รู้ว่าถูกใช้โจมตีจริง การที่ช่องโหว่หนึ่งขึ้นบัญชีนี้ จึงต่างจากช่องโหว่ที่เพียงถูกประกาศว่ามีความเสี่ยงในทางทฤษฎี สำหรับรายการนี้ CISA กำหนดให้อุดหรือใช้มาตรการลดความเสี่ยงภายใน 20 พ.ย. 2569
เส้นตายนี้เป็นกำหนดสำหรับหน่วยงานรัฐบาลกลางสหรัฐฯ ไม่ได้บังคับองค์กรเอกชนหรือองค์กรในไทย แต่ผู้ดูแลระบบสามารถใช้เป็นกรอบอ้างอิงได้ ว่าอย่างน้อยเรื่องนี้ถูกจัดเป็นเรื่องเร่งด่วนในระดับที่หน่วยงานความมั่นคงไซเบอร์ของสหรัฐฯ ให้เวลาราว 2 สัปดาห์ องค์กรที่ใช้ผลิตภัณฑ์นี้จึงควรวางแผนให้เสร็จก่อนช่วงเวลาใกล้เคียงกัน
สิ่งที่ CISA ระบุว่าต้องทำ คือใช้มาตรการลดความเสี่ยงตามคำแนะนำของผู้ผลิต ตามแนวทาง BOD 26-04 หากไม่มีมาตรการให้ใช้ ให้เลิกใช้ผลิตภัณฑ์นั้น CISA ยังระบุด้วยว่าผู้เกี่ยวข้องต้องประเมินเองว่าอุปกรณ์แต่ละตัวเปิดเผยต่ออินเทอร์เน็ตมากน้อยเพียงใด
เรื่องแรนซัมแวร์ ช่อง knownRansomwareCampaignUse ในบัญชีระบุว่า Unknown หมายความว่า CISA ยังไม่ทราบว่าช่องโหว่นี้ถูกใช้ในแคมเปญแรนซัมแวร์หรือไม่ ผู้อ่านจึงไม่ควรตีความว่าปลอดภัยจากแรนซัมแวร์ หรือเกี่ยวข้องกับแรนซัมแวร์ เพราะข้อมูลยังไม่พอจะสรุปทั้งสองทาง
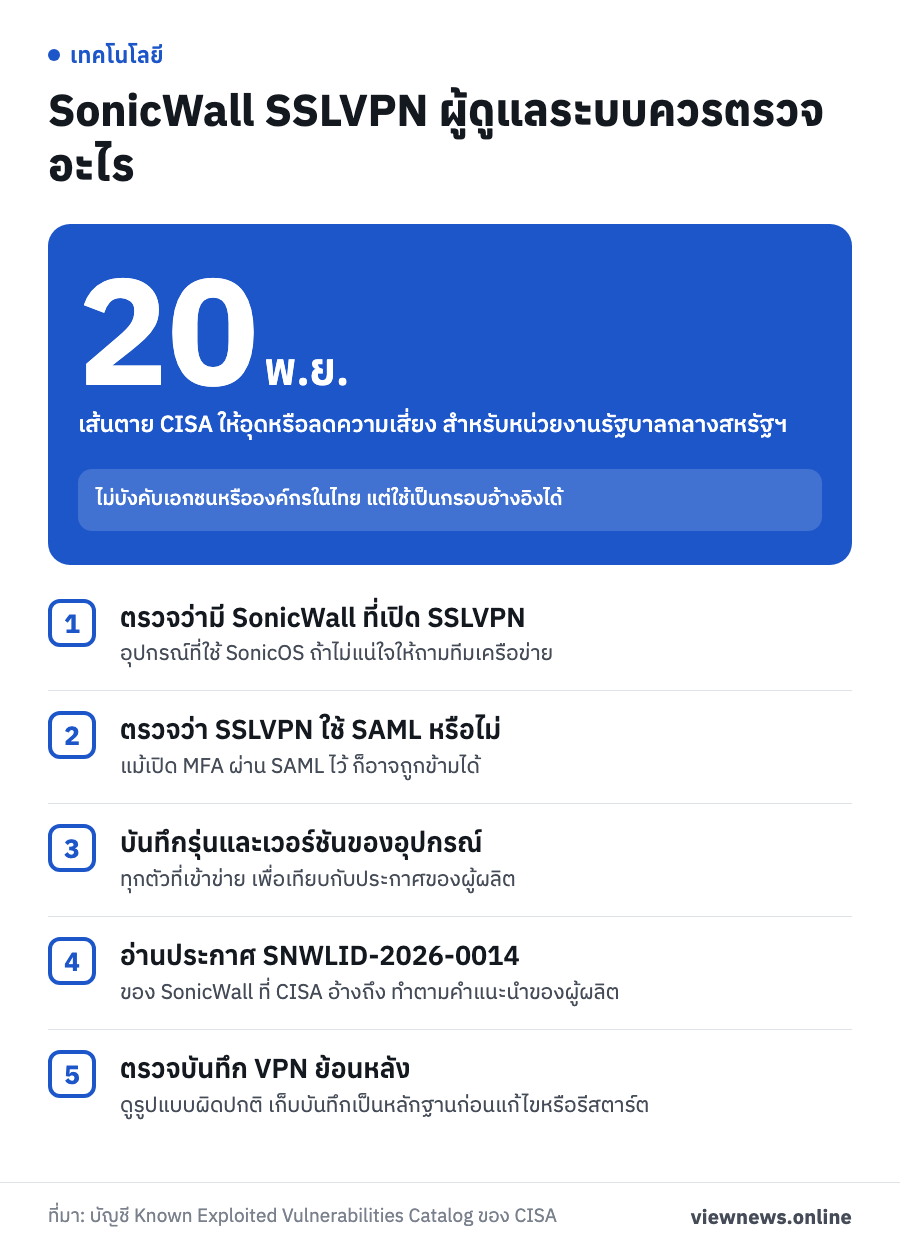
ผู้ดูแลระบบควรทำอะไรได้ทันที
เนื่องจากรายละเอียดจากผู้ผลิตยังไม่ครบ สิ่งที่ทำได้ทันทีคือการเตรียมตัวและตรวจสอบสถานะขององค์กร ไม่ต้องรอให้มีวิธีแก้ครบก่อนจึงเริ่ม ลำดับที่แนะนำมีดังนี้
- ตรวจว่าองค์กรมีอุปกรณ์ SonicWall ที่ใช้ SonicOS และเปิดบริการ SSLVPN หรือไม่
- ตรวจว่า SSLVPN นั้นตั้งค่ายืนยันตัวตนผ่าน SAML หรือไม่
- บันทึกรุ่นและเวอร์ชันของอุปกรณ์ทุกตัวที่เข้าข่าย
- เปิดอ่านประกาศ SNWLID-2026-0014 ของ SonicWall ที่ CISA อ้างถึง และทำตามคำแนะนำของผู้ผลิต
- ตรวจบันทึกการเข้าสู่ระบบ VPN ย้อนหลังว่ามีรูปแบบผิดปกติหรือไม่
ข้อสุดท้ายเกี่ยวข้องกับช่องโหว่นี้โดยตรง เพราะช่องโหว่เกี่ยวกับผู้ที่มีข้อมูลเข้าสู่ระบบของวิธียืนยันตัวตนอื่นอยู่แล้ว การตรวจจึงควรดูว่ามีบัญชีใดเข้าสู่ระบบด้วยวิธีที่องค์กรไม่ได้ตั้งใจให้ใช้ หรือเข้าในเวลาและจากที่ที่ไม่คุ้นเคยหรือไม่ ถ้าพบสิ่งที่น่าสงสัย ควรเก็บบันทึกไว้เป็นหลักฐานก่อนแก้ไขหรือรีสตาร์ตอุปกรณ์ เพราะการรีสตาร์ตอาจทำให้ร่องรอยหายไป
องค์กรที่ไม่แน่ใจว่าตนเองใช้ SonicWall หรือไม่ ควรสอบถามทีมเครือข่ายหรือผู้ให้บริการที่ติดตั้งระบบให้ เพราะบางองค์กรจ้างผู้ให้บริการภายนอกดูแลอุปกรณ์ จึงอาจไม่มีใครในทีมไอทีภายในรู้ว่าเปิด SSLVPN ไว้ ควรให้ผู้ให้บริการยืนยันเป็นลายลักษณ์อักษรว่าตรวจแล้วและผลเป็นอย่างไร
ความคืบหน้าล่าสุดและสิ่งที่ยังไม่ทราบ
จนถึงวันที่ 7 พ.ย. 2569 สิ่งที่ยืนยันได้จากเอกสารของ CISA คือช่องโหว่ถูกเพิ่มเข้าบัญชีแล้ว มีกำหนดอุดภายใน 20 พ.ย. และ CISA อ้างถึงประกาศของผู้ผลิตรหัส SNWLID-2026-0014 ส่วนรายละเอียดรุ่นและเวอร์ชันที่เกี่ยวข้อง ต้องดูจากประกาศของ SonicWall เอง
ข้อมูลที่ยังไม่มีต้นทางยืนยันมีหลายข้อ ได้แก่ รุ่นและเวอร์ชันที่ได้รับผลกระทบ เวอร์ชันที่แก้แล้ว คะแนนความรุนแรง ตัวตนของผู้โจมตี และจำนวนผู้ที่ได้รับผลกระทบ นอกจากนี้ยังไม่มีข้อมูลว่าการโจมตีเกิดขึ้นในไทยหรือมีองค์กรไทยได้รับผลกระทบหรือไม่ ผู้ดูแลระบบควรติดตามประกาศของ SonicWall และบัญชี KEV ของ CISA เป็นระยะ เพราะรายละเอียดเหล่านี้อาจถูกเพิ่มเติมภายหลัง
ที่มา: บัญชี Known Exploited Vulnerabilities Catalog ของ CISA (ข้อมูลรายการ CVE-2026-19868 จากไฟล์ทางการของบัญชี)