ช่องโหว่ Ivanti Connect Secure 2 รายการถูกยืนยันแล้วว่ามีการโจมตีจริง องค์กรไทยที่ใช้ VPN รุ่นนี้ควรให้ฝ่ายไอทีตรวจอุปกรณ์ทันที สำนักงานความมั่นคงปลอดภัยไซเบอร์และโครงสร้างพื้นฐานของสหรัฐฯ (Cybersecurity and Infrastructure Security Agency หรือ CISA) เพิ่ม CVE-2026-111357 และ CVE-2026-118527 ลงบัญชีช่องโหว่ที่ถูกใช้โจมตีจริง (Known Exploited Vulnerabilities หรือ KEV) เมื่อ 30 ต.ค. 2569 หน่วยงานรัฐบาลกลางสหรัฐฯ ต้องอุดรายการแรกภายใน 2 พ.ย. 2569 และรายการที่สองภายใน 13 พ.ย. 2569
Connect Secure เป็นอุปกรณ์ VPN ที่องค์กรใช้ให้พนักงานเชื่อมต่อเข้าระบบภายในจากภายนอก เรื่องนี้จึงเป็นงานของฝ่ายไอทีมากกว่าผู้ใช้ทั่วไป สำหรับรายการแรก เหลือเวลาแค่สุดสัปดาห์นี้ ส่วนองค์กรเอกชนไทยจะใช้เส้นตายของรัฐบาลสหรัฐฯ เป็นเกณฑ์อ้างอิงได้แค่ไหน ก็เป็นอีกเรื่องที่ฝ่ายไอทีต้องรู้
ช่องโหว่ Ivanti Connect Secure ทั้ง 2 รายการ CISA ระบุอะไรไว้
บัญชี KEV ของ CISA ระบุว่า CVE-2026-111357 และ CVE-2026-118527 เป็นช่องโหว่ของ Ivanti Connect Secure ทั้งคู่ และเพิ่มเข้าบัญชีในวันเดียวกัน สิ่งที่ต่างกันคือกำหนดอุด รายการแรกมีเส้นตายใกล้กว่า ส่วนรายการที่สองมีเวลามากกว่ารายการแรกกว่าหนึ่งสัปดาห์
คำอธิบายในบัญชีบอกว่าทั้งสองรายการ รวมถึง CVE-2026-104935 ซึ่งขึ้นบัญชีไปก่อนหน้านี้ สามารถนำมาใช้ต่อกันเป็นลูกโซ่ได้ (chained) หมายความว่าผู้โจมตีอาจใช้ช่องโหว่หลายรายการร่วมกันกับอุปกรณ์เครื่องเดียว ฝ่ายไอทีจึงไม่ควรตรวจแค่รายการใดรายการหนึ่ง ควรเช็กทั้งสามรายการพร้อมกัน
CISA มีช่องบอกว่าช่องโหว่นั้นถูกใช้ในการโจมตีแบบเรียกค่าไถ่ (ransomware) หรือไม่ ซึ่งสองรายการนี้ระบุว่า "ไม่ทราบ" บัญชียังไม่ได้ระบุว่าใครอยู่เบื้องหลังการโจมตี ขอบเขตการโจมตี หรือจำนวนองค์กรที่ถูกเจาะ และไม่ได้ระบุว่ามีองค์กรในประเทศใดถูกโจมตีบ้าง
ข้อที่ควรสังเกตคือรายการแรก (CVE-2026-111357) CISA ระบุว่าต้องทำ forensic triage ด้วย คือการตรวจเก็บหลักฐานจากอุปกรณ์เพื่อดูว่าถูกเจาะไปแล้วหรือยัง ส่วนรายการที่สอง (CVE-2026-118527) บัญชีระบุว่าไม่ต้องทำ
บัญชี KEV บอกอะไรกับฝ่ายไอที
บัญชี KEV คือรายชื่อช่องโหว่ที่ CISA มีหลักฐานว่าถูกโจมตีจริง ต่างจากการประกาศรหัส CVE ทั่วไปที่เป็นเพียงการลงทะเบียนว่าพบช่องโหว่ ซึ่งยังไม่ได้บอกว่ามีใครนำไปใช้โจมตีแล้ว CISA ถือว่าบัญชีนี้เป็นแหล่งข้อมูลที่เชื่อถือได้ (authoritative source) ของช่องโหว่ที่ถูกใช้โจมตีจริง
CISA กำหนดเกณฑ์การเพิ่มช่องโหว่เข้าบัญชีไว้ 3 ข้อ คือ ต้องมีรหัส CVE มีหลักฐานเชื่อถือได้ว่ามีการโจมตีจริง และมีวิธีแก้ไขที่ชัดเจน ข้อสุดท้ายสำคัญสำหรับฝ่ายไอที เพราะแปลว่าเมื่อช่องโหว่ขึ้นบัญชี จะมีวิธีลดความเสี่ยงให้ทำตามได้ ไม่ใช่ได้แต่รอ
CISA อธิบายว่าบัญชีนี้ส่งสัญญาณให้ทุกองค์กรเร่งแก้ช่องโหว่ชุดที่กำลังสร้างความเสียหายอยู่ตอนนี้ ในทางปฏิบัติ ช่องโหว่ในบัญชี KEV ควรอยู่ต้นคิวของงานอุดช่องโหว่ เหนือรายการที่ยังไม่มีหลักฐานการโจมตี
หน่วยงานฝ่ายบริหารพลเรือนของรัฐบาลกลางสหรัฐฯ ต้องแก้ช่องโหว่ในบัญชีให้เสร็จตามเวลาที่กำหนด ตามคำสั่งปฏิบัติการ BOD 26-04 สำหรับรายการ Ivanti ครั้งนี้ วิธีแก้ที่บัญชีระบุคือใช้มาตรการลดความเสี่ยงของผู้ผลิต ส่วนบริการคลาวด์ให้ทำตามแนวทางของ BOD 26-04 หรือหยุดใช้ผลิตภัณฑ์หากไม่มีวิธีลดความเสี่ยง
เส้นตายของรัฐบาลสหรัฐฯ ใช้เป็นเกณฑ์ให้องค์กรไทยได้แค่ไหน
องค์กรไทยไม่อยู่ในข่ายที่ต้องปฏิบัติตามคำสั่ง BOD 26-04 เส้นตายทั้งสองจึงไม่ใช่กำหนดตามกฎหมายสำหรับองค์กรเอกชนหรือหน่วยงานไทย แต่ CISA แนะนำให้ภาคเอกชนและหน่วยงานท้องถิ่นให้ความสำคัญกับช่องโหว่ในบัญชีเช่นกัน และเสนอให้ใส่ข้อกำหนดว่าต้องจัดการช่องโหว่ในบัญชี KEV ทันที ไว้ในแผนบริหารช่องโหว่ขององค์กร
ฝ่ายไอทีจึงใช้เส้นตายของสหรัฐฯ เป็นตัวอ้างอิงเรื่องความเร่งด่วนได้ เช่น ใช้ชี้แจงผู้บริหารว่าทำไมต้องขอเวลาปิดระบบเพื่ออัปเดต CISA ยังแนะนำให้ใช้เครื่องมือบริหารช่องโหว่และแพตช์อัตโนมัติที่ช่วยทำเครื่องหมายหรือจัดลำดับรายการที่อยู่ในบัญชี KEV เพื่อไม่ต้องเทียบรายการด้วยมือ
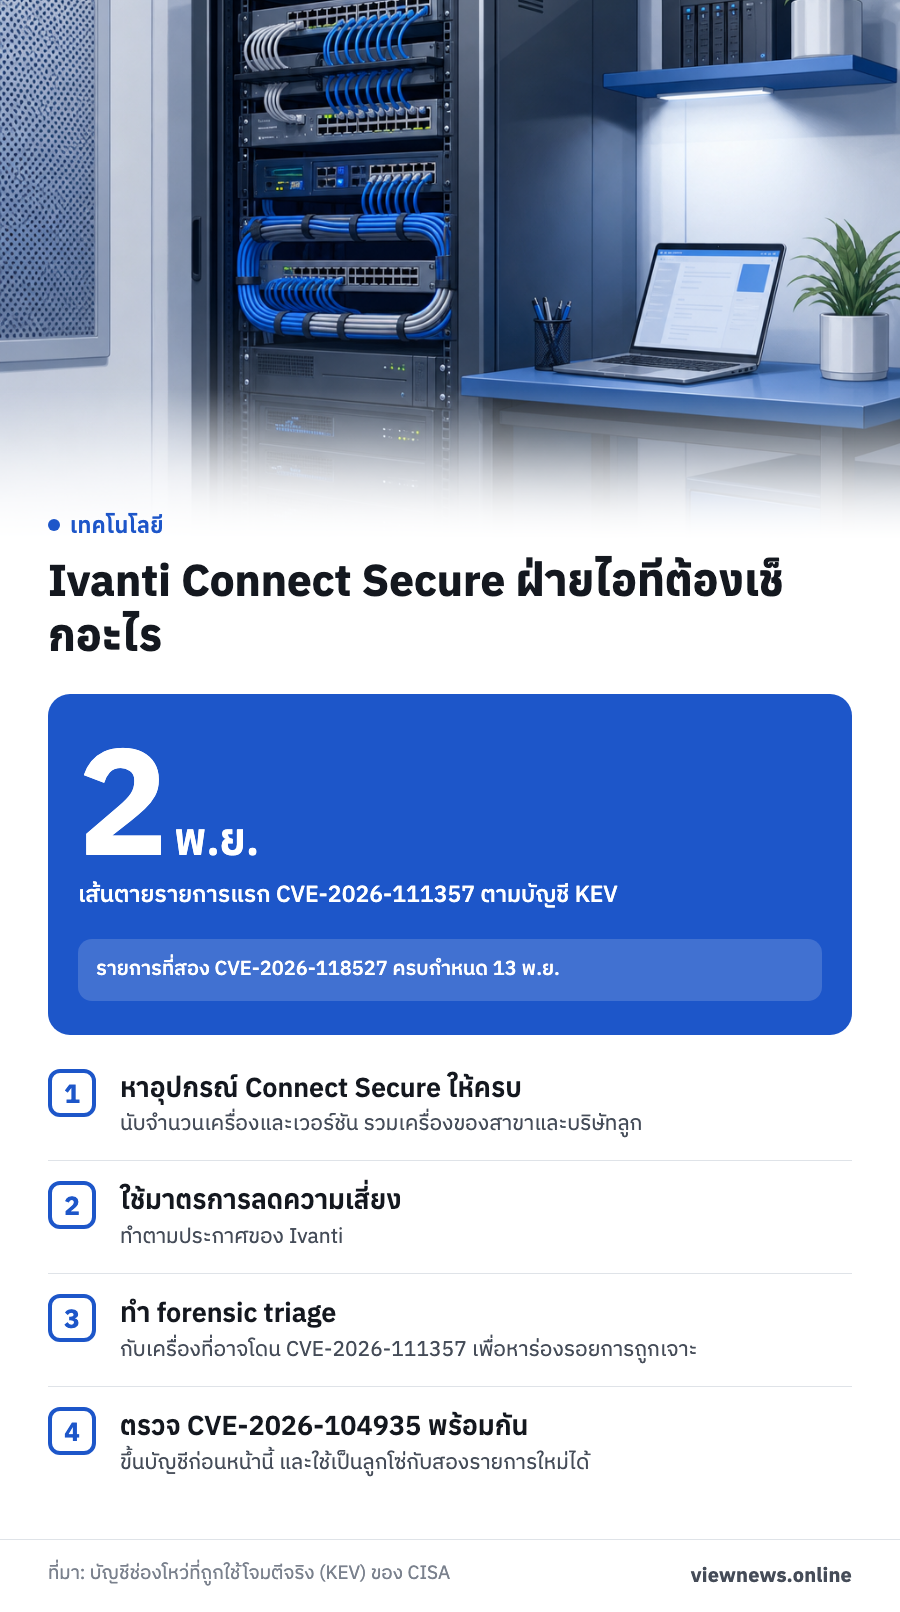
ฝ่ายไอทีควรตรวจอะไรก่อนเส้นตาย
ขั้นแรกคือรู้ให้ได้ก่อนว่าองค์กรใช้ Ivanti Connect Secure อยู่ที่ไหนบ้าง รวมทั้งอุปกรณ์ที่สาขาหรือบริษัทลูกติดตั้งเอง จากนั้นทำตามแนวทางที่ CISA ระบุในบัญชีเป็นฐาน แล้วเทียบกับประกาศของ Ivanti อีกชั้นหนึ่ง
- ตรวจว่ามีอุปกรณ์ Connect Secure ในองค์กรกี่เครื่อง และเวอร์ชันที่ใช้อยู่คือรุ่นอะไร
- ใช้มาตรการลดความเสี่ยงตามประกาศของ Ivanti
- ทำ forensic triage กับอุปกรณ์ที่อาจได้รับผลกระทบจาก CVE-2026-111357 เพื่อหาร่องรอยการถูกเจาะ
- ตรวจ CVE-2026-104935 ที่ขึ้นบัญชีไปก่อนหน้านี้ไปพร้อมกัน เพราะ CISA ระบุว่าใช้เป็นลูกโซ่กับสองรายการใหม่ได้
ประเภทของช่องโหว่ รุ่นและเวอร์ชันที่ได้รับผลกระทบ และเวอร์ชันที่แก้แล้ว ต้องดูจากประกาศของ Ivanti โดยตรง ฝ่ายไอทีไม่ควรเดาจากรายชื่อรุ่นที่เคยมีช่องโหว่ก่อนหน้านี้
ตอนนี้ไปถึงขั้นไหนแล้ว
ทั้งสองรายการขึ้นบัญชี KEV แล้ว รายการแรกใกล้ครบกำหนด ส่วนรายการที่สองยังมีเวลาอีกราวสองสัปดาห์ สำหรับการใช้โจมตีแบบเรียกค่าไถ่ บัญชียังระบุว่า "ไม่ทราบ" และยังไม่มีข้อมูลว่าใครอยู่เบื้องหลังหรือมีองค์กรถูกเจาะกี่แห่ง
สิ่งที่ต้องติดตามต่อคือประกาศของ Ivanti ว่าระบุเวอร์ชันที่แก้แล้วอย่างไร และบัญชี KEV จะปรับข้อมูลของสองรายการนี้หรือไม่ เช่น สถานะการใช้โจมตีแบบเรียกค่าไถ่ องค์กรที่พบว่าตัวเองใช้ Connect Secure ควรเริ่มตรวจได้เลย ไม่ต้องรอใกล้เส้นตาย
ที่มา: บัญชีช่องโหว่ที่ถูกใช้โจมตีจริง (Known Exploited Vulnerabilities Catalog) และหน้าอธิบายบัญชี KEV ของสำนักงานความมั่นคงปลอดภัยไซเบอร์และโครงสร้างพื้นฐานสหรัฐฯ (CISA)