ผู้ใช้ Windows ควรเช็กอัปเดต Windows ว่าเครื่องลงอัปเดตความปลอดภัยล่าสุดแล้วหรือยัง หลังสำนักงานความมั่นคงไซเบอร์และโครงสร้างพื้นฐานของสหรัฐฯ (Cybersecurity and Infrastructure Security Agency หรือ CISA) เพิ่มช่องโหว่หมายเลข CVE-2026-96951 ของ Microsoft Windows เข้าบัญชีช่องโหว่ที่ถูกโจมตีจริง (Known Exploited Vulnerabilities หรือ KEV) เมื่อ 13 ต.ค. 2569
ช่องโหว่นี้อยู่ใน Windows Shell และ CISA กำหนดให้หน่วยงานรัฐสหรัฐฯ แก้ภายใน 16 ต.ค. 2569 เส้นตายนั้นผ่านไปแล้ว เหตุการณ์เกิดมาแล้วสองสัปดาห์ แต่เครื่องที่ปิดอัปเดตอัตโนมัติหรือค้างอัปเดตมาหลายสัปดาห์ยังเสี่ยงอยู่ ผู้ใช้ทั่วไปและองค์กรจึงควรเปิดดูประวัติอัปเดตของเครื่องตัวเอง
CISA ระบุช่องโหว่ Windows Shell เป็นการแทรกคำสั่ง
ตามรายการในบัญชี KEV ของ CISA ช่องโหว่นี้เป็นช่องโหว่แบบ command injection (การแทรกคำสั่งเข้าไปให้ระบบทำงาน) ใน Windows Shell ทำให้ผู้โจมตีที่ไม่ได้รับอนุญาตข้ามฟีเจอร์ความปลอดภัยผ่านเครือข่ายได้ รายการนี้จัดอยู่ในหมวดจุดอ่อน CWE-77 ซึ่งเป็นหมวดของการแทรกคำสั่ง
CISA ระบุสิ่งที่ต้องทำไว้สั้นๆ ว่าให้ปฏิบัติตามวิธีลดความเสี่ยงที่ผู้ผลิตแนะนำ รายการยังมีหมายเหตุให้ทำ forensic triage (การตรวจเบื้องต้นเพื่อหาร่องรอยว่าเครื่องถูกบุกรุกไปแล้วหรือไม่) ตามคำสั่งปฏิบัติการ BOD 26-04 และให้ประเมินว่าอุปกรณ์แต่ละเครื่องเปิดสู่อินเทอร์เน็ตมากน้อยเพียงใด
เรื่องการใช้ในแคมเปญแรนซัมแวร์ (มัลแวร์เรียกค่าไถ่) CISA ระบุว่า 'Unknown' คือยังไม่ทราบ ตอนนี้จึงยังบอกไม่ได้ว่าใครอยู่เบื้องหลัง เป้าหมายคือใคร หรือมีผู้เสียหายในไทยหรือไม่
บัญชี KEV คือรายชื่อช่องโหว่ที่ถูกโจมตีจริง
บัญชี KEV คือรายชื่อช่องโหว่ที่มีการโจมตีใช้งานจริงแล้ว CISA เรียกบัญชีนี้ว่าเป็นแหล่งข้อมูลหลักของช่องโหว่ที่ถูกใช้โจมตีจริง และแนะนำให้องค์กรใช้เป็นข้อมูลประกอบการจัดลำดับความสำคัญของการแก้ช่องโหว่
ช่องโหว่ทั่วไปหลายรายการยังเป็นเพียงความเสี่ยงในทางทฤษฎี แต่รายการในบัญชีนี้มีการโจมตีจริงเกิดขึ้นแล้ว เมื่อ CISA ขึ้นบัญชีแล้ว องค์กรที่ดูแลระบบจึงมีเหตุผลชัดที่จะแก้ก่อนเรื่องอื่น ส่วนผู้ใช้ทั่วไป สัญญาณนี้บอกว่าไม่ควรเลื่อนการอัปเดตออกไปอีก
บัญชีนี้ออกแบบมาให้นักปฏิบัติการด้านความปลอดภัยและองค์กรใช้ ผู้ใช้ตามบ้านไม่ต้องตามดูทุกรายการ เพียงแต่ถ้าช่องโหว่อยู่ในซอฟต์แวร์ที่ใช้ทุกวันอย่าง Windows ก็ควรตรวจเครื่องของตัวเอง
วิธีเช็กอัปเดต Windows ว่าลงความปลอดภัยแล้ว
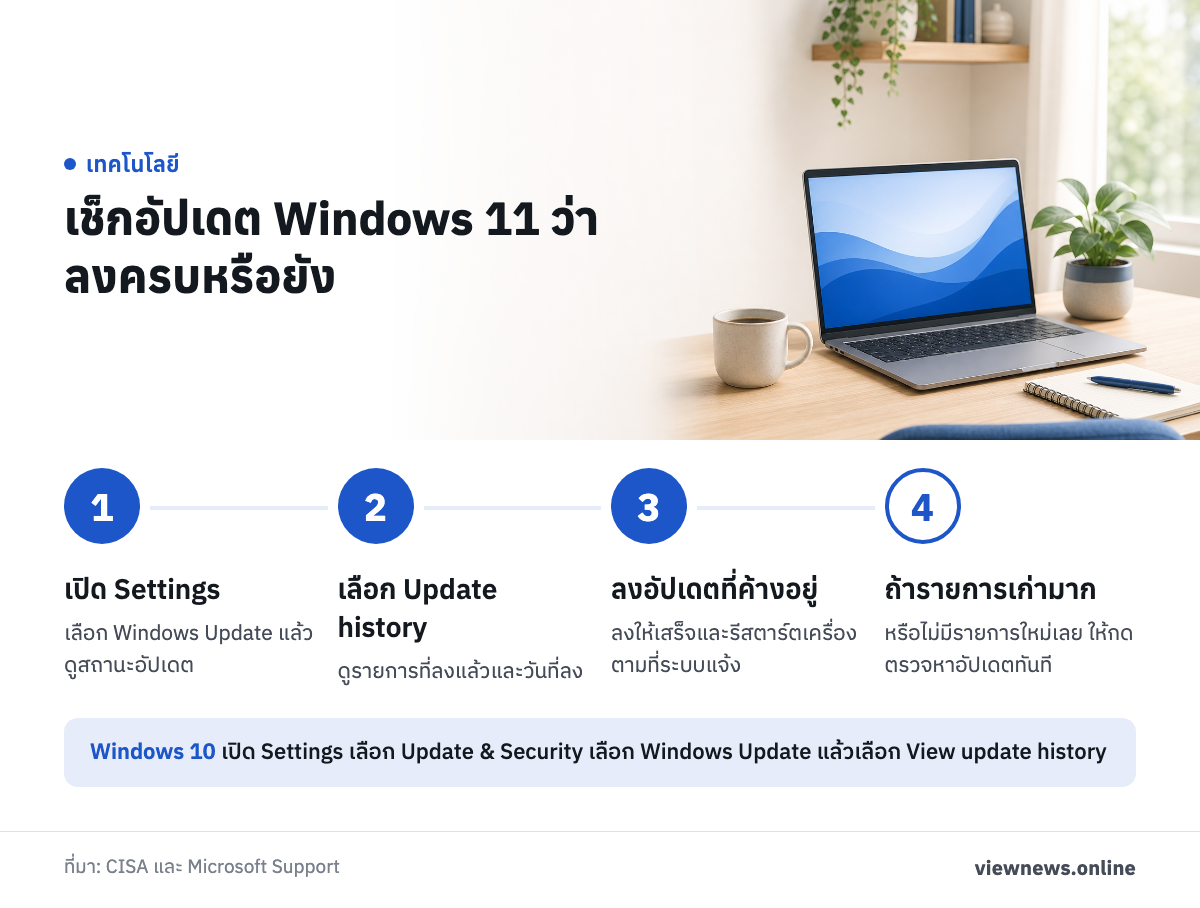
ผู้ใช้ Windows 11 ดูสถานะอัปเดตได้ที่ Settings แล้วเลือก Windows Update ส่วน Windows 10 เปิด Settings เลือก Update & Security แล้วเลือก Windows Update จากนั้นกด Check for updates ตามคำแนะนำของ Microsoft
- Windows 11: เปิด Settings เลือก Windows Update ดูสถานะ แล้วเลือก Update history เพื่อดูรายการที่ลงแล้วและวันที่ลง
- Windows 10: เปิด Settings เลือก Update & Security เลือก Windows Update แล้วเลือก View update history
- ถ้ามีอัปเดตค้างอยู่ ให้ลงให้เสร็จและรีสตาร์ตเครื่องตามที่ระบบแจ้ง
ประวัติการอัปเดตช่วยให้เห็นว่าเครื่องลงอัปเดตความปลอดภัยล่าสุดเมื่อไร ถ้าวันที่ในรายการเก่ามากหรือไม่มีรายการใหม่เลย ควรกดตรวจหาอัปเดตทันที
ยังไม่มีข้อมูลยืนยันว่าอัปเดตรอบไหนแก้ช่องโหว่นี้โดยตรง รายการของ CISA ลิงก์ไปที่ประกาศของ Microsoft (MSRC) สำหรับ CVE-2026-96951 ผู้ดูแลระบบควรเปิดหน้านั้นเทียบรุ่นและหมายเลขอัปเดตให้ตรงกับเครื่องของตน
องค์กรควรตรวจเครื่องที่ค้างอัปเดตก่อน
บริษัทหรือหน่วยงานที่ดูแลเครื่องจำนวนมากควรเริ่มจากแนวทางที่ CISA ระบุไว้ในรายการ คือทำตามวิธีลดความเสี่ยงของ Microsoft ประเมินว่าเครื่องไหนเปิดสู่อินเทอร์เน็ตมากที่สุด และตรวจหาร่องรอยการบุกรุกตามแนวทาง forensic triage ควรตรวจร่องรอยการบุกรุกควบคู่กับการลงอัปเดต
ลำดับที่ควรทำคือตรวจว่าเครื่องทุกเครื่องลงอัปเดตความปลอดภัยล่าสุดแล้ว เปิดประกาศของ Microsoft เพื่อยืนยันรุ่นที่ได้รับผลกระทบ แล้วจึงตรวจร่องรอยในเครื่องที่ค้างอัปเดตมานานที่สุด เพราะเครื่องกลุ่มนี้เสี่ยงที่สุดในช่วงที่ช่องโหว่ถูกใช้โจมตีอยู่
เส้นตาย 16 ต.ค. 2569 ใช้กับหน่วยงานรัฐสหรัฐฯ ไม่มีผลบังคับกับองค์กรในไทย ขณะเดียวกันก็สะท้อนว่า CISA มองเรื่องนี้เร่งด่วน องค์กรในไทยที่ใช้ Windows จึงควรถือเป็นงานที่ต้องปิดให้เร็วที่สุด
สถานะล่าสุดของช่องโหว่
CISA เพิ่มช่องโหว่นี้เข้าบัญชี KEV แล้ว หน่วยงานรัฐสหรัฐฯ มีเส้นตายให้แก้ไข และการใช้ในแคมเปญแรนซัมแวร์ยังไม่ทราบ ส่วนรุ่น Windows ที่ได้รับผลกระทบและหมายเลขอัปเดตที่แก้ ให้ดูจากประกาศของ Microsoft
รายละเอียดเหล่านี้อาจเปลี่ยนเมื่อ CISA หรือ Microsoft อัปเดตรายการ ผู้ที่ต้องการข้อมูลล่าสุดควรเปิดรายการของ CISA และหน้าประกาศของ Microsoft โดยตรง
ที่มา: บัญชี Known Exploited Vulnerabilities Catalog ของ CISA (รายการ CVE-2026-96951) และหน้าช่วยเหลือ Windows Update ของ Microsoft Support