ใครดูแลเว็บไซต์ ร้านค้าออนไลน์ หรือระบบขององค์กรที่ใช้ PHP ควรเช็กเวอร์ชันและอัปเดตโดยเร็ว หลังสำนักงานความมั่นคงปลอดภัยทางไซเบอร์และโครงสร้างพื้นฐานของสหรัฐฯ (CISA) ออกประกาศเมื่อวันที่ 21 ต.ค. 2569 เตือนช่องโหว่ PHP ระดับ critical (ร้ายแรง) 2 รายการ ชื่อเรียก 'php2shell' ที่เปิดทางให้คนร้ายสั่งรันโค้ดบนเซิร์ฟเวอร์จากระยะไกลได้ โดยไม่ต้องล็อกอิน
CISA ระบุว่ายังไม่พบการโจมตีจริงในวันที่ประกาศ ช่วงนี้จึงเป็นช่วงที่ยังป้องกันทัน ข้อมูลทั้งหมดในข่าวนี้มาจากประกาศของ CISA ไม่ใช่การยืนยันของทีมพัฒนา PHP
ช่องโหว่ PHP ระดับร้ายแรงที่ CISA เตือน
ช่องโหว่สองรายการนี้มีหมายเลข CVE-2026-109618 และ CVE-2026-109619 หมายเลข CVE คือรหัสกลางที่ใช้เรียกช่องโหว่แต่ละตัว เวลาค้นข้อมูลเพิ่มหรือถามผู้ให้บริการ ให้ใช้รหัสนี้อ้างอิง
CISA อธิบายว่าช่องโหว่ทั้งสองเปิดทางให้รันโค้ดจากระยะไกลโดยไม่ต้องยืนยันตัวตน พูดให้เข้าใจง่ายคือ ผู้โจมตีไม่ต้องมีรหัสผ่านหรือบัญชีใดๆ ก็มีโอกาสสั่งให้เซิร์ฟเวอร์ทำงานตามคำสั่งของตนได้ นี่คือเหตุผลที่ CISA ใช้ถ้อยคำว่าต้องอุดช่องโหว่ทันที
เหตุที่เรื่องนี้เกี่ยวกับเว็บไทยจำนวนมาก เพราะ CISA ระบุว่าช่องโหว่ส่งผลต่อ PHP ทุกการติดตั้งที่ให้บริการเว็บ เว็บไทยที่ใช้ PHP จึงเกี่ยวข้องโดยตรง ประกาศไม่ได้ระบุช่วงเวอร์ชันที่ได้รับผลกระทบ ผู้ดูแลเว็บจึงไม่ควรรอจนมีรายละเอียดเพิ่มก่อนค่อยลงมือ เว็บร้านค้า เว็บองค์กร และระบบที่สร้างบน PHP ควรตรวจสอบทั้งหมด
เช็กเวอร์ชัน PHP ของเว็บตัวเองอย่างไร
ขั้นแรกคือรู้ว่าเว็บของเราใช้ PHP เวอร์ชันไหน ถ้าเว็บอยู่กับผู้ให้บริการโฮสติ้ง วิธีที่ตรงที่สุดคือถามผู้ให้บริการ หรือเปิดดูในแผงควบคุมของโฮสติ้งที่ใช้อยู่ ถ้าเว็บทำโดยบริษัทหรือฟรีแลนซ์ ให้ส่งข้อความถามผู้พัฒนาเว็บว่าตอนนี้ใช้ PHP เวอร์ชันอะไร และจะอัปเดตเป็นรุ่นที่แก้แล้วได้เมื่อไร
CISA แนะนำให้ตรวจนับทุกระบบที่ใช้ PHP ไม่ใช่เฉพาะเว็บหลัก และให้รวมถึง PHP ที่ฝังอยู่ในซอฟต์แวร์อื่นด้วย ตัวอย่างเช่น เว็บเก่าที่ไม่ได้เปิดดูมานาน ระบบหลังบ้านภายในองค์กร หรือโปรแกรมสำเร็จรูปที่มี PHP แถมมาในตัว ระบบเหล่านี้มักถูกลืม แต่ถ้าเปิดสู่อินเทอร์เน็ตก็เสี่ยงเท่ากัน
สำหรับคนที่ใช้เว็บสำเร็จรูปหรือระบบจัดการเนื้อหา (CMS) และไม่ได้ดูแลเซิร์ฟเวอร์เอง ให้เริ่มจากการถามผู้ให้บริการโฮสติ้งหรือผู้พัฒนาเว็บว่า เซิร์ฟเวอร์ที่รันเว็บของเราได้อัปเดต PHP เป็นรุ่นที่แก้แล้วหรือยัง คำตอบที่ต้องการคือเลขเวอร์ชันที่ชัดเจน ไม่ใช่แค่คำว่า "ดูแลให้แล้ว" หากผู้ให้บริการยังไม่มีแผน ควรขอกำหนดเวลาเป็นลายลักษณ์อักษรไว้
เวอร์ชันที่แก้แล้ว และทางเลือกถ้าอัปเดตไม่ได้
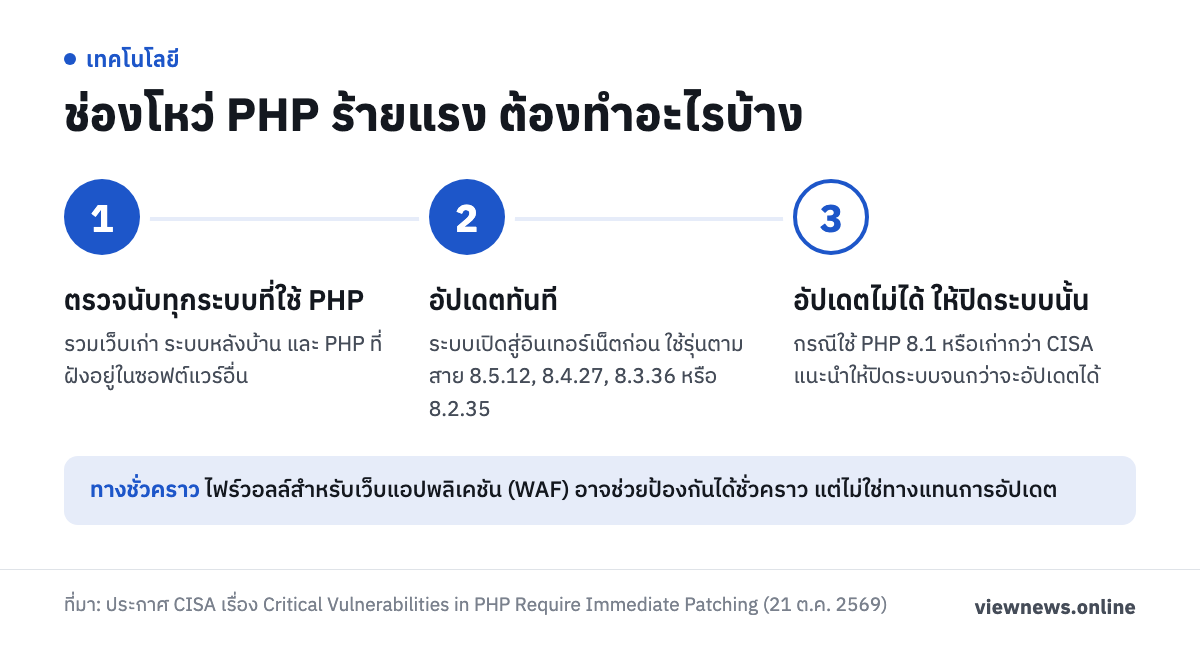
เวอร์ชันที่แก้ช่องโหว่แล้วคือ PHP 8.5.12, 8.4.27, 8.3.36 และ 8.2.35 ถ้าเว็บใช้สายเวอร์ชันใดอยู่ ให้อัปเดตเป็นรุ่นที่แก้แล้วของสายนั้น
กรณีใช้ PHP 8.1 หรือเก่ากว่า ซึ่งไม่ได้รับการสนับสนุนแล้ว CISA แนะนำให้ปิดระบบที่ใช้ PHP นั้นไว้จนกว่าจะอัปเดตหรืออัปเกรดได้ ประกาศไม่ได้ยืนยันว่ารุ่นเก่าเหล่านี้ได้รับผลกระทบจริงทุกรุ่น เป็นเพียงคำแนะนำให้ปิดระบบที่ใช้รุ่นที่ไม่มีการสนับสนุน
สิ่งที่ CISA แนะนำ มีดังนี้
- ตรวจนับทุกระบบที่ใช้ PHP รวมถึง PHP ที่ฝังอยู่ในซอฟต์แวร์อื่น
- อัปเดตทันที โดยเริ่มจากระบบที่เปิดสู่อินเทอร์เน็ต เพราะเป็นด่านแรกที่คนร้ายเข้าถึงได้
- ถ้าอัปเดตไม่ได้ ให้ปิดระบบนั้น
- อาจใช้ไฟร์วอลล์สำหรับเว็บแอปพลิเคชัน (WAF) ช่วยป้องกันชั่วคราว
- เฝ้าดู PHP worker ที่เปิด shell หรือดาวน์โหลดเครื่องมือ
เรื่อง WAF ต้องระวังเป็นพิเศษ CISA ใช้คำว่าอาจช่วยป้องกันได้ชั่วคราว ไม่ได้รับรองว่าป้องกันได้ครบ จึงเป็นทางออกเฉพาะหน้าระหว่างรออัปเดต ไม่ใช่ทางเลือกแทนการอัปเดต ส่วนการที่ PHP worker เปิด shell หรือดาวน์โหลดเครื่องมือ ปกติเว็บทั่วไปไม่ควรทำ ผู้ดูแลระบบควรให้ผู้เชี่ยวชาญช่วยตรวจบันทึกการทำงานของเซิร์ฟเวอร์ ถ้าไม่มีทีมดูแลเอง ให้แจ้งผู้ให้บริการโฮสติ้งตรวจให้
รายละเอียดวิธีอัปเดตต่างกันไปตามโฮสติ้งและ CMS แต่ละยี่ห้อ จึงควรทำตามคู่มือหรือคำแนะนำของผู้ให้บริการรายนั้น และสำรองข้อมูลเว็บไว้ก่อนเปลี่ยนเวอร์ชันเสมอ เพราะบางเว็บอาจมีปลั๊กอินหรือโค้ดเก่าที่ใช้ร่วมกับ PHP รุ่นใหม่ไม่ได้ ควรทดสอบให้เรียบร้อยแล้วค่อยเปิดใช้งานจริง
ความคืบหน้าล่าสุด
จนถึงวันที่ 21 ต.ค. 2569 CISA ยังไม่พบการโจมตีจริงจากช่องโหว่ทั้งสองรายการ ผู้ดูแลเว็บควรดูประกาศของผู้ให้บริการโฮสติ้งที่ใช้อยู่ประกอบด้วย เพราะแต่ละรายอาจมีกำหนดอัปเดตและวิธีดำเนินการของตัวเอง
ประกาศของ CISA ไม่ได้ลงรายละเอียดทางเทคนิคหรือคะแนนความรุนแรงของช่องโหว่ ผู้อ่านจึงควรทำตามสิ่งที่ประกาศระบุชัด คือรู้เวอร์ชัน อัปเดตให้ตรงรุ่นที่แก้แล้ว หรือปิดระบบถ้าอัปเดตไม่ได้ เมื่อมีคำเตือนช่องโหว่ร้ายแรงครั้งต่อไป ลองดูว่าประกาศบอกรหัส CVE เวอร์ชันที่แก้แล้ว สถานะการโจมตีจริง และทางออกกรณีอัปเดตไม่ได้ครบหรือไม่ ข้อไหนที่ขาด ให้ถามผู้ให้บริการหรือผู้พัฒนาเว็บเพิ่ม
ที่มา: ประกาศของ CISA เรื่อง Critical Vulnerabilities in PHP Require Immediate Patching (21 ต.ค. 2569)