CISA KEV คือรายการช่องโหว่ที่หน่วยงานความมั่นคงไซเบอร์ของสหรัฐฯ (Cybersecurity and Infrastructure Security Agency หรือ CISA) ยืนยันว่ามีการโจมตีใช้งานจริงแล้ว ระหว่าง 13-16 ต.ค. 2569 CISA เพิ่มช่องโหว่ของ Fortinet, Atlassian, Palo Alto Networks, Ahsay, Cisco และ Microsoft Windows เข้ารายการนี้ ฝ่ายไอทีหรือเจ้าของกิจการที่ใช้อุปกรณ์และซอฟต์แวร์เหล่านี้ควรตรวจและอัปเดตตามคำแนะนำของผู้ผลิตโดยเร็ว
ผลิตภัณฑ์ในรายการเป็นของที่องค์กรทั่วไปใช้กัน ทั้งอุปกรณ์เครือข่าย อีเมลเกตเวย์ ซอฟต์แวร์จัดการงาน และระบบปฏิบัติการ Windows ถ้าองค์กรของคุณมียี่ห้อใดยี่ห้อหนึ่งในนี้ เรื่องนี้เกี่ยวกับคุณโดยตรง บทความนี้จึงอธิบายว่า KEV คืออะไร ช่องโหว่รอบนี้มีอะไรบ้าง และควรเริ่มตรวจจากตรงไหน
CISA KEV คืออะไร ต่างจากช่องโหว่ทั่วไปอย่างไร
KEV ย่อมาจาก Known Exploited Vulnerabilities Catalog หรือรายการช่องโหว่ที่รู้แล้วว่าถูกโจมตีจริง CISA ระบุว่าเป็นแหล่งข้อมูลหลักของช่องโหว่ที่ถูกนำไปใช้โจมตีในโลกจริง และแนะนำให้องค์กรใช้เป็นข้อมูลประกอบการจัดลำดับความสำคัญในการแก้ช่องโหว่
ช่องโหว่ทั่วไปมีมากมาย และหลายรายการยังไม่มีใครนำไปโจมตีจริง แต่ช่องโหว่ใน KEV ผ่านเกณฑ์ 3 ข้อของ CISA ครบ ข้อแรกต้องมีรหัส CVE (Common Vulnerabilities and Exposures คือรหัสประจำช่องโหว่) ข้อสองต้องมีหลักฐานที่เชื่อถือได้ว่าถูกโจมตีจริง ข้อสามต้องมีวิธีแก้ที่ชัดเจน เช่น อัปเดตจากผู้ผลิต
CISA อธิบายว่าการสแกน งานวิจัยด้านความปลอดภัย และโค้ดตัวอย่างพิสูจน์แนวคิดไม่นับเป็นการโจมตีจริง และการมีโค้ดตัวอย่างเผยแพร่ก็ไม่ใช่เงื่อนไขของการขึ้นรายการ ดังนั้นเมื่อผลิตภัณฑ์ไหนขึ้น KEV แปลว่ามีหลักฐานว่าถูกใช้โจมตีแล้ว และมีทางแก้ให้ทำ
รอบ 13-16 ต.ค. มีผลิตภัณฑ์อะไรเข้ามาบ้าง
รายการที่เพิ่มเข้ามาในรอบนี้แบ่งได้เป็น 3 กลุ่ม กลุ่มแรกคืออุปกรณ์เครือข่ายและอีเมลเกตเวย์ ได้แก่ CVE-2026-0322 ของ Palo Alto Networks PAN-OS, CVE-2026-76519 ของ Cisco Secure Email Gateway และ CVE-2025-61624 ของ Fortinet ซึ่งหน้า KEV ระบุเป็นหลายผลิตภัณฑ์ (Multiple Products)
กลุ่มที่สองคือซอฟต์แวร์จัดการงานและสำรองข้อมูล ได้แก่ CVE-2026-21589 ของ Atlassian ซึ่งหน้า KEV ระบุเป็นหลายผลิตภัณฑ์เช่นกัน กับ CVE-2026-105133 และ CVE-2026-105134 ของ Ahsay AhsayCBS กลุ่มที่สามคือ CVE-2026-96951 ของ Microsoft Windows ถ้าองค์กรใช้ของ Fortinet หรือ Atlassian ต้องเปิดประกาศของผู้ผลิตเพื่อดูว่ารุ่นที่ใช้อยู่ได้รับผลหรือไม่
รายการรอบนี้มีกำหนดอุดช่องโหว่ (due date) 3 วันหลังวันที่เพิ่ม ตามที่หน้า KEV ระบุ ทุกรายการมีกำหนดเช่นนี้ และกำหนดนี้ผ่านไปหมดแล้ว ซึ่งหมายความว่าหน่วยงานที่ต้องปฏิบัติตามควรอุดช่องโหว่เสร็จแล้ว ส่วนองค์กรที่ยังไม่ได้ตรวจก็ถือว่าช้ากว่ากำหนดอ้างอิงนี้แล้ว
ฝ่ายไอทีและ SME ควรตรวจอะไรก่อน
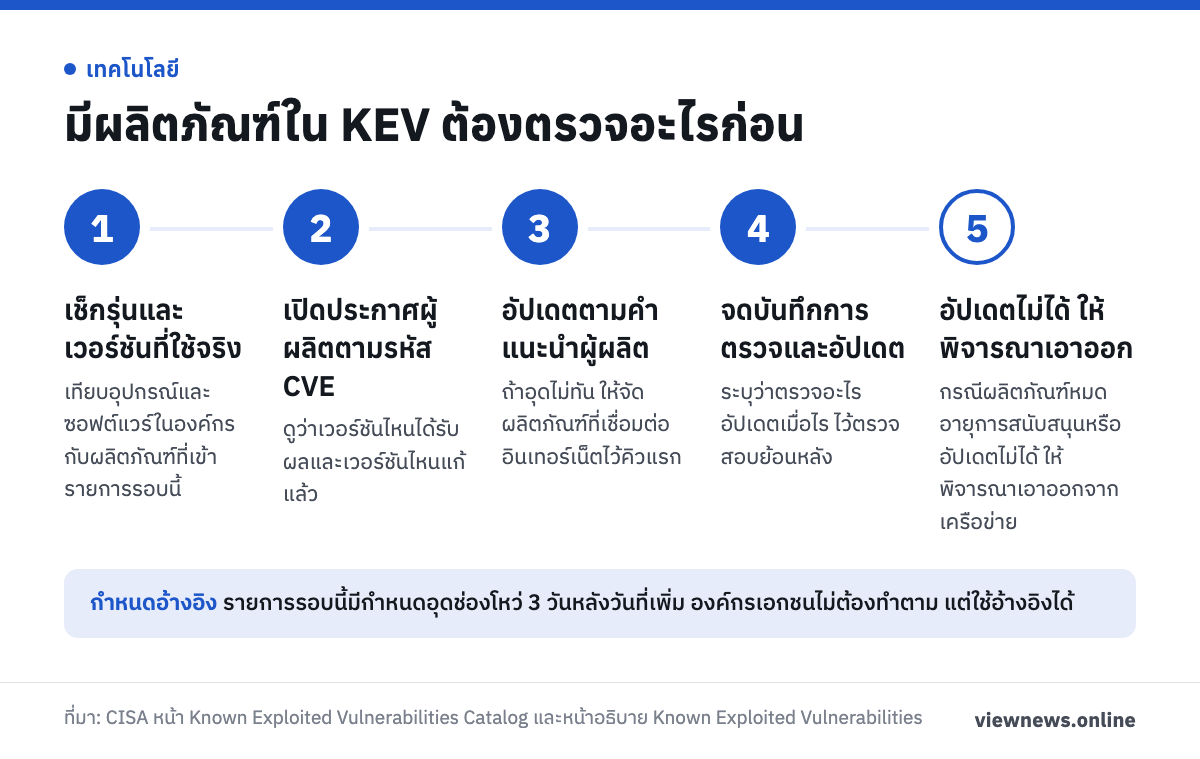
เริ่มจากรู้ก่อนว่าองค์กรมีอะไรอยู่ในมือ ให้เทียบรายการอุปกรณ์และซอฟต์แวร์ที่ใช้งานจริงกับชื่อผลิตภัณฑ์ในรอบนี้ เพราะช่องโหว่ในอุปกรณ์ที่เชื่อมต่ออินเทอร์เน็ตมักเป็นด่านแรกที่ต้องดูแล ถ้ามีผลิตภัณฑ์ตรงกับรายการ ให้ทำตามลำดับนี้
- เช็กรุ่นและเวอร์ชันที่ใช้อยู่จริงของแต่ละผลิตภัณฑ์
- เปิดหน้าประกาศความปลอดภัยของผู้ผลิตตามรหัส CVE เพื่อดูว่าเวอร์ชันไหนได้รับผลและเวอร์ชันไหนแก้แล้ว
- อัปเดตตามคำแนะนำของผู้ผลิต (CISA ระบุให้ใช้วิธีแก้ตามที่ผู้ผลิตกำหนด)
- ถ้าผลิตภัณฑ์หมดอายุการสนับสนุนหรืออัปเดตไม่ได้ ให้พิจารณาเอาออกจากเครือข่าย
- จดบันทึกว่าตรวจอะไร อัปเดตเมื่อไร เพื่อใช้ตรวจสอบย้อนหลัง
เวอร์ชันที่ได้รับผลและวิธีแก้โดยละเอียดอยู่ในประกาศของผู้ผลิตแต่ละราย ซึ่งต้องเปิดอ่านเอง จึงควรใช้ประกาศของผู้ผลิตเป็นหลัก
หน่วยงานรัฐบาลกลางสหรัฐฯ ต้องแก้ช่องโหว่ใน KEV ตามคำสั่งปฏิบัติการ BOD 26-04 (Binding Operational Directive) ซึ่งสืบต่อเกณฑ์ KEV จากคำสั่งฉบับก่อน องค์กรเอกชนไม่ต้องทำตาม แต่ CISA แนะนำอย่างแข็งขันให้ทุกองค์กรกำหนดเป็นข้อบังคับภายในว่าต้องรีบแก้ช่องโหว่ใน KEV ทันที ดังนั้นองค์กรไทยใช้กำหนด 3 วันของรายการรอบนี้เป็นเกณฑ์อ้างอิงได้ แต่ถ้าอุดภายใน 3 วันไม่ไหว ควรจัดผลิตภัณฑ์ที่เชื่อมต่ออินเทอร์เน็ตให้อยู่ในคิวแรก
เพื่อไม่ให้พลาดรอบหน้า หน้าอธิบาย KEV มีบริการแจ้งเตือนทางอีเมลและ RSS การเปิดดูหน้า KEV เป็นประจำทุกสัปดาห์หรือทุกเดือน แล้วเทียบรายการกับอุปกรณ์และซอฟต์แวร์ที่องค์กรใช้อยู่ เป็นวิธีที่ใช้ได้ซ้ำโดยไม่ต้องรอข่าว
คำถามที่พบบ่อย
ช่องโหว่ใน CISA KEV ต่างจากช่องโหว่ทั่วไปอย่างไร
ช่องโหว่ใน KEV ต้องมีหลักฐานที่เชื่อถือได้ว่าถูกโจมตีจริง มีรหัส CVE และมีวิธีแก้ที่ชัดเจน
รอบ 13-16 ต.ค. 2569 มีผู้ผลิตรายใดถูกเพิ่มเข้า KEV
มี Microsoft, Palo Alto Networks, Ahsay, Cisco, Atlassian และ Fortinet
กำหนดอุดช่องโหว่ 3 วันใช้กับองค์กรเอกชนไทยหรือไม่
ไม่ได้บังคับ หน่วยงานรัฐบาลกลางสหรัฐฯ ต้องแก้ตาม BOD 26-04 ส่วนรายการรอบนี้มีกำหนด 3 วันหลังวันที่เพิ่มตามที่หน้า KEV ระบุ CISA แนะนำให้ทุกองค์กรถือว่าช่องโหว่ใน KEV ต้องรีบแก้ทันที จึงใช้เป็นเกณฑ์อ้างอิงได้
จะติดตามรายการใหม่ใน KEV ได้อย่างไร
สมัครรับอีเมลแจ้งเตือนหรือ RSS จากหน้า KEV ของ CISA แล้วเทียบรายการในหน้า KEV กับรายการอุปกรณ์ขององค์กร
ที่มา: Cybersecurity and Infrastructure Security Agency (CISA) หน้า Known Exploited Vulnerabilities Catalog และหน้าอธิบาย Known Exploited Vulnerabilities