ผู้ใช้ Plex Media Server ที่ติดตั้งเองที่บ้านหรือบน NAS ควรตรวจและอัปเดตซอฟต์แวร์โดยเร็ว หลังสำนักงานความมั่นคงปลอดภัยไซเบอร์และโครงสร้างพื้นฐานของสหรัฐฯ (Cybersecurity and Infrastructure Security Agency หรือ CISA) เพิ่มช่องโหว่ของ Plex Media Server 4 รายการลงในรายการ KEV เมื่อ 20 ต.ค. 2569 KEV คือรายการช่องโหว่ที่มีการนำไปใช้โจมตีจริงแล้ว ไม่ใช่แค่ช่องโหว่ที่นักวิจัยพบในทางทฤษฎี
CISA เพิ่มช่องโหว่ในรอบเดียวกันรวม 6 รายการ นอกจาก Plex ยังมีซอฟต์แวร์องค์กรอีก 2 ตัว คือ Siemens Software Center และ SiteGuard Server Edition ของ EG Secure Solutions ซึ่งเป็นเรื่องของฝั่งองค์กรเป็นหลัก ส่วนฝั่งผู้ใช้ทั่วไป เรื่องที่ต้องสนใจคือ Plex
ช่องโหว่ Plex Media Server ที่ CISA เตือนมีอะไรบ้าง
CISA ระบุช่องโหว่ Plex Media Server 4 รายการ แต่ละรายการมีรหัส CVE (เลขอ้างอิงช่องโหว่ที่ใช้กันทั่วโลก) ของตัวเอง ได้แก่ CVE-2026-96652, CVE-2026-96654, CVE-2026-96655 และ CVE-2026-96656 ทั้งสี่รายการมีลักษณะของปัญหาต่างกัน มีทั้ง SSRF การจัดการ URI scheme และการเขียนไฟล์
CVE-2026-96652 เป็นช่องโหว่ประเภท SSRF (server-side request forgery) ตามคำอธิบายของ CISA ทำให้เซิร์ฟเวอร์ส่งคำขอแบบ POST ไปยังปลายทางที่ผู้โจมตีเลือกได้ CVE-2026-96655 เป็น SSRF เช่นกัน แต่ต้องเป็นผู้ใช้ที่ล็อกอินแล้ว โดยผู้ใช้คนนั้นร้องขอไปยังที่อยู่ภายในหรือภายนอกผ่านเส้นทาง transcode (การแปลงไฟล์วิดีโอให้เล่นได้บนอุปกรณ์ต่างๆ)
CVE-2026-96654 เป็นการจัดการ URI scheme ที่เข้ารหัสไม่ถูกต้อง อาจทำให้ผู้โจมตีเรียกใช้ฟังก์ชันของปลั๊กอินอื่นได้ ส่วน CVE-2026-96656 เป็นการควบคุมชื่อไฟล์หรือพาธจากภายนอก ซึ่งอาจทำให้ผู้ใช้ระดับแอดมินเขียนไฟล์ที่ถูกรันเมื่อโหลดได้ รายการนี้ CISA กำกับเพิ่มว่าต้องทำ forensic triage (การตรวจเบื้องต้นว่าระบบถูกบุกรุกไปแล้วหรือยัง) ตามแนวปฏิบัติ BOD 26-04
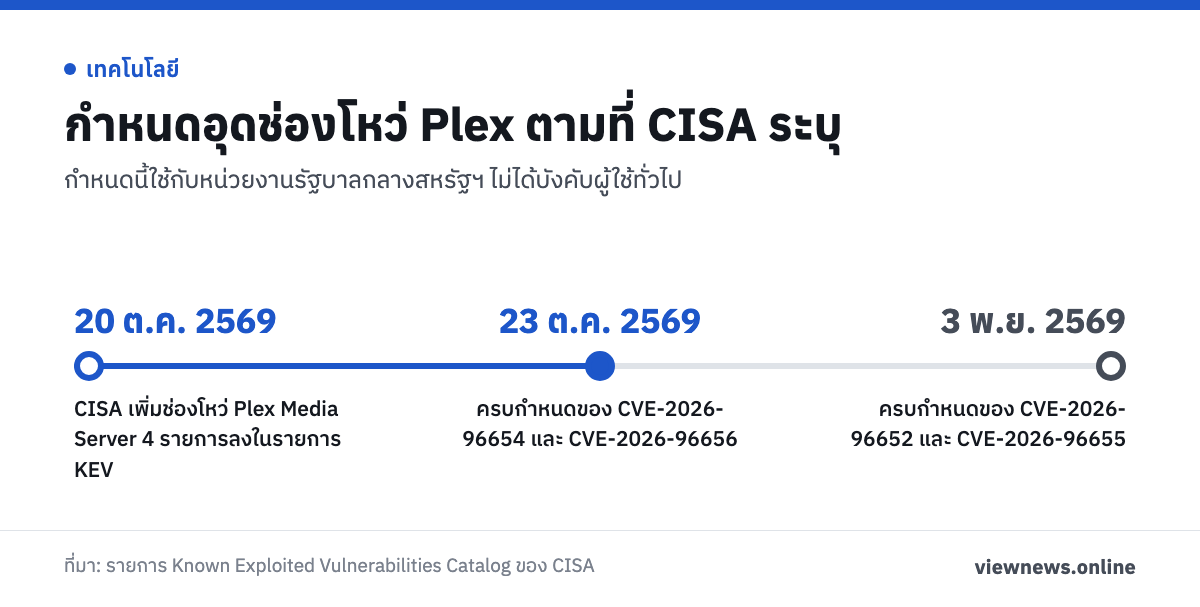
KEV คืออะไร และกำหนดอุดของ CISA ใช้กับใคร
KEV คือรายการช่องโหว่ที่ CISA เก็บไว้ โดยเป็นช่องโหว่ที่มีการใช้โจมตีจริงแล้ว และทุกรายการมีวันครบกำหนดแก้ไขกำกับไว้
กำหนดอุดของ CISA ใช้บังคับกับหน่วยงานรัฐบาลกลางสหรัฐฯ ไม่ได้บังคับผู้ใช้ทั่วไป ผู้ใช้ Plex ที่บ้านจึงไม่มีเส้นตายตามกฎหมาย แต่ควรรีบอัปเดต เพราะวันที่เหล่านี้เป็นสัญญาณว่า CISA มองว่าเรื่องนี้เร่งด่วน CISA กำหนดให้ CVE-2026-96654 และ CVE-2026-96656 ครบกำหนด 23 ต.ค. 2569 ส่วน CVE-2026-96652 และ CVE-2026-96655 ครบกำหนด 3 พ.ย. 2569
คำแนะนำในแต่ละรายการของ CISA ให้ใช้มาตรการลดความเสี่ยงที่ผู้ผลิตแนะนำ ตามแนวปฏิบัติ BOD 26-04 และให้ผู้ดูแลระบบประเมินด้วยว่าทรัพย์สินของตนเปิดให้เข้าถึงจากอินเทอร์เน็ตหรือไม่
ผู้ใช้ Plex ที่บ้านควรตรวจอะไรบ้าง
ตอนนี้ยังไม่ควรเดาว่าเวอร์ชันไหนได้รับผลกระทบหรือแก้แล้ว เพราะ CISA ไม่ได้ระบุเรื่องนี้ในรายการ ให้เปิดหน้าประกาศความปลอดภัยของ Plex เองเพื่อดูเวอร์ชันที่ผู้ผลิตแนะนำ แล้วเทียบกับเวอร์ชันที่ติดตั้งอยู่ในเครื่อง สิ่งที่ควรไล่เช็กมีดังนี้
- เปิดหน้าประกาศความปลอดภัยของ Plex และอัปเดต Plex Media Server เป็นเวอร์ชันที่ผู้ผลิตแนะนำ
- ตรวจว่าเซิร์ฟเวอร์เปิดให้เข้าถึงจากอินเทอร์เน็ตโดยจำเป็นจริงหรือไม่ ถ้าไม่จำเป็นให้ปิด
- ตรวจรายชื่อบัญชีผู้ดูแลและสิทธิ์แอดมิน ลบบัญชีที่ไม่รู้จัก
- ตรวจรายชื่อผู้ใช้ที่คุณแชร์ห้องสมุดสื่อให้ และตัดสิทธิ์คนที่ไม่ได้ใช้แล้ว
- ดูปลั๊กอินและไฟล์แปลกๆ ในโฟลเดอร์ของเซิร์ฟเวอร์ ถ้าพบสิ่งผิดปกติให้ตัดเครือข่ายก่อนแล้วถามผู้เชี่ยวชาญ
การลดจำนวนช่องทางที่คนนอกเข้าถึงเซิร์ฟเวอร์ได้ เป็นหลักป้องกันทั่วไปที่ช่วยลดความเสี่ยงได้ โดยเฉพาะบน NAS ที่เก็บไฟล์ส่วนตัวอื่นไว้ด้วย
สำหรับช่องโหว่ CVE-2026-96656 CISA กำกับให้ทำ forensic triage ด้วย ผู้ใช้ที่เห็นพฤติกรรมแปลกๆ เช่น ไฟล์ที่ไม่ได้สร้างเอง ควรให้ผู้เชี่ยวชาญช่วยตรวจ
Siemens Software Center และ SiteGuard เกี่ยวกับองค์กรอย่างไร
อีก 2 รายการที่ CISA เพิ่มพร้อมกันเป็นซอฟต์แวร์องค์กร รายการแรกคือ SiteGuard Server Edition ของ EG Secure Solutions ช่องโหว่ CVE-2026-106931 เป็นแบบ OS command injection อาจทำให้ผู้โจมตีรันคำสั่งด้วยสิทธิ์ root หรือ SYSTEM ได้ ครบกำหนด 23 ต.ค. 2569 และ CISA กำกับให้ทำ forensic triage ตาม BOD 26-04
รายการที่สองคือ Siemens Software Center ช่องโหว่ CVE-2026-110936 เป็นปัญหา search path ที่ไม่ควบคุม ผู้โจมตีที่ล็อกอินอยู่ในเครื่องวางไฟล์ DLL ที่เตรียมไว้เพื่อให้รันโค้ดได้ ครบกำหนด 3 พ.ย. 2569 และ CISA ไม่ได้กำหนดให้ต้องทำ forensic triage สำหรับรายการนี้ องค์กรไทยที่ใช้ซอฟต์แวร์ทั้งสองตัวควรให้ทีมไอทีตรวจว่ามีติดตั้งอยู่หรือไม่ แล้วอัปเดตตามประกาศของผู้ผลิต ผู้ดูแลระบบควรยึดประกาศของ CISA และผู้ผลิตเป็นหลัก
คำถามที่พบบ่อย
KEV ต่างจากรายการช่องโหว่ทั่วไปอย่างไร
KEV เก็บเฉพาะช่องโหว่ที่มีการใช้โจมตีจริงแล้ว ตามที่ CISA อธิบาย
ผู้ใช้ Plex ที่บ้านต้องอุดช่องโหว่ภายใน 23 ต.ค. หรือไม่
ไม่ต้อง เพราะกำหนดนี้ใช้กับหน่วยงานรัฐบาลกลางสหรัฐฯ แต่ถือเป็นสัญญาณว่าควรรีบอัปเดต
ช่องโหว่ Plex ต้องล็อกอินก่อนหรือไม่
ขึ้นกับรายการ CVE-2026-96655 ต้องเป็นผู้ใช้ที่ล็อกอินแล้ว และ CVE-2026-96656 เกี่ยวกับผู้ใช้ระดับแอดมิน
ที่มา: รายการ Known Exploited Vulnerabilities Catalog ของ CISA (cisa.gov)