ช่องโหว่ Plex 4 รายการถูกนำไปใช้โจมตีจริงแล้ว ใครที่เปิดเซิร์ฟเวอร์ Plex Media Server ไว้ดูหนังฟังเพลงที่บ้าน ควรเช็กเวอร์ชันและอัปเดตเป็นรุ่น 1.43.3.10861 ขึ้นไปโดยเร็ว เพราะสำนักงานความมั่นคงไซเบอร์และโครงสร้างพื้นฐานของสหรัฐฯ (Cybersecurity and Infrastructure Security Agency หรือ CISA) เพิ่มช่องโหว่ชุดนี้เข้าบัญชีช่องโหว่ที่ถูกโจมตีจริง (Known Exploited Vulnerabilities หรือ KEV) เมื่อ 20 ต.ค. 2569 รุ่นที่เก่ากว่านี้ได้รับผลกระทบทั้งหมด
บัญชี KEV คือรายการช่องโหว่ที่ CISA ยืนยันแล้วว่ามีคนใช้โจมตีจริง ช่องโหว่ชุดนี้ถูกเรียกรวมว่า Plex2Shell ถ้าคุณใช้ Plex อยู่ที่บ้าน ให้อัปเดตโดยเร็ว อย่ารอให้เครื่องมีอาการแปลกก่อนแล้วค่อยลงมือ
ช่องโหว่ Plex 4 รายการต่อกันเป็นสายโจมตี
CISA ระบุช่องโหว่ 4 รายการ ได้แก่ CVE-2026-96652, CVE-2026-96654, CVE-2026-96655 และ CVE-2026-96656 รายการ CVE-2026-96652 และ CVE-2026-96655 เป็นช่องโหว่ประเภท SSRF โดยรายการหลังเกี่ยวข้องกับพาธ /video/:/transcode/universal ส่วน CVE-2026-96654 เป็นการจัดการ URI ที่เข้ารหัสไม่รัดกุม ทำให้เรียกฟังก์ชันของปลั๊กอินอื่นได้ และ CVE-2026-96656 เป็นการควบคุมชื่อหรือพาธไฟล์ ทำให้ผู้ดูแลระบบเขียนไฟล์ที่ถูกรันตอนโหลดได้ CISA ระบุว่ารายการสุดท้ายนี้ต้องมีการตรวจนิติวิทยาศาสตร์ (forensic triage) ด้วย
SSRF คือการหลอกให้เซิร์ฟเวอร์เป็นฝ่ายส่งคำขอไปยังที่อื่นแทนผู้โจมตี เซิร์ฟเวอร์จึงถูกใช้เป็นทางผ่านเข้าไปในที่ที่ผู้โจมตีเข้าเองไม่ได้ ช่องโหว่แต่ละตัวอาจดูเล็กเมื่ออยู่ลำพัง แต่เมื่อหลายตัวถูกนำมาต่อกัน ผลที่ได้จะอันตรายกว่าการใช้ตัวเดียวมาก เพราะช่องโหว่ตัวหนึ่งเปิดทางให้ตัวถัดไปใช้ต่อได้
สื่อด้านความปลอดภัยไซเบอร์ BleepingComputer รายงานว่าช่องโหว่ทั้งสี่ถูกต่อกันเป็นห่วงโซ่ ผู้โจมตีอาจได้โทเค็นของผู้ดูแลระบบ และรันโค้ดด้วยสิทธิสูงบนเซิร์ฟเวอร์ได้
หลังมีรุ่นแก้ ก็มีการโจมตีจริงตามมา
BleepingComputer รายงานว่า รุ่นที่แก้ปัญหาคือ 1.43.3.10861 ซึ่งออกเมื่อ 4 ส.ค. ต่อมาผู้วิจัยเปิดรายละเอียดทางเทคนิคของช่องโหว่ และไม่ถึงสัปดาห์หลังจากนั้นก็มีรายงานการโจมตีจริง การโจมตีช่วงแรกเริ่มเห็นจากเซิร์ฟเวอร์หลอก (honeypot) และแคมเปญแรกที่พบเป็นการลงโปรแกรมขุดคริปโตบนเครื่องเป้าหมาย BleepingComputer แนะนำให้อัปเดตเป็น 1.43.3.10861 ขึ้นไป
เมื่อมีรุ่นแก้ออกมาแล้ว ควรอัปเดตทันที ใครที่ไม่ได้เปิดอัปเดตอัตโนมัติไว้ อาจยังใช้รุ่นเก่าอยู่โดยไม่รู้ตัว
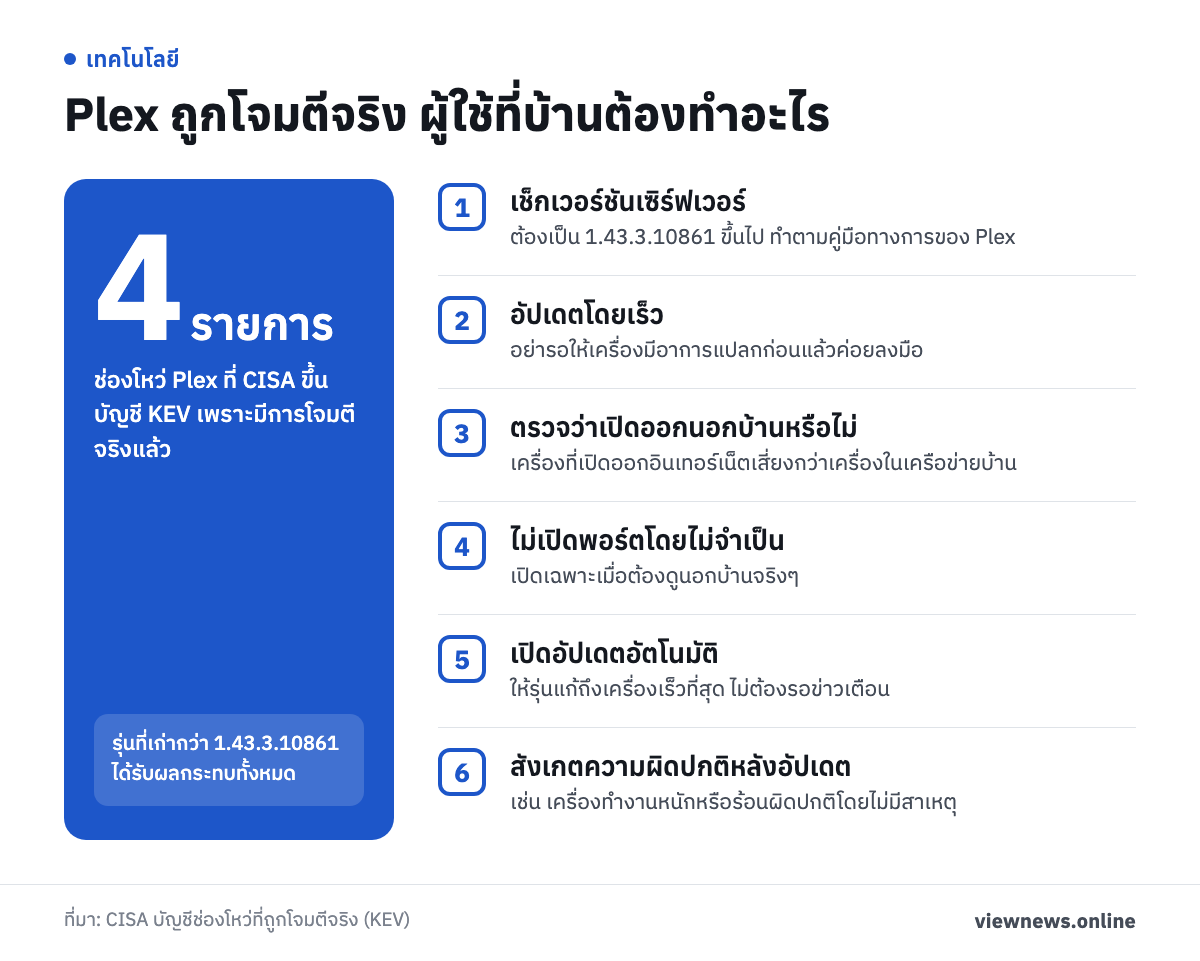
ผู้ใช้ที่บ้านควรทำอะไรตอนนี้
ขั้นแรกคือดูว่าเซิร์ฟเวอร์ของคุณใช้เวอร์ชันอะไร ถ้าต่ำกว่า 1.43.3.10861 ให้อัปเดตเป็นรุ่นนี้หรือสูงกว่า ขั้นตอนเช็กและอัปเดตต่างกันไปตามระบบที่ติดตั้ง เช่น คอมพิวเตอร์หรือ NAS ให้ทำตามคู่มือทางการของ Plex
ขั้นต่อมาคือถามตัวเองว่าเซิร์ฟเวอร์เปิดให้เข้าถึงจากนอกบ้านผ่านอินเทอร์เน็ตหรือไม่ เครื่องที่เปิดออกนอกบ้านเสี่ยงกว่าเครื่องที่ใช้ในเครือข่ายบ้านเท่านั้นอยู่แล้ว เพราะผู้โจมตีส่งคำขอเข้ามาถึงตัวเครื่องได้โดยตรง
เรื่องร่องรอยการถูกเจาะ CISA ระบุให้ตรวจนิติวิทยาศาสตร์เฉพาะช่องโหว่ CVE-2026-96656 ถ้าเครื่องของคุณเคยเปิดสู่อินเทอร์เน็ตขณะใช้รุ่นเก่า ควรสังเกตความผิดปกติหลังอัปเดต เช่น เครื่องทำงานหนักหรือร้อนผิดปกติโดยไม่มีสาเหตุ เพราะแคมเปญแรกที่พบเป็นการลงโปรแกรมขุดคริปโต
ระยะยาว แนวป้องกันทั่วไปสำหรับเซิร์ฟเวอร์สื่อและ NAS ที่บ้านมีสองข้อหลัก ข้อแรกคือไม่เปิดพอร์ตสู่อินเทอร์เน็ตโดยไม่จำเป็น เปิดเฉพาะเมื่อต้องดูนอกบ้านจริงๆ เพราะยิ่งเปิดออกนอกบ้านน้อย ผู้โจมตีก็ยิ่งมีทางส่งคำขอเข้ามาถึงตัวเครื่องน้อยลง ข้อสองคือเปิดอัปเดตอัตโนมัติไว้ เพื่อให้รุ่นแก้ถึงเครื่องเร็วที่สุด ไม่ต้องรอให้มีข่าวเตือนก่อน
เส้นตายของ CISA ไม่ได้บังคับผู้ใช้ทั่วไป และสิ่งที่ควรติดตามต่อ
CISA กำหนดให้หน่วยงานรัฐบาลกลางสหรัฐฯ อุดช่องโหว่ CVE-2026-96654 และ CVE-2026-96656 ภายใน 23 ต.ค. ส่วน CVE-2026-96652 และ CVE-2026-96655 ภายใน 3 พ.ย. เส้นตายเหล่านี้บังคับเฉพาะหน่วยงานรัฐสหรัฐฯ ไม่ได้บังคับผู้ใช้ทั่วไป
เส้นตายแรกผ่านไปแล้ว แต่ผู้ใช้ทั่วไปยังไม่สายเกินไป การอัปเดตตอนนี้ยังลดความเสี่ยงได้ และการที่ CISA ขึ้นบัญชีนี้ก็บอกชัดว่ามีการโจมตีจริงแล้ว จึงไม่ควรรอ หลังอัปเดตแล้ว ผู้ใช้ควรดูประกาศของ Plex และบัญชี KEV ของ CISA เป็นระยะ
ที่มา: บัญชีช่องโหว่ที่ถูกโจมตีจริง (KEV) ของ CISA และรายงานของ BleepingComputer