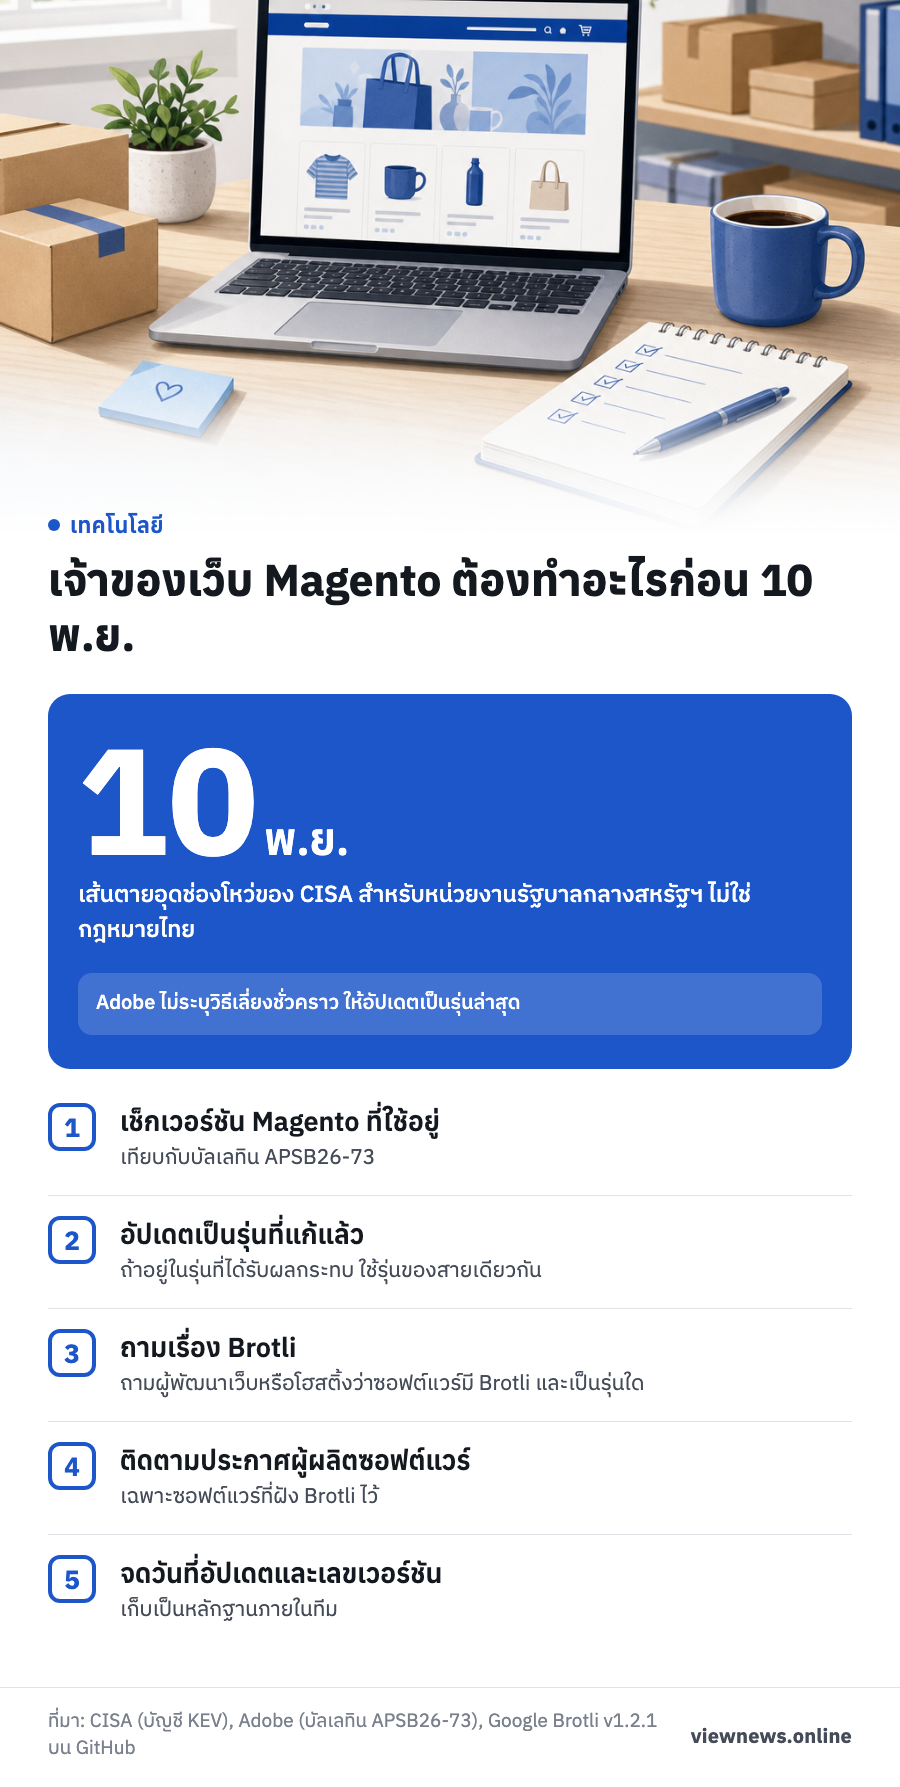
เจ้าของร้านออนไลน์ที่ใช้ Adobe Commerce หรือ Magento ควรอัปเดตก่อน 10 พ.ย. 2569 เพราะช่องโหว่ Magento ถูกโจมตีจริงแล้ว สำนักงานความมั่นคงทางไซเบอร์และโครงสร้างพื้นฐานของสหรัฐฯ (CISA) เพิ่มช่องโหว่นี้เข้าบัญชีช่องโหว่ที่ถูกโจมตีจริง (Known Exploited Vulnerabilities หรือ KEV) เมื่อ 27 ต.ค. 2569 พร้อมช่องโหว่ของ Brotli ไลบรารีบีบอัดข้อมูลของกูเกิล และกำหนดให้หน่วยงานรัฐบาลกลางสหรัฐฯ อุดภายใน 10 พ.ย. 2569 ผู้ดูแลเว็บที่ใช้ซอฟต์แวร์ซึ่งมี Brotli อยู่ด้านในก็ควรตรวจเช่นกัน
เส้นตายนี้ไม่ใช่กฎหมายไทย แต่ใช้เป็นกรอบเวลาอ้างอิงได้ ร้านที่ยังไม่เคยเช็กเวอร์ชันควรเริ่มให้เร็วที่สุด
ช่องโหว่ Magento และ Brotli ที่ CISA ระบุ
รายการแรกคือ CVE-2026-48356 ของ Adobe Commerce และ Magento CISA จัดเป็นช่องโหว่ประเภทอัปโหลดไฟล์ชนิดอันตรายได้โดยไม่มีข้อจำกัด (Unrestricted Upload of File with Dangerous Type) ผลคือผู้โจมตีอาจรันโค้ดภายใต้สิทธิ์ของผู้ใช้ปัจจุบัน และอาจได้สิทธิ์สูงขึ้นหรือคุมบัญชีหรือเซสชันของเหยื่อได้ CISA อ้างอิงบัลเลทินความปลอดภัยของ Adobe หมายเลข APSB26-73
บัลเลทินฉบับนี้จัดความสำคัญระดับ 2 และแก้ช่องโหว่มากกว่าหนึ่งรายการ รวมถึง CVE-2026-48358 ที่ Adobe จัดเป็นระดับวิกฤต (critical) เช่นกัน น่าสังเกตว่าบัลเลทินเขียนว่า Adobe ไม่ทราบว่ามีการโจมตีจริงสำหรับประเด็นที่แก้ ขณะที่ CISA จัดรายการนี้เป็นช่องโหว่ที่ถูกโจมตีจริง ผู้ดูแลร้านจึงควรถือตามฝั่งที่เตือนหนักกว่า บัลเลทินเผยแพร่ตั้งแต่ 14 ก.ค. 2569 รุ่นที่แก้จึงออกมาหลายเดือนแล้ว ร้านที่ยังไม่อัปเดตจึงตกค้างมาตั้งแต่ก่อนถูกขึ้นบัญชี KEV
รายการที่สองคือ CVE-2026-111497 ของ Google Brotli CISA เรียกว่าช่องโหว่ค่าที่ส่งกลับไม่ถูกตรวจสอบ (Unchecked Return Value) ผู้โจมตีจากระยะไกลที่ไม่ต้องยืนยันตัวตนส่งสตรีมที่บีบอัดแบบ Brotli ซึ่งสร้างขึ้นมาเป็นพิเศษ เพื่อทำให้หน่วยความจำของตัวถอดรหัสเสียหายได้ ผลที่ CISA ระบุคือข้อมูลสำคัญรั่ว บริการล่ม หรืออาจรันโค้ดได้ หน้าประกาศรุ่น v1.2.1 บน GitHub ของ Brotli เป็นรุ่นอัปเดตด้านความปลอดภัย และระบุช่องโหว่นี้ว่าเป็นการเขียนข้อมูลเกินขอบเขตหน่วยความจำที่เปิดทางให้รันโค้ดจากระยะไกล หน้าดังกล่าวไม่ได้บอกว่ารุ่นใดได้รับผลกระทบ
CISA ระบุด้วยว่าผลิตภัณฑ์อื่นที่ใช้ Brotli อาจได้รับผลกระทบ สำหรับทั้งสองรายการ CISA ระบุว่าไม่ทราบว่ามีการใช้ในการโจมตีแบบแรนซัมแวร์หรือไม่
เช็กเวอร์ชันก่อนถึงเส้นตาย
ร้านที่ใช้ Magento เริ่มจากเปิดดูเลขเวอร์ชันของระบบที่ใช้อยู่ แล้วเทียบกับรายการในบัลเลทิน APSB26-73 ซึ่งระบุรุ่นที่ได้รับผลกระทบและรุ่นที่แก้แล้วไว้ละเอียด ตัวอย่างเช่น Adobe Commerce รุ่น 2.4.8-p5 และเก่ากว่า อยู่ในรายการที่ได้รับผลกระทบ ส่วนรุ่นที่แก้แล้วของสายเดียวกันคือ 2.4.8-2026-jul Magento Open Source ที่อยู่ในสาย 2.4.6 ถึง 2.4.9 ก็อยู่ในบัลเลทินเช่นกัน
ส่วน Brotli ยากกว่า เพราะ CISA บอกเพียงว่าผลิตภัณฑ์อื่นที่ใช้ Brotli อาจได้รับผลกระทบ แต่ไม่ได้ระบุว่าซอฟต์แวร์ตัวไหนบ้าง ผู้ดูแลเว็บจึงต้องดูประกาศความปลอดภัยของผู้ผลิตซอฟต์แวร์ที่ใช้อยู่ และสอบถามผู้ให้บริการโฮสติ้งหรือผู้พัฒนาเว็บว่าระบบมี Brotli ฝังอยู่หรือไม่ รุ่นที่ CISA อ้างอิงคือ Brotli v1.2.1 อย่าสรุปเองว่าซอฟต์แวร์ยี่ห้อใดโดนหรือไม่โดน จนกว่าผู้ผลิตจะยืนยัน
- เช็กเลขเวอร์ชัน Adobe Commerce หรือ Magento ที่ใช้อยู่ แล้วเทียบกับบัลเลทิน APSB26-73
- ถ้าอยู่ในรุ่นที่ได้รับผลกระทบ ให้อัปเดตเป็นรุ่นที่แก้แล้วของสายเดียวกัน
- ถามผู้พัฒนาเว็บหรือผู้ให้บริการโฮสติ้งว่าซอฟต์แวร์ที่ใช้มี Brotli หรือไม่ และเป็นรุ่นใด
- ติดตามประกาศความปลอดภัยของผู้ผลิตซอฟต์แวร์ที่ฝัง Brotli ไว้
- จดวันที่อัปเดตและเลขเวอร์ชันหลังอัปเดตไว้เป็นหลักฐานภายในทีม
เส้นตาย 10 พ.ย. และทางออกถ้าอัปเดตไม่ทัน
บัญชี KEV ของ CISA ต่างจากการประกาศช่องโหว่ทั่วไปตรงที่เป็นรายการที่ CISA ระบุว่าถูกโจมตีจริง และมีกำหนดอุดให้หน่วยงานรัฐบาลกลางสหรัฐฯ ทำตาม เส้นตาย 10 พ.ย. จึงเป็นกำหนดของหน่วยงานเหล่านั้น ไม่ใช่กฎหมายไทย แต่เป็นสัญญาณว่าความเสี่ยงสูงพอจะให้ทำเป็นเรื่องเร่งด่วน
มาตรการที่ CISA กำหนดเหมือนกันทั้งสองรายการ คือใช้มาตรการแก้ไขของผู้ผลิต ทำตามแนวทาง BOD 26-04 และประเมินว่าองค์กรเปิดระบบสู่อินเทอร์เน็ตแค่ไหน ถ้ามาตรการของผู้ผลิตใช้ไม่ได้ ให้เลิกใช้ผลิตภัณฑ์นั้น ส่วนการตรวจหาร่องรอยการถูกเจาะเชิงลึก (forensic triage) ตาม BOD 26-04 CISA ระบุว่าไม่จำเป็นต้องทำสำหรับสองรายการนี้ ผู้ดูแลระบบที่อยากตรวจเพิ่มควรอ่านแนวทางปฏิบัติของ BOD 26-04 บนเว็บ CISA
สำหรับ Magento บัลเลทินของ Adobe ไม่ระบุวิธีเลี่ยงชั่วคราว (workaround) และแนะนำให้อัปเดตเป็นรุ่นล่าสุด ถ้าอัปเดตไม่ทัน ทางเลือกที่เอกสารรองรับจึงเหลือแค่เร่งหาเวลาอัปเดต และประเมินว่าระบบเปิดสู่อินเทอร์เน็ตมากเกินจำเป็นหรือไม่
ใช้บัญชี KEV เป็นเช็กลิสต์อัปเดตทุกครั้ง
บัญชี KEV เปิดดูได้ที่เว็บ CISA แต่ละรายการมีชื่อผู้ผลิต ผลิตภัณฑ์ วันที่เพิ่ม คำอธิบาย มาตรการที่ต้องทำ และวันกำหนดอุด ผู้ดูแลเว็บเอาชื่อซอฟต์แวร์ที่ใช้อยู่ไปเทียบกับบัญชีเป็นระยะได้ ถ้าพบชื่อตรงกัน ให้เปิดลิงก์บัลเลทินของผู้ผลิตที่แนบในรายการ แล้วทำตามขั้นตอนเดียวกับเรื่องนี้ คือเช็กเวอร์ชัน อัปเดต และจดบันทึก
ร้านขนาดเล็กที่มีคนดูแลระบบไม่กี่คนควรเริ่มจากสิ่งที่เปิดสู่อินเทอร์เน็ตโดยตรงก่อน เช่น หน้าร้านที่ใช้ Magento แล้วจึงไล่ดูซอฟต์แวร์ที่ฝังไลบรารีอย่าง Brotli เมื่อผู้ผลิตออกประกาศ
ที่มา: บัญชี Known Exploited Vulnerabilities ของ CISA, บัลเลทินความปลอดภัย Adobe APSB26-73 และหน้าประกาศรุ่น Brotli v1.2.1 บน GitHub