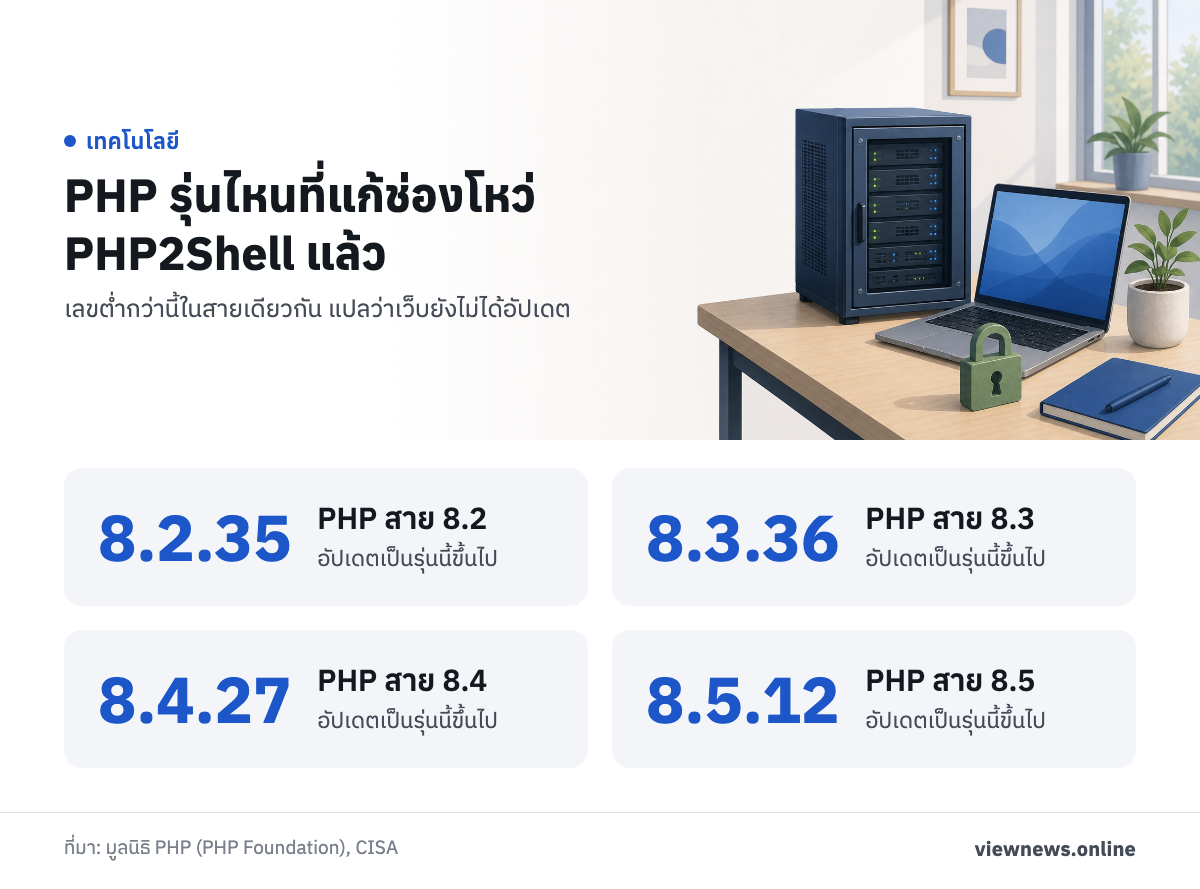
เจ้าของเว็บไซต์ที่ใช้ PHP ทั้งเว็บ WordPress และเว็บบนโฮสติ้งรายย่อย ควรเช็กเวอร์ชัน PHP ของเว็บตัวเองทันที หลังสำนักงานความมั่นคงปลอดภัยไซเบอร์และโครงสร้างพื้นฐานสหรัฐฯ (Cybersecurity and Infrastructure Security Agency หรือ CISA) ขึ้นบัญชีช่องโหว่ PHP2Shell สองรายการเมื่อ 26 ต.ค. 2569 ว่ามีการโจมตีจริงแล้ว มูลนิธิ PHP (PHP Foundation) ออกแพตช์ไว้ตั้งแต่ 21 ต.ค. รุ่นที่แก้แล้วคือ PHP 8.2.35, 8.3.36, 8.4.27 และ 8.5.12
ช่องโหว่ PHP2Shell เป็นชื่อเรียกช่องโหว่สองรายการ คือ CVE-2026-109618 และ CVE-2026-109619 ถ้าเว็บของคุณยังรัน PHP รุ่นก่อนหน้านี้ ควรถามผู้ดูแลหรือผู้ให้บริการโฮสติ้งว่าอัปเดตแล้วหรือยัง
ช่องโหว่ PHP2Shell เสี่ยงอย่างไร และเว็บแบบไหนต้องระวัง
ช่องโหว่แรก CVE-2026-109618 เกิดเมื่อคำขอที่เข้ามาชนเพดานหน่วยความจำ (memory_limit) ผิดจังหวะ PHP อาจทิ้งข้อมูลภายในที่เตรียมไว้ไม่ครบ แล้วนำข้อมูลนั้นกลับมาใช้ต่อ ทำให้หน่วยความจำเสียหาย ส่วนช่องโหว่ที่สอง CVE-2026-109619 เกิดเมื่อมี error ร้ายแรงในจังหวะที่ไม่ควรเกิด สถานะภายในของ PHP อาจชี้ไปยังหน่วยความจำของคำขอก่อนหน้า แล้วคำขอถัดไปบน worker ตัวเดียวกันก็หยิบไปใช้ต่อ เรียกว่า use-after-free (ใช้หน่วยความจำที่ถูกปล่อยไปแล้ว)
ที่น่ากังวลคือผู้โจมตีไม่จำเป็นต้องล็อกอิน มูลนิธิ PHP ระบุว่าคำขอที่ไม่ผ่านการยืนยันตัวตนบน Apache mod_php ทำให้เกิด CVE-2026-109618 ได้ก่อนที่โค้ดของแอปจะเริ่มทำงานด้วยซ้ำ และสาธิตการสั่งรันโค้ดจากระยะไกล (RCE) บน mod_php ด้วยค่าตั้งต้นได้ สำหรับ PHP-FPM มูลนิธิยืนยัน CVE-2026-109618 ผ่านโค้ดระดับแอปพลิเคชัน ส่วน CVE-2026-109619 มีรายงานยืนยัน use-after-free และสาธิต RCE บน Apache mod_php กับแอปจริง
เว็บที่เสี่ยงจึงไม่ได้จำกัดอยู่กับระบบใหญ่ เว็บ WordPress เว็บร้านค้าขนาดเล็ก และเว็บองค์กรที่เช่าโฮสต์ร่วมกับผู้อื่น ล้วนรัน PHP เป็นฐานเหมือนกัน เจ้าของเว็บที่ไม่ได้ดูแลเซิร์ฟเวอร์เองยิ่งต้องถามผู้ให้บริการ เพราะการอัปเดต PHP บนโฮสติ้งส่วนใหญ่อยู่ในมือผู้ให้บริการหรือแผงจัดการที่ผู้ให้บริการเปิดให้ใช้
วิธีเช็กเวอร์ชัน PHP ของเว็บตัวเอง
ทางที่ง่ายที่สุดสำหรับคนที่ไม่ถนัดเทคนิคคือเข้าแผงควบคุมโฮสติ้งแล้วหาเมนูที่แสดงเวอร์ชัน PHP ผู้ให้บริการแต่ละรายตั้งชื่อเมนูไม่เหมือนกัน มักอยู่ในหมวดตั้งค่า PHP หรือหมวดเว็บไซต์ หากหาไม่เจอ ให้ส่งข้อความถามฝ่ายสนับสนุนของผู้ให้บริการโดยตรง
ถ้าเข้าเซิร์ฟเวอร์ผ่านคำสั่งได้ ให้พิมพ์ php -v จะเห็นเลขเวอร์ชันทันที แต่ค่าที่เห็นอาจไม่ตรงกับเวอร์ชันที่เว็บใช้จริง เพราะเซิร์ฟเวอร์หนึ่งเครื่องอาจติดตั้ง PHP หลายรุ่นพร้อมกัน อีกวิธีคือสร้างไฟล์ที่มีคำสั่ง phpinfo() ไว้บนเว็บ แล้วเปิดดูหน้านั้นผ่านเบราว์เซอร์ จะเห็นเวอร์ชันที่เว็บรันอยู่จริง และบอกด้วยว่า PHP ทำงานแบบใด เช่น Apache module หรือ FPM หลังดูเสร็จควรลบไฟล์นั้นทิ้งทันที เพราะหน้า phpinfo() เปิดเผยรายละเอียดของระบบ
เมื่อได้เลขเวอร์ชันแล้ว ให้เทียบกับรุ่นที่แก้แล้ว ได้แก่ 8.2.35, 8.3.36, 8.4.27 และ 8.5.12 ถ้าเลขต่ำกว่ารุ่นในสายเดียวกัน แปลว่าเว็บยังไม่ได้อัปเดต ส่วนเว็บที่ใช้ PHP นอกสี่สายนี้ บล็อกของมูลนิธิ PHP ระบุรุ่นที่แก้แล้วเพียงสี่รุ่นข้างต้น จึงควรถามผู้ให้บริการโดยตรงว่าเวอร์ชันของเว็บคุณได้รับการแก้ไขหรือไม่
ถามโฮสติ้งอย่างไร และถ้าอัปเดตไม่ทันต้องทำอะไร
ข้อความถามผู้ให้บริการไม่ต้องยาว ลองใช้ประมาณนี้ 'เว็บของผมใช้ PHP เวอร์ชันอะไรอยู่ และได้อัปเดตเป็นรุ่นที่แก้ช่องโหว่ PHP2Shell (CVE-2026-109618 และ CVE-2026-109619) แล้วหรือยัง ถ้ายัง จะอัปเดตเมื่อไร' แล้วเพิ่มคำถามให้ครบตามรายการนี้
- เว็บของฉันรัน PHP เวอร์ชันอะไรอยู่ตอนนี้
- PHP บนเซิร์ฟเวอร์ถูกอัปเดตเป็น 8.2.35, 8.3.36, 8.4.27 หรือ 8.5.12 ขึ้นไปแล้วหรือยัง
- เว็บของฉันรัน PHP แบบ Apache mod_php หรือ PHP-FPM
- ถ้ายังไม่อัปเดต มีกำหนดเมื่อไร
- ฉันเปลี่ยนเวอร์ชัน PHP เองจากแผงควบคุมได้หรือไม่
คำถามเรื่อง mod_php กับ PHP-FPM มีความหมายเพราะผลที่มูลนิธิ PHP ยืนยันต่างกันตามรูปแบบการรัน บน mod_php ยืนยันการสั่งรันโค้ดได้ด้วยค่าตั้งต้น ส่วน PHP-FPM ยืนยัน CVE-2026-109618 ผ่านโค้ดระดับแอปพลิเคชัน แต่ไม่ว่าเว็บจะรันแบบไหน มูลนิธิก็แนะนำให้อัปเดตทันทีเป็นรุ่นที่แก้แล้ว อย่ารอดูว่าแบบของตัวเองเสี่ยงน้อยกว่า
หากอัปเดตไม่ทันหรือต้องใช้ PHP รุ่นเก่าเพราะปลั๊กอินหรือแอปยังไม่รองรับรุ่นใหม่ ให้ปรึกษาผู้ให้บริการหรือผู้ดูแลระบบเรื่องการย้ายไปใช้รุ่นที่แก้แล้วโดยเร็ว ทางเลือกอื่นที่เขาแนะนำสำหรับระบบของคุณ และการตรวจดูว่าเว็บมีความผิดปกติหรือไม่ ต้องระวังไม่ด่วนสรุปว่าเว็บถูกเจาะหรือปลอดภัยจากสัญญาณใดสัญญาณหนึ่ง การอัปเดตช่วยปิดช่องโหว่ที่ทราบ แต่ไม่ได้รับประกันว่าเว็บที่เคยถูกเข้าถึงไปแล้วจะสะอาด การตรวจสอบเป็นงานของผู้ดูแลระบบที่เห็นข้อมูลของเซิร์ฟเวอร์จริง
CISA ขึ้นบัญชีหมายความว่าอย่างไร
CISA ขึ้นช่องโหว่ทั้งสองรายการในบัญชีช่องโหว่ที่ถูกใช้โจมตีจริง (Known Exploited Vulnerabilities หรือ KEV) โดยตั้งชื่อรายการว่า PHP Memory Corruption สำหรับ CVE-2026-109618 และ PHP Stale Internal Request-State สำหรับ CVE-2026-109619 ประกาศฉบับเดียวกันอ้างถึงคำสั่ง BOD 26-04 ซึ่งบังคับเฉพาะหน่วยงานรัฐบาลกลางฝ่ายบริหารพลเรือนของสหรัฐฯ ไม่ได้มีผลผูกมัดเจ้าของเว็บในไทย
อย่างไรก็ตาม CISA แนะนำให้ทุกองค์กรให้ความสำคัญกับช่องโหว่ในบัญชี KEV เพราะการขึ้นบัญชีหมายความว่าช่องโหว่ถูกใช้โจมตีจริงแล้ว BleepingComputer สื่อด้านความปลอดภัยไซเบอร์ต่างประเทศ รายงานว่า CISA ยืนยันการถูกโจมตี
ตอนนี้ไปถึงขั้นไหนแล้ว
ตอนนี้รุ่นที่แก้แล้วออกครบสี่สาย และ CISA ยังคงขึ้นบัญชีทั้งสองช่องโหว่ไว้ เพราะมีการโจมตีจริง ผู้ที่ยังไม่ได้อัปเดตจึงควรทำโดยเร็ว
สื่อต่างประเทศรายงานถึงช่องโหว่ PHP อีกรายการ หมายเลข CVE-2026-115560 แต่ยังไม่มีรายละเอียดจากมูลนิธิ PHP จึงควรติดตามประกาศของมูลนิธิโดยตรง และแจ้งผู้ให้บริการว่าต้องการให้แจ้งเมื่อมีรุ่นใหม่ออกอีก ระหว่างนี้ให้เช็กเวอร์ชัน PHP ของเว็บและอัปเดตเป็นรุ่นที่แก้แล้วทันที
ที่มา: บล็อกมูลนิธิ PHP (PHP Foundation) เรื่อง PHP security release เมื่อ 21 ต.ค. 2569, ประกาศของ CISA เรื่องการเพิ่มช่องโหว่ในบัญชี Known Exploited Vulnerabilities เมื่อ 26 ต.ค. 2569, บัญชี KEV ของ CISA และรายงานของ BleepingComputer