ผู้ใช้ Google Chrome, Microsoft Edge และ Opera ควรอัปเดต Chrome และเบราว์เซอร์ตระกูล Chromium ที่ใช้อยู่ โดยเปิดหน้า About ของเบราว์เซอร์แล้วรีสตาร์ตทันที เพราะช่องโหว่ CVE-2026-125350 (ชื่อในบัญชีคือ Google Chromium Use-After-Free Vulnerability) ถูกนำไปโจมตีใช้งานจริง สำนักงานความมั่นคงปลอดภัยทางไซเบอร์และโครงสร้างพื้นฐานสหรัฐฯ (Cybersecurity and Infrastructure Security Agency หรือ CISA) เพิ่มช่องโหว่นี้เข้าบัญชีช่องโหว่ที่ถูกโจมตีจริงเมื่อวันที่ 10 พ.ย. 2569 Chromium เป็นฐานของเบราว์เซอร์หลายตัว ผลของเรื่องนี้จึงครอบคลุมมากกว่า Chrome ตัวเดียว
CISA กำหนดให้หน่วยงานรัฐบาลกลางสหรัฐฯ อุดช่องโหว่ภายใน 24 พ.ย. 2569 สำหรับผู้ใช้ทั่วไปไม่มีเส้นตายอย่างเป็นทางการ แต่ไม่ควรรอ เพราะรายการนี้อยู่ในบัญชีที่ CISA ใช้บันทึกช่องโหว่ที่ถูกนำไปใช้โจมตีจริง
ช่องโหว่ Chrome อยู่ในส่วนประมวลผล XML เปิดทางให้รันโค้ดผ่านหน้าเว็บ
CISA จัดช่องโหว่นี้เป็นแบบ use-after-free และระบุว่าอยู่ในส่วนประมวลผล XML ของ Chromium ตามคำอธิบายในบัญชี ผู้โจมตีระยะไกลอาจรันโค้ดตามอำเภอใจภายใน sandbox ผ่านหน้าเว็บที่สร้างขึ้นเป็นพิเศษ จุดเริ่มต้นของการโจมตีจึงเป็นหน้าเว็บ ผู้ใช้ควรระวังลิงก์และเว็บที่ไม่รู้จัก แต่การระวังอย่างเดียวไม่พอ ต้องอัปเดตเบราว์เซอร์ควบคู่กันไป ถ้าต้องแจ้งฝ่ายไอทีหรือติดตามความคืบหน้า ให้ใช้รหัส CVE-2026-125350 อ้างอิง จะได้ตรงกับรายการในบัญชีของ CISA
sandbox คือพื้นที่แยกที่เบราว์เซอร์ใช้กันโค้ดจากหน้าเว็บไม่ให้แตะส่วนอื่นของเครื่องโดยตรง นี่เป็นคำอธิบายทั่วไปของเรา ไม่ใช่ถ้อยคำของ CISA ข้อความของ CISA พูดถึงการรันโค้ดภายใน sandbox เท่านั้น ไม่ได้ระบุว่าโค้ดหลุดออกนอก sandbox หรือเข้าควบคุมเครื่องทั้งเครื่องได้ จึงไม่ควรอ่านเกินไปว่าเครื่องถูกควบคุมทั้งเครื่อง ส่วนการนำไปใช้ในแคมเปญแรนซัมแวร์ บัญชีระบุว่า Unknown คือยังไม่ทราบ แม้เป็นเช่นนั้น การที่ช่องโหว่ถูกนำไปใช้โจมตีจริงก็เป็นเหตุผลพอให้อัปเดตโดยไม่ต้องรอดูผลกระทบเพิ่ม
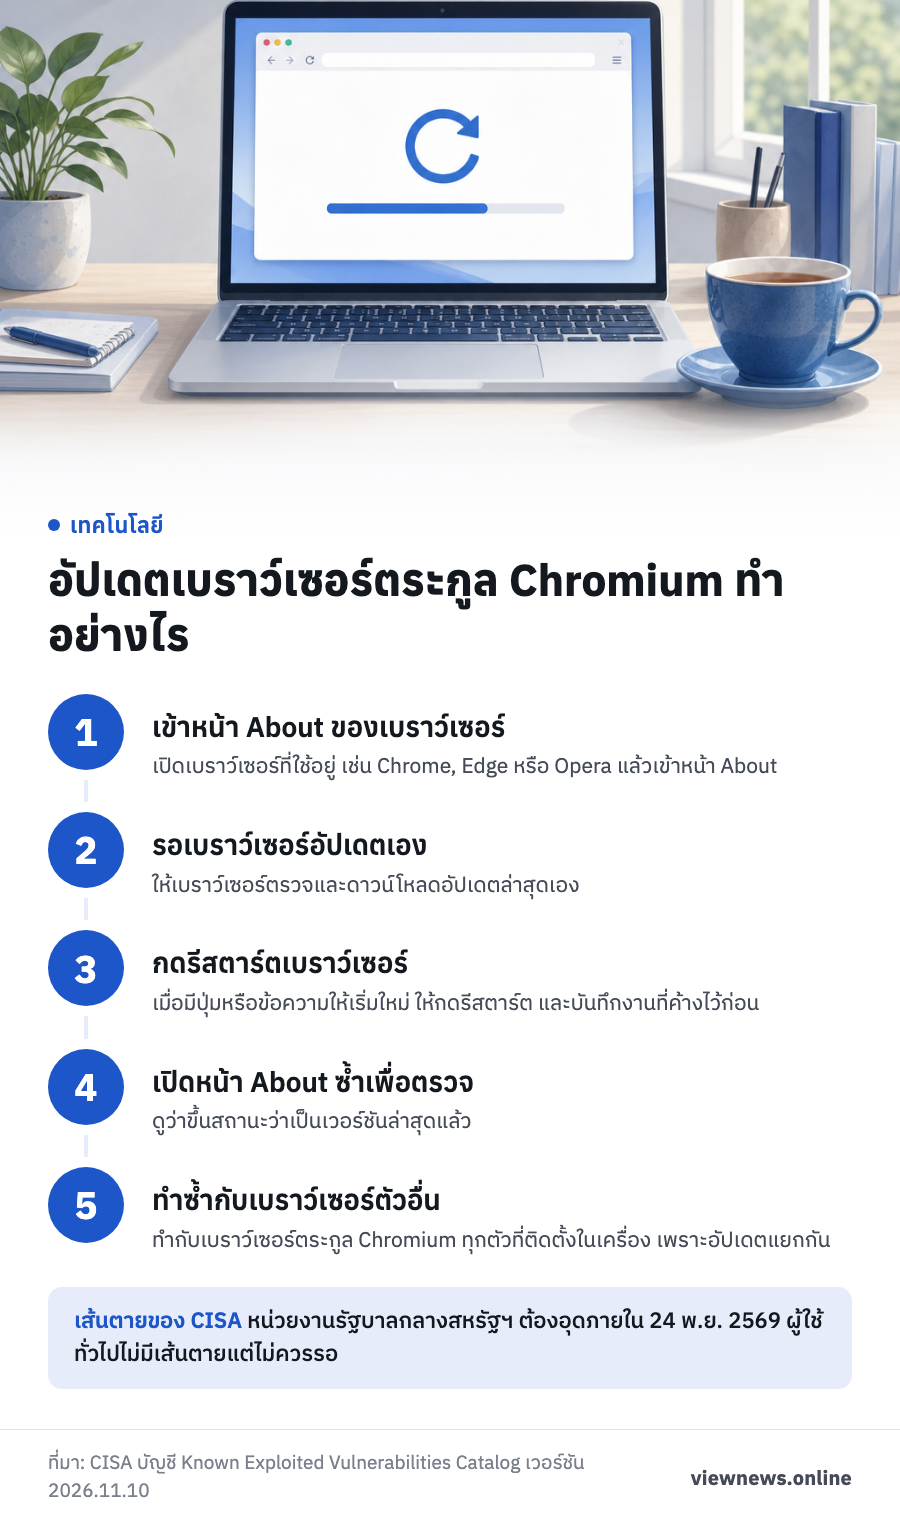
เช็กเวอร์ชันและบังคับอัปเดตเบราว์เซอร์ตระกูล Chromium
CISA ระบุว่าช่องโหว่นี้อาจกระทบเบราว์เซอร์ตระกูล Chromium อื่นด้วย รวมถึง Microsoft Edge และ Opera ผู้ใช้ Edge และ Opera ก็อยู่ในข่ายตามที่ CISA ระบุ ใครใช้เบราว์เซอร์อื่นที่สร้างบน Chromium ก็ควรกดตรวจอัปเดตไว้ด้วย เป็นคำแนะนำของเราเพื่อความปลอดภัย
เลขเวอร์ชันที่แก้แล้วให้ดูจากประกาศของผู้ผลิตแต่ละราย วิธีที่ง่ายที่สุดคือให้เบราว์เซอร์ตรวจอัปเดตล่าสุดเอง วิธีนี้ใช้ได้ทุกครั้งที่มีข่าวช่องโหว่ถูกโจมตีจริง ทำตามนี้ทีละข้อ
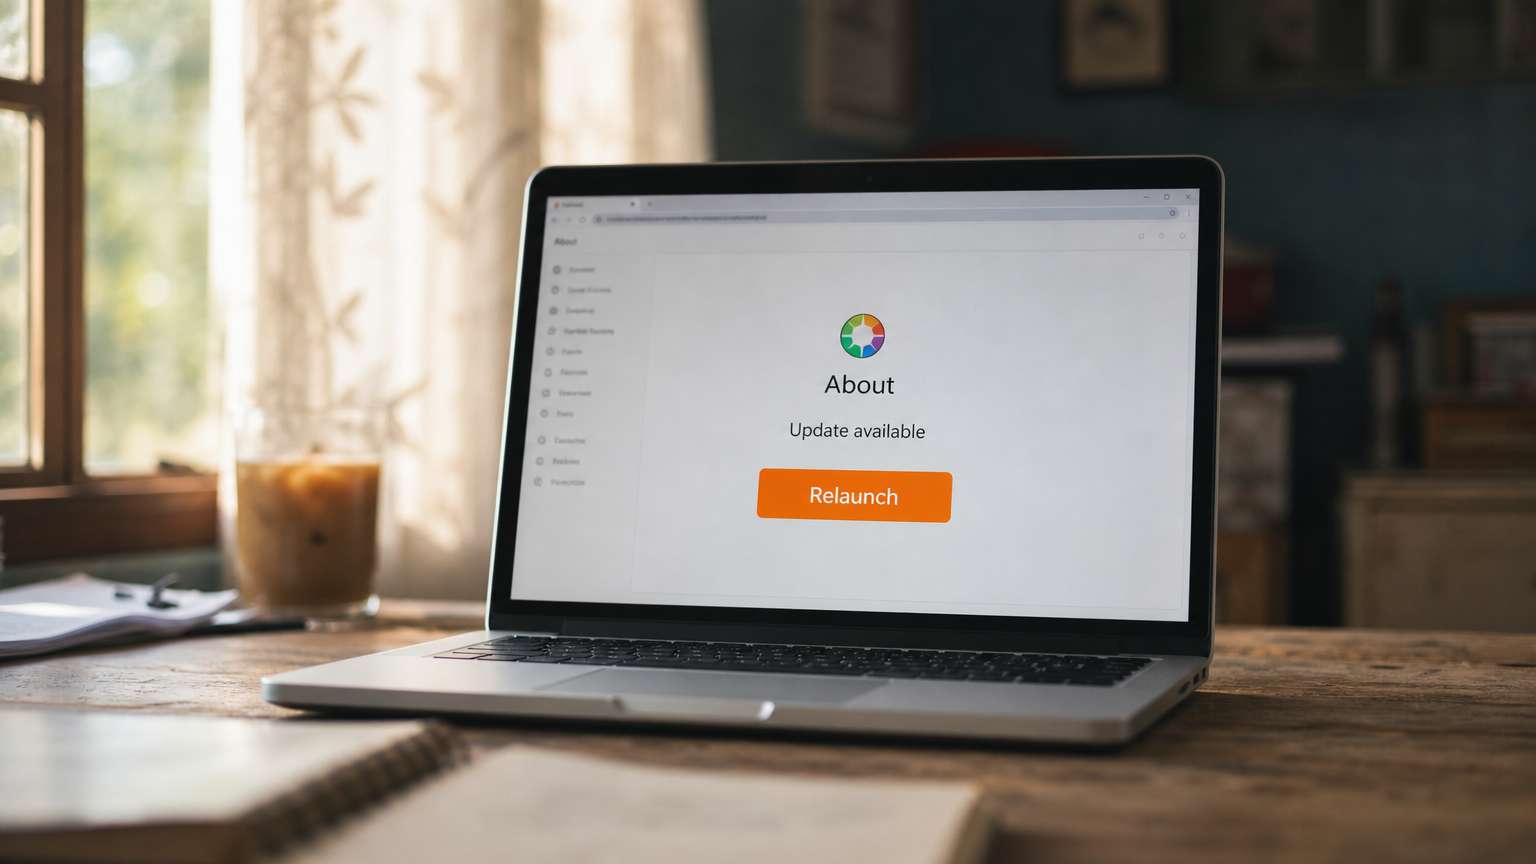
- เปิดเบราว์เซอร์ที่ใช้อยู่ แล้วเข้าหน้า About ของเบราว์เซอร์นั้น
- รอให้เบราว์เซอร์ตรวจและดาวน์โหลดอัปเดตล่าสุดเอง
- เมื่อมีปุ่มหรือข้อความให้เริ่มใหม่ ให้กดรีสตาร์ตเบราว์เซอร์
- เปิดหน้า About อีกครั้งเพื่อดูว่าขึ้นสถานะว่าเป็นเวอร์ชันล่าสุดแล้ว
- ทำซ้ำกับเบราว์เซอร์ตระกูล Chromium ทุกตัวที่ติดตั้งในเครื่อง
ถ้าเปิดเบราว์เซอร์ค้างไว้หลายหน้าต่าง ให้บันทึกงานที่ทำค้างอยู่ก่อนแล้วค่อยเริ่มใหม่ ผู้ที่ใช้เบราว์เซอร์หลายตัวในเครื่องเดียว เช่น Chrome สำหรับงานและ Edge สำหรับอย่างอื่น ควรไล่ตรวจให้ครบทุกตัว เพราะอัปเดตของแต่ละตัวแยกกัน
บัญชี KEV คือรายการช่องโหว่ที่ถูกโจมตีจริง องค์กรรับมืออย่างไร
ชื่อเต็มของบัญชีนี้คือ Catalog of Known Exploited Vulnerabilities หรือ KEV แปลตรงตัวคือบัญชีช่องโหว่ที่ทราบว่าถูกนำไปใช้โจมตี ไฟล์ล่าสุดของ CISA (เวอร์ชัน 2026.11.10) มี 1,779 รายการ ช่องโหว่ซอฟต์แวร์ที่มีการเปิดเผยมีจำนวนมาก แต่ KEV เป็นรายการเฉพาะที่ถูกขึ้นบัญชีเพราะมีการใช้งานจริง การเห็นชื่อในบัญชีนี้จึงสื่อว่าเป็นช่องโหว่ที่ควรจัดลำดับแก้ก่อน เพราะมีการใช้โจมตีจริงแล้ว
แต่ละรายการมีกำหนดอุดกำกับไว้ สำหรับช่องโหว่ Chromium ตัวนี้คือ 24 พ.ย. 2569 ซึ่ง CISA ให้เวลาหน่วยงานรัฐบาลกลางสหรัฐฯ สองสัปดาห์ ผู้ใช้ทั่วไปและองค์กรในไทยไม่ได้ถูกผูกด้วยเส้นตายนี้
ข้อความ required action ของ CISA ที่กำกับรายการนี้ให้ใช้มาตรการตามคำแนะนำของผู้ผลิต ทำตามแนวทาง BOD 26-04 รวมถึงข้อกำหนดด้าน forensic triage และถ้าไม่มีมาตรการที่ใช้ได้ ให้เลิกใช้ผลิตภัณฑ์นั้น
สำหรับองค์กรที่มีเครื่องอัปเดตเบราว์เซอร์ไม่ได้ทันที เราแนะนำให้ผู้ดูแลระบบไล่ดูว่าเครื่องไหนอัปเดตไม่ได้ และเครื่องไหนใช้เปิดเว็บภายนอกบ่อย แล้วจัดเครื่องกลุ่มหลังขึ้นมาแก้ก่อน ระหว่างนั้นให้ตามคำแนะนำของผู้ผลิตเบราว์เซอร์ที่เครื่องนั้นใช้อยู่
ความคืบหน้าของอัปเดต
บัญชี KEV อ้างโพสต์ Stable Channel Update for Desktop ของ Chrome Releases เป็นลิงก์อ้างอิงของช่องโหว่นี้ เลขเวอร์ชันที่แก้แล้วให้ดูจากประกาศของผู้ผลิตแต่ละราย
สิ่งที่ต้องติดตามต่อคือประกาศอัปเดตจากผู้ผลิตเบราว์เซอร์ที่ใช้อยู่ เช่น Google, Microsoft และ Opera รวมถึงการปรับปรุงรายการนี้ในบัญชี KEV ของ CISA
ที่มา: สำนักงานความมั่นคงปลอดภัยทางไซเบอร์และโครงสร้างพื้นฐานสหรัฐฯ (CISA) บัญชี Known Exploited Vulnerabilities Catalog เวอร์ชัน 2026.11.10