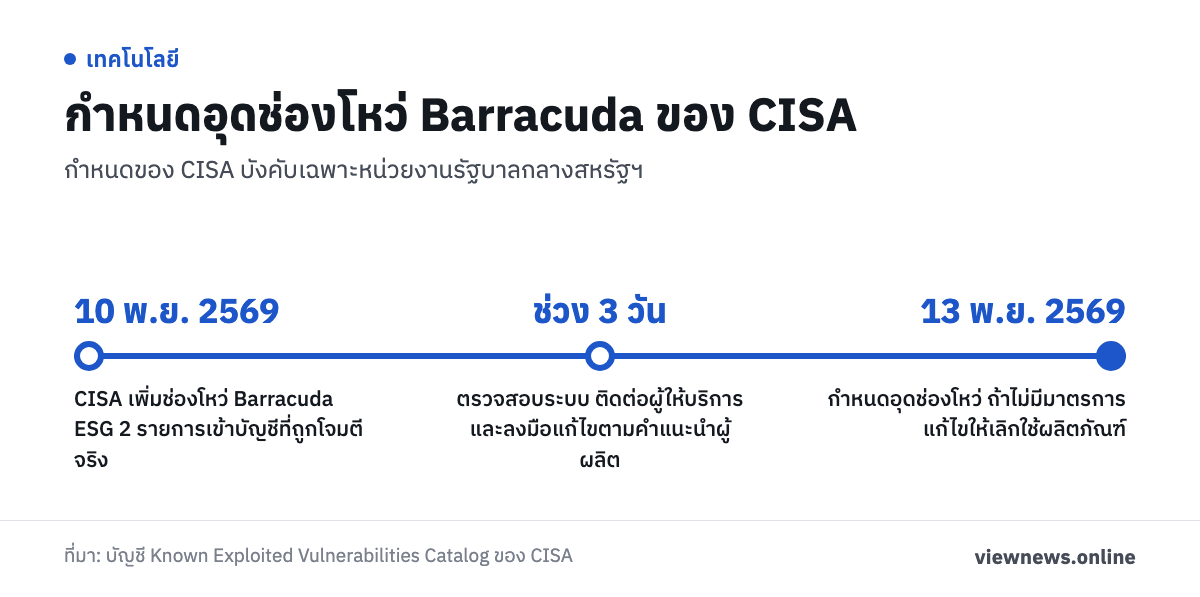
องค์กรที่ใช้ระบบกรองอีเมลของ Barracuda Networks ควรเช็กกับผู้ดูแลระบบหรือผู้ให้บริการทันที เพราะสำนักงานความมั่นคงไซเบอร์และโครงสร้างพื้นฐานของสหรัฐฯ (CISA) เพิ่มช่องโหว่ของ Barracuda Email Security Gateway (ESG) 2 รายการเข้าบัญชีช่องโหว่ที่ถูกโจมตีจริงเมื่อ 10 พ.ย. 2569 และตั้งกำหนดอุดภายใน 13 พ.ย. 2569 CISA ระบุว่าทั้งสองรายการต่อเชื่อมกันได้
กำหนดนี้ให้เวลาเพียง 3 วันนับจากวันที่เพิ่มเข้าบัญชี ซึ่งเป็นช่วงที่สั้นมากสำหรับองค์กรที่ต้องตรวจสอบระบบ ติดต่อผู้ให้บริการ และลงมือแก้ไข
ช่องโหว่ Barracuda 2 รายการที่ CISA ยืนยันว่าถูกโจมตีจริง
รายการแรกคือ CVE-2026-116606 ของ Barracuda Email Security Gateway ชื่อช่องโหว่คือ Authentication Bypass Using an Alternate Path or Channel หมายถึงการข้ามขั้นตอนยืนยันตัวตนผ่านเส้นทางอื่น CISA อธิบายว่าผู้โจมตีระยะไกลที่ไม่ผ่านการยืนยันตัวตนเรียกฟังก์ชันนำเข้าค่ากำหนดได้ แล้วกู้คืนไฟล์แบ็กอัป (backup) ที่สร้างขึ้นมาโดยเฉพาะ ผลคือแก้ค่ากำหนดรวมของอุปกรณ์โดยไม่ได้รับอนุญาตได้
รายการที่สองคือ CVE-2026-111560 เป็นช่องโหว่แบบ OS Command Injection หรือการแทรกคำสั่งระบบปฏิบัติการ CISA อธิบายว่าผู้ดูแลระบบที่ผ่านการยืนยันตัวตนแล้วแทรกคำสั่งได้ และคำสั่งนั้นจะรันด้วยสิทธิ์ root เมื่อระบบประมวลผลค่า timezone ที่ถูกสร้างขึ้นมา สิทธิ์ root คือสิทธิ์สูงสุดบนระบบ
CISA ระบุในช่องข้อมูลของทั้งสองรายการว่ายังไม่ทราบว่าถูกใช้ในแคมเปญแรนซัมแวร์หรือไม่ และให้ทำตามคำแนะนำของผู้ผลิต ถ้าไม่มีมาตรการแก้ไขให้เลิกใช้ผลิตภัณฑ์ รายการเหล่านี้ยังกำหนดให้เป็นไปตามแนวปฏิบัติ BOD 26-04 ว่าด้วยการจัดลำดับการอัปเดตความปลอดภัยตามความเสี่ยง และข้อกำหนดการตรวจพิสูจน์เบื้องต้น (Forensics Triage Requirements) ของ CISA
สองช่องโหว่ต่อเชื่อมกันได้
CISA ใช้คำว่า can be chained ซึ่งหมายถึงช่องโหว่หนึ่งนำไปใช้ร่วมกับอีกช่องโหว่หนึ่งได้ CVE-2026-116606 โจมตีได้โดยผู้โจมตีที่ไม่ผ่านการยืนยันตัวตน ส่วน CVE-2026-111560 ต้องใช้ผู้ดูแลระบบที่ผ่านการยืนยันตัวตนแล้ว
เพราะเหตุนี้ CVE-2026-111560 จึงไม่ได้โจมตีได้โดยลำพังจากคนที่ไม่ผ่านการยืนยันตัวตน แต่เกี่ยวข้องกับการต่อกับ CVE-2026-116606 ตามที่ CISA ระบุ CISA ไม่ได้อธิบายขั้นตอนการต่อเชื่อมอย่างละเอียดในบัญชี รายละเอียดรุ่นและแพตช์อยู่ในประกาศของ Barracuda และเอกสารของ Mandiant ที่บัญชีอ้างถึง ผู้ดูแลระบบควรอ่านเอกสารเหล่านั้นก่อนลงมือ
ผลิตภัณฑ์ Barracuda ที่อยู่ในรายการ
CVE-2026-116606 เกี่ยวกับ Email Security Gateway (ESG) ตัวเดียว ส่วน CVE-2026-111560 ครอบคลุมหลายผลิตภัณฑ์ของ Barracuda ได้แก่ ESG, Load Balancer, Application Delivery Controller (ADC), Message Archiver (BMA), WAF Control Center (WCC), Web Application Firewall (WAF) และ Web Security Gateway (WSG) องค์กรที่ใช้ผลิตภัณฑ์เหล่านี้รายการใดรายการหนึ่งควรตรวจสอบเรื่องนี้ ไม่ใช่เฉพาะผู้ที่ใช้ระบบกรองอีเมล
- ถามผู้ดูแลระบบหรือผู้ให้บริการว่าองค์กรใช้ผลิตภัณฑ์ของ Barracuda Networks ตัวใดบ้าง
- ถ้าใช้ ให้ขอข้อมูลว่าเป็นรุ่นอะไรและอยู่ในรายการข้างต้นหรือไม่
- เปิดประกาศความปลอดภัยของ Barracuda ตามลิงก์ในบัญชีของ CISA เพื่อดูคำแนะนำจากผู้ผลิต
- ทำตามมาตรการแก้ไขที่ผู้ผลิตระบุ ถ้าไม่มีมาตรการ CISA ให้เลิกใช้ผลิตภัณฑ์
ถ้าองค์กรใช้บริการกรองอีเมลผ่านผู้ให้บริการภายนอก ให้ถามผู้ให้บริการโดยตรงว่าระบบที่ให้บริการอยู่ใช้ผลิตภัณฑ์ของ Barracuda หรือไม่ และได้ดำเนินการตามคำแนะนำของผู้ผลิตแล้วหรือยัง
องค์กรที่ใช้อุปกรณ์เหล่านี้ควรถือเป็นสัญญาณเตือน
องค์กรที่ใช้อุปกรณ์เหล่านี้ควรเช็กทันที แม้กำหนด 13 พ.ย. 2569 ของ CISA จะบังคับเฉพาะหน่วยงานรัฐบาลกลางสหรัฐฯ การที่ช่องโหว่ขึ้นบัญชีของ CISA หมายถึงมีการโจมตีจริงแล้ว และความเสี่ยงตามคำอธิบายของ CISA คือผู้โจมตีที่ไม่ผ่านการยืนยันตัวตนแก้ค่ากำหนดรวมของอุปกรณ์ได้
ผู้ดูแลระบบอีเมลหรือเว็บแอปพลิเคชันควรเริ่มจากยืนยันว่าองค์กรมีผลิตภัณฑ์ของ Barracuda ในรายการหรือไม่ แล้วทำตามคำแนะนำของผู้ผลิตก่อนวันที่ 13 พ.ย. 2569 ถ้าผู้ผลิตไม่มีมาตรการแก้ไขสำหรับผลิตภัณฑ์ตัวใด CISA ให้เลิกใช้ผลิตภัณฑ์ตัวนั้น
ที่มา: บัญชี Known Exploited Vulnerabilities Catalog ของ CISA (รายการ CVE-2026-116606 และ CVE-2026-111560)