ช่องโหว่ iPhone ถูกโจมตีจริงแล้ว เมื่อสำนักงานความมั่นคงปลอดภัยไซเบอร์และโครงสร้างพื้นฐานของสหรัฐฯ (Cybersecurity and Infrastructure Security Agency หรือ CISA) ขึ้นบัญชีช่องโหว่ CVE-2024-27834 ของ Apple เมื่อ 4 พ.ย. 2569 ผู้ใช้ iPhone, iPad และ Mac ที่ยังไม่ได้อัปเดตระบบมานานควรเช็กเวอร์ชันของเครื่องตอนนี้ ช่องโหว่นี้อยู่ใน iOS, iPadOS, macOS, Safari, tvOS และ watchOS
Apple แก้ไขช่องโหว่นี้ไว้แล้วในระบบรุ่นที่ระบุ เครื่องที่อัปเดตตามปกติจึงอยู่ในรุ่นที่แก้ไขแล้ว ส่วนเครื่องที่ค้างระบบรุ่นเก่ามาก เช่น iOS 16 ที่ต่ำกว่า 16.7.8, iOS 17 ที่ต่ำกว่า 17.5 หรือ macOS ที่ต่ำกว่า Sonoma 14.5 ควรอัปเดตทันที
ช่องโหว่ iPhone ที่ถูกโจมตีข้ามระบบป้องกัน Pointer Authentication
CISA จัดช่องโหว่นี้เป็นแบบ improper authentication (การพิสูจน์ความถูกต้องที่ไม่เหมาะสม) โดย CISA ระบุว่าผู้โจมตีที่อ่านและเขียนหน่วยความจำของเครื่องได้อยู่แล้ว อาจใช้ช่องโหว่นี้ข้ามกลไก Pointer Authentication หรือ PAC ได้ PAC เป็นกลไกป้องกันระดับฮาร์ดแวร์ในชิปของ Apple ช่วยกันไม่ให้มีการแก้ไขตำแหน่งในหน่วยความจำอย่างผิดวิสัย
ข้อสำคัญคือช่องโหว่นี้ไม่ได้เปิดทางเข้าเครื่องได้ด้วยตัวเอง ผู้โจมตีต้องมีความสามารถอ่านและเขียนหน่วยความจำมาก่อน จึงนำไปใช้ต่อยอดร่วมกับช่องโหว่อื่นได้ ฟังดูเป็นเรื่องเทคนิคไกลตัว แต่การข้ามชั้นป้องกันนี้ได้ทำให้การโจมตีขั้นต่อไปง่ายขึ้น จึงไม่ควรมองข้าม
การแก้ไขของ Apple มีผลเฉพาะเครื่องที่ติดตั้งรุ่นที่แก้แล้ว เครื่องที่ค้างรุ่นเก่ายังมีช่องโหว่เดิมอยู่ และการที่ CISA ขึ้นบัญชีหมายความว่าช่องโหว่นี้ถูกใช้โจมตีจริงแล้ว ไม่ใช่เพียงความเสี่ยงในทางทฤษฎี
ในรายการของ CISA ไม่มีรายละเอียดว่าใครเป็นผู้โจมตีหรือโจมตีผ่านช่องทางใด ผู้ใช้จึงไม่ควรตกใจเกินเหตุ แต่ควรใช้โอกาสนี้ตรวจสอบเครื่องของตัวเองให้เรียบร้อย
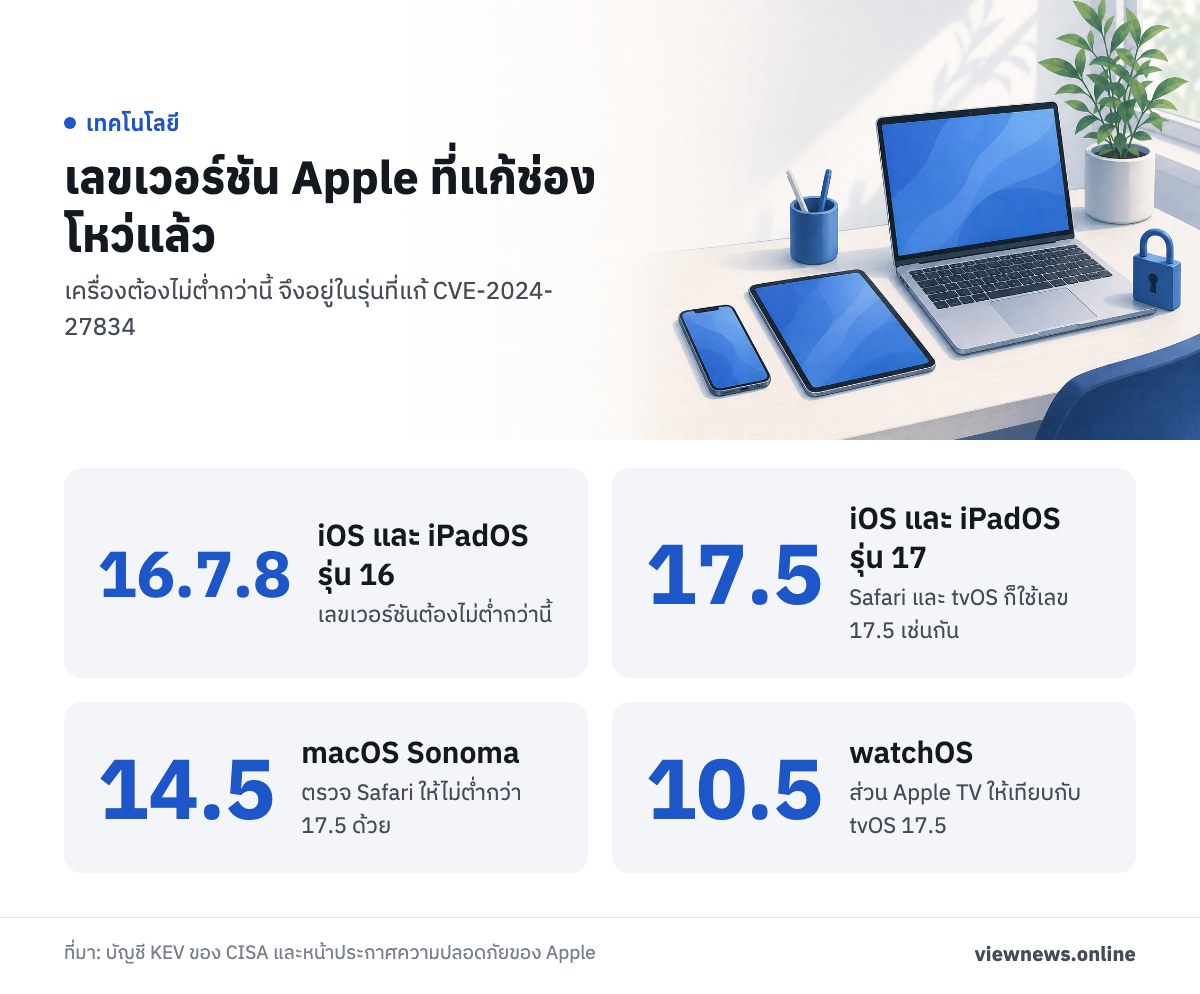
รุ่นที่ Apple แก้ไขแล้วและวิธีเช็กเวอร์ชัน
Apple แก้ไขช่องโหว่นี้แล้วในรุ่นต่อไปนี้ ถ้าเครื่องของคุณอยู่ในรุ่นเหล่านี้หรือใหม่กว่า ถือว่าอยู่ในรุ่นที่แก้ไขแล้ว
- Safari 17.5
- iOS 16.7.8 และ iOS 17.5
- iPadOS 16.7.8 และ iPadOS 17.5
- macOS Sonoma 14.5
- tvOS 17.5
- watchOS 10.5
รายการรุ่นนี้ควรตรวจซ้ำกับหน้าประกาศความปลอดภัยของ Apple (Apple Security Releases) ก่อนตัดสินใจ เพราะ CISA อ้างอิงหน้าประกาศความปลอดภัยของ Apple หลายหน้า และฐานข้อมูลช่องโหว่ของสหรัฐฯ (NVD) เป็นข้อมูลประกอบของรายการนี้ หน้าประกาศของ Apple จะบอกได้ชัดที่สุดว่าเครื่องรุ่นไหนได้รับการแก้ไขในระบบรุ่นใด
วิธีเช็กบน iPhone และ iPad ให้เข้าเมนูตั้งค่า เลือกทั่วไป แล้วเลือกเกี่ยวกับ เพื่อดูเลขเวอร์ชัน iOS หรือ iPadOS ของเครื่อง จากนั้นกลับมาที่ทั่วไป เลือกอัปเดตซอฟต์แวร์ เพื่อดูว่ามีรุ่นใหม่ให้ติดตั้งหรือไม่ ถ้าเครื่องใช้ระบบรุ่น 16 เลขต้องไม่ต่ำกว่า 16.7.8 ถ้าใช้รุ่น 17 เลขต้องไม่ต่ำกว่า 17.5
สำหรับ Mac ให้เทียบเลขรุ่น macOS กับ Sonoma 14.5 และตรวจเวอร์ชัน Safari ให้ไม่ต่ำกว่า 17.5 ด้วย ส่วนผู้ใช้ Apple TV และ Apple Watch ให้เทียบกับ tvOS 17.5 และ watchOS 10.5 ตามลำดับ
เครื่องที่อัปเดตไม่ได้และเครื่องใช้ร่วมกัน
ถ้าเครื่องไม่มีรุ่นที่แก้ไขให้ติดตั้ง ให้เปิดหน้าประกาศความปลอดภัยของ Apple แล้วดูว่าเครื่องรุ่นนั้นมีระบบรุ่นที่แก้ไขออกมาหรือไม่ รายการของ CISA ระบุให้ใช้มาตรการตามคำแนะนำของผู้ผลิต ซึ่งในที่นี้คือคำแนะนำจาก Apple
ถ้าไม่มีรุ่นที่แก้ไขให้ติดตั้งจริงๆ คำแนะนำสำหรับผู้ใช้ทั่วไปคือควรพิจารณาเลิกใช้เครื่องนั้นกับงานที่มีข้อมูลสำคัญ เช่น บัญชีธนาคารหรืออีเมลงาน แล้ววางแผนเปลี่ยนเครื่อง นี่เป็นแนวทางป้องกันไว้ก่อนของเราเอง ไม่ใช่ข้อกำหนดของ CISA
กลุ่มที่ควรเช็กก่อนคือเครื่องที่ค้างระบบรุ่นเก่ามานาน และเครื่อง Mac หรือ iPad ที่ใช้ร่วมกันในครอบครัวหรือที่ทำงาน เครื่องที่หลายคนใช้ร่วมกันมักไม่มีใครรับหน้าที่อัปเดต จึงควรตกลงกันให้มีคนดูแลเรื่องนี้ และเปิดดูเลขเวอร์ชันของเครื่องเหล่านั้นทีละเครื่อง
ความคืบหน้าล่าสุดและสิ่งที่ต้องติดตาม
รายการของ CISA ระบุกำหนดให้อุดช่องโหว่นี้ภายใน 18 พ.ย. 2569 เส้นตายนี้ใช้กับหน่วยงานรัฐบาลกลางสหรัฐฯ เท่านั้น ผู้ใช้ทั่วไปไม่มีเส้นตายทางกฎหมาย แต่การอัปเดตให้เร็วที่สุดยังเป็นทางเลือกที่ปลอดภัยกว่า
สิ่งที่ยังไม่มีข้อมูลคือรายละเอียดของการโจมตี CISA ไม่ระบุว่าช่องโหว่นี้ถูกใช้ในแคมเปญแรนซัมแวร์ (มัลแวร์เรียกค่าไถ่) หรือไม่ และยังไม่มีตัวเลขผู้ได้รับผลกระทบในไทย หากมีข้อมูลเพิ่ม ควรติดตามจากหน้าประกาศความปลอดภัยของ Apple และบัญชี KEV ของ CISA โดยตรง
ที่มา: บัญชีช่องโหว่ที่ถูกโจมตีจริง (Known Exploited Vulnerabilities Catalog) ของ CISA