สำนักงานความมั่นคงปลอดภัยไซเบอร์และโครงสร้างพื้นฐานสหรัฐฯ (Cybersecurity and Infrastructure Security Agency หรือ CISA) เพิ่มช่องโหว่ 3 รายการลงในบัญชี CISA KEV (Known Exploited Vulnerabilities Catalog) เมื่อวันที่ 9 พ.ย. 2569 ได้แก่ GPUStack, SignalWire FreeSwitch และ IBM Aspera Faspex โดยกำหนดให้อุดภายในวันที่ 12 พ.ย. 2569 ทีมไอทีที่ใช้ระบบ AI ภายในองค์กร ระบบโทรศัพท์ผ่านอินเทอร์เน็ต หรือระบบถ่ายโอนไฟล์ควรตรวจก่อนว่ามีซอฟต์แวร์เหล่านี้อยู่ในระบบของตัวเองหรือไม่
บัญชี KEV คือรายชื่อช่องโหว่ที่ CISA ยืนยันว่ามีการนำไปโจมตีจริงแล้ว เมื่อช่องโหว่ขึ้นบัญชีนี้ ความเร่งด่วนจึงสูงกว่าช่องโหว่ทั่วไป ผู้ดูแลระบบไม่ควรรอดูคะแนนความรุนแรงก่อนตัดสินใจ
เส้นตาย 12 พ.ย. เป็นของหน่วยงานรัฐบาลกลางสหรัฐฯ ไม่ได้มีผลผูกพันทางกฎหมายกับองค์กรเอกชนในไทย แต่ผู้อ่านใช้เป็นแนวทางว่าควรเร่งแค่ไหนได้ เพราะ CISA ให้เวลาเพียง 3 วันนับจากวันที่เพิ่มรายการ
ช่องโหว่ทั้ง 3 รายการเปิดทางให้ทำอะไรได้บ้าง
รายการแรกคือ CVE-2026-102895 ช่องโหว่ยืนยันตัวตนบกพร่องใน GPUStack CISA ระบุว่าช่องโหว่นี้อาจเปิดให้เข้าถึงสิทธิผู้ดูแลระบบได้โดยไม่ต้องยืนยันตัวตน ผู้โจมตีเปลี่ยนแปลงผู้ใช้และโมเดลได้ สร้างคีย์ API ของผู้ดูแลแบบถาวรได้ เข้าถึงความลับของ worker และผู้ให้บริการคลาวด์ได้ และรันโค้ดได้ผ่านเส้นทาง POST /v2/inference-backends/from-yaml
รายการที่สองคือ CVE-2026-116779 ช่องโหว่ฉีดโค้ดใน SignalWire FreeSwitch ที่ทำให้เปิดเผยข้อมูลการตั้งค่าและข้อมูลยืนยันตัวตนได้ ควบคุมการโทรได้ตามต้องการ และรันคำสั่งได้
รายการที่สามคือ CVE-2026-123218 ช่องโหว่การตรวจสิทธิผิดพลาดใน IBM Aspera Faspex ผู้ใช้ที่ล็อกอินแล้วสร้างข้อความเฉพาะเพื่อข้ามการตรวจสิทธิและยกระดับสิทธิของตัวเองได้ จุดสำคัญคือช่องโหว่นี้ต้องอาศัยผู้ใช้ที่ยืนยันตัวตนแล้ว ไม่ได้เปิดให้คนนอกที่ยังไม่มีบัญชีเข้าได้โดยตรง
ทั้ง 3 รายการเป็นช่องโหว่คนละตัว คนละผลิตภัณฑ์ และไม่ได้ระบุว่าเกี่ยวข้องกัน แค่ถูกเพิ่มลงบัญชีวันเดียวกัน ส่วนกรณีที่เกี่ยวข้องกับแรนซัมแวร์ CISA ระบุสถานะของทั้ง 3 รายการว่า Unknown คือยังไม่ทราบ
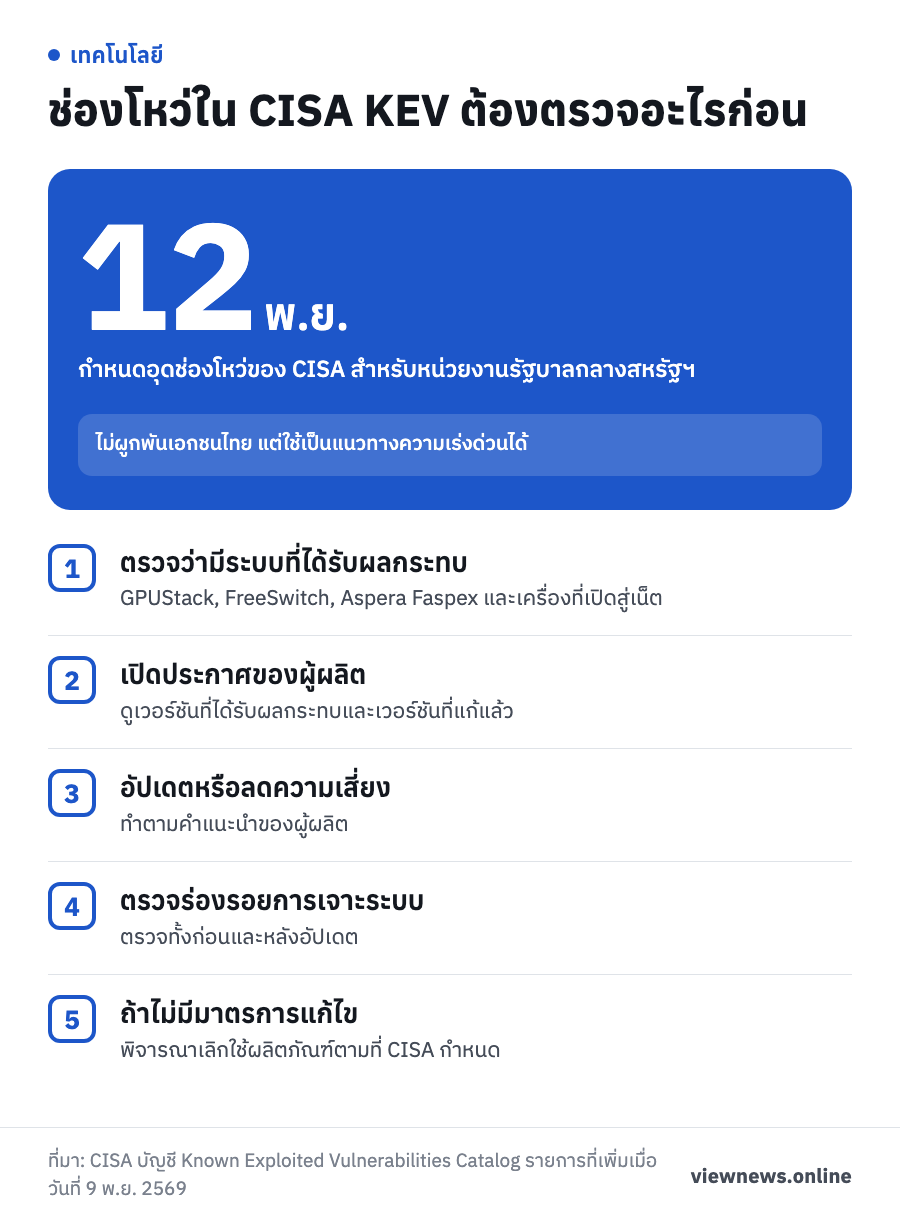
ลำดับสิ่งที่ต้องตรวจและต้องทำ
CISA กำหนดการดำเนินการไว้ชัดเจนว่า ให้ใช้มาตรการแก้ไขตามคำแนะนำของผู้ผลิต โดยสอดคล้องกับคำสั่งปฏิบัติการ BOD 26-04 (Prioritizing Security Updates Based on Risk) และข้อกำหนด Forensics Triage หรือเลิกใช้ผลิตภัณฑ์หากไม่มีมาตรการแก้ไข CISA ยังระบุด้วยว่าผู้ดูแลต้องประเมินว่าสินทรัพย์แต่ละรายการเปิดสู่อินเทอร์เน็ตมากน้อยเพียงใด
- ตรวจว่าองค์กรมี GPUStack, FreeSwitch หรือ Aspera Faspex ใช้งานอยู่หรือไม่ และเครื่องไหนเปิดสู่อินเทอร์เน็ต
- เปิดประกาศของผู้ผลิตเพื่อดูเวอร์ชันที่ได้รับผลกระทบและเวอร์ชันที่แก้แล้ว
- อัปเดตหรือใช้มาตรการลดความเสี่ยงตามคำแนะนำผู้ผลิต
- ตรวจร่องรอยการเจาะระบบทั้งก่อนและหลังอัปเดต
- ถ้าไม่มีมาตรการแก้ไข ให้พิจารณาเลิกใช้ผลิตภัณฑ์ตามที่ CISA กำหนด
ข้อควรระวังเพิ่มเติมต่อไปนี้เป็นข้อสรุปจากสิ่งที่ช่องโหว่ GPUStack ทำได้ ไม่ใช่คำสั่งของ CISA ตามคำอธิบายในบัญชี ช่องโหว่นี้เปิดให้สร้างคีย์ API ของผู้ดูแลแบบถาวรและเข้าถึงความลับของ worker และผู้ให้บริการคลาวด์ได้ ดังนั้นระบบ GPUStack ที่เปิดสู่อินเทอร์เน็ตอาจถูกเข้าถึงไปแล้วก่อนอัปเดต และการอัปเดตอย่างเดียวอาจไม่ลบคีย์ที่ถูกสร้างไว้หรือความลับที่ถูกเปิดเผยไปแล้ว ทีมไอทีจึงควรตรวจคีย์และความลับเหล่านี้ควบคู่กับการอัปเดต
รายละเอียดเวอร์ชันและวิธีแก้อยู่ในประกาศของผู้ผลิต ซึ่ง CISA อ้างไว้ในบัญชีคือ GHSA-gj9m-f8ph-pmhr สำหรับ GPUStack, GHSA-mg63-h38w-8p9p สำหรับ FreeSwitch และหน้าสนับสนุนของ IBM ที่ www.ibm.com/support/pages/node/7295921 สำหรับ Aspera Faspex ควรดูเลขเวอร์ชันจากประกาศเหล่านี้โดยตรง
ตรวจสินค้าที่ใช้อยู่กับ CISA KEV อย่างเป็นระบบ
เมื่อเกิดข่าวแบบนี้ ทีมไอทีไม่ต้องรอข่าว แต่เปิดหน้าบัญชี KEV ของ CISA ตรวจเทียบกับสินค้าที่องค์กรใช้ได้เอง หน้านี้ค้นด้วยคำสำคัญและค้นด้วยเลข CVE ได้ กรองตามช่วงวันที่เพิ่มได้ เช่น 30 วัน 60 วัน 90 วัน หรือ 1 ปี และกรองตามชื่อผู้ผลิตหรือโครงการได้ ผู้ใช้เรียงผลตามวันที่เพิ่ม วันครบกำหนด หรือชื่อผู้ผลิตได้
วิธีที่ใช้ได้จริงคือ จัดทำรายชื่อซอฟต์แวร์และผู้ผลิตที่องค์กรใช้ แล้วค้นด้วยคำสำคัญเป็นประจำ ดูวันที่เพิ่มและวันครบกำหนดของแต่ละรายการ จัดลำดับงานจากรายการที่ใหม่และกำหนดสั้นก่อน และเมื่อพบสินค้าที่ตรง ให้เปิดประกาศของผู้ผลิตที่อ้างไว้ในหมายเหตุของรายการนั้น
ที่มา: สำนักงานความมั่นคงปลอดภัยไซเบอร์และโครงสร้างพื้นฐานสหรัฐฯ (CISA) บัญชี Known Exploited Vulnerabilities Catalog รายการที่เพิ่มเมื่อวันที่ 9 พ.ย. 2569