ทีมไอทีและผู้ให้บริการที่ใช้ระบบโทรศัพท์องค์กร Cisco BroadWorks ต้องตรวจระบบของตัวเองแล้ว หลังสำนักงานความมั่นคงทางไซเบอร์และโครงสร้างพื้นฐานของสหรัฐฯ (Cybersecurity and Infrastructure Security Agency หรือ CISA) เพิ่มช่องโหว่ Cisco BroadWorks รหัส CVE-2026-20320 เข้าบัญชีช่องโหว่ที่ถูกโจมตีจริง (Known Exploited Vulnerabilities หรือ KEV) เมื่อ 10 พ.ย. 2569 พร้อมกำหนดวันดำเนินการเป็น 24 พ.ย. 2569
BroadWorks เป็นระบบโทรศัพท์องค์กรของซิสโก (Cisco) การขึ้นบัญชี KEV หมายความว่า CISA มีหลักฐานว่ามีการโจมตีช่องโหว่นี้เกิดขึ้นจริง ไม่ใช่แค่ความเสี่ยงบนกระดาษ เรื่องนี้จึงต่างจากการประกาศอุดช่องโหว่ทั่วไป และเป็นเหตุให้ฝ่ายไอทีควรขยับเรื่องแพตช์ขึ้นมาไว้ต้นคิว
ช่องโหว่ Cisco BroadWorks เปิดทางอ่านข้อมูลตั้งค่าโดยไม่ต้องล็อกอิน
บัญชี KEV ตั้งชื่อช่องโหว่นี้ว่า Improper Restriction of XML External Entity Reference ของ Cisco BroadWorks คำอธิบายในบัญชีระบุว่า ผู้โจมตีระยะไกลที่ไม่ผ่านการยืนยันตัวตนอาจอ่านข้อมูลการตั้งค่าที่ละเอียดอ่อนบนระบบที่ได้รับผลกระทบได้
ประเด็นที่ควรจับคือคำว่า "ไม่ผ่านการยืนยันตัวตน" ผู้โจมตีไม่ต้องมีบัญชีหรือรหัสผ่านของระบบ และโจมตีจากระยะไกลได้ ระบบที่เข้าถึงได้จากอินเทอร์เน็ตจึงน่ากังวลกว่าระบบที่อยู่ในเครือข่ายภายในเท่านั้น ข้อมูลการตั้งค่าของระบบโทรศัพท์องค์กรเป็นข้อมูลที่องค์กรไม่อยากให้คนนอกเห็น เพราะบอกโครงสร้างและรายละเอียดของระบบที่ใช้งานอยู่
KEV ต่างจากช่องโหว่ทั่วไปตรงที่มีหลักฐานโจมตีจริง
ช่องโหว่ใหม่ถูกเปิดเผยทุกสัปดาห์ และทีมไอทีส่วนใหญ่มีรายการแพตช์ค้างมากกว่าที่จะทำได้ทัน บัญชี KEV ช่วยตอบว่าควรทำอะไรก่อน เพราะ CISA ใส่เฉพาะช่องโหว่ที่มีหลักฐานว่าถูกโจมตีจริง ตามประกาศของ CISA ช่องโหว่ที่จะเข้าบัญชีต้องมีรหัส CVE มีหลักฐานการโจมตี และมีแนวทางแก้ไขที่ชัดเจน
ประกาศฉบับเดียวกันเพิ่มช่องโหว่ 6 รายการ นอกจาก Cisco BroadWorks ยังมีผลิตภัณฑ์ของ Barracuda Networks สองรายการ Openwave Messaging Limited Microsoft Office Outlook และ Google Chromium
CISA อ้างถึงคำสั่งปฏิบัติการ BOD 26-04 ว่าด้วยการจัดลำดับการอัปเดตความปลอดภัยตามความเสี่ยง คำสั่งนี้ให้หน่วยงานฝ่ายบริหารพลเรือนของรัฐบาลกลางสหรัฐฯ (FCEB) เร่งแก้ช่องโหว่ใน KEV ที่อยู่บนระบบที่เปิดสู่สาธารณะและทำให้ผู้โจมตีคุมระบบได้ทั้งหมดหลังเจาะสำเร็จ ส่วนช่องโหว่ความเสี่ยงต่ำกว่าให้เลื่อนไปก่อนได้
BOD 26-04 บังคับใช้กับหน่วยงานรัฐบาลกลางสหรัฐฯ เท่านั้น แต่ CISA แนะนำให้ทุกองค์กรใช้วิธีจัดการช่องโหว่ตามความเสี่ยงและจัดลำดับแก้ช่องโหว่ใน KEV ก่อน องค์กรในไทยไม่ต้องทำตามกำหนดของ CISA ในทางกฎหมาย แต่ใช้เส้นตายเดียวกันเป็นเส้นตายภายในได้ แม้ไม่ได้ใช้ BroadWorks เรื่องนี้ก็เป็นตัวอย่างให้องค์กรเปิดบัญชี KEV เทียบกับซอฟต์แวร์ที่ใช้อยู่ เพราะรายการล่าสุดมีทั้งเบราว์เซอร์และโปรแกรมอีเมลที่คนทั่วไปใช้
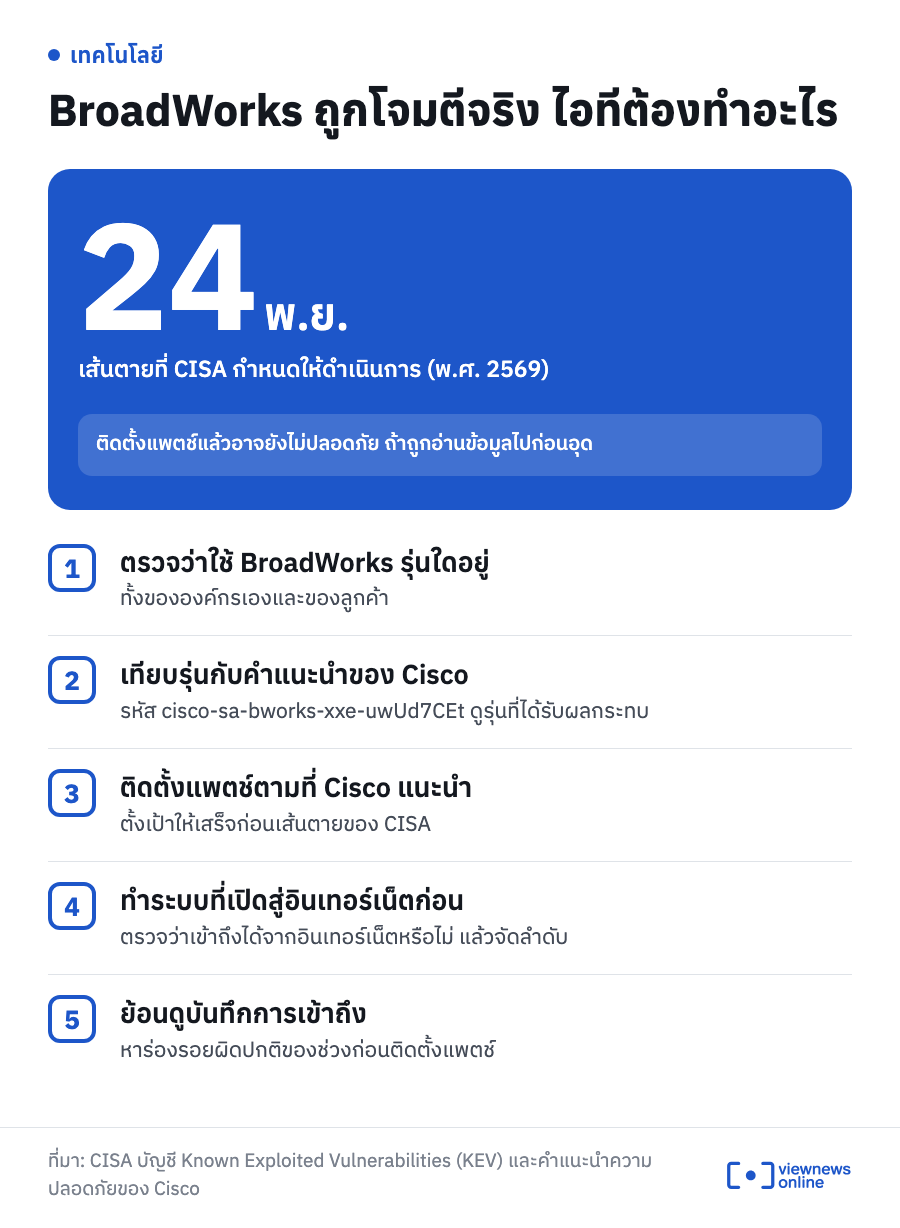
สิ่งที่ฝ่ายไอทีควรตรวจก่อน
สำหรับรายการนี้ CISA ระบุให้ใช้มาตรการแก้ไขตามคำแนะนำของผู้ผลิต และปฏิบัติตามแนวทาง BOD 26-04 หรือเลิกใช้ผลิตภัณฑ์ถ้าไม่มีมาตรการแก้ไข CISA ยังระบุว่าผู้รับผิดชอบต้องประเมินเองว่าสินทรัพย์แต่ละตัวเปิดสู่อินเทอร์เน็ตมากน้อยแค่ไหน ลำดับที่ทำได้ทันทีมีดังนี้
- ตรวจว่าองค์กรหรือลูกค้าของเราใช้ BroadWorks อยู่หรือไม่ และเป็นรุ่นใด
- เปิดคำแนะนำความปลอดภัยของ Cisco รหัส cisco-sa-bworks-xxe-uwUd7CEt แล้วเทียบรุ่นที่ใช้กับรุ่นที่ได้รับผลกระทบและรุ่นที่แก้แล้ว
- ติดตั้งแพตช์หรือมาตรการที่ Cisco แนะนำ โดยตั้งเป้าให้เสร็จก่อนเส้นตายของ CISA
- ตรวจว่าระบบเข้าถึงได้จากอินเทอร์เน็ตหรือไม่ แล้วจัดลำดับระบบที่เปิดสู่ภายนอกก่อน
- ย้อนดูบันทึกการเข้าถึงและร่องรอยผิดปกติของช่วงก่อนติดตั้งแพตช์
ข้อสุดท้ายมักถูกลืม การติดตั้งแพตช์แล้วไม่ได้แปลว่าระบบปลอดภัยเสมอไป ถ้าผู้โจมตีเข้ามาอ่านข้อมูลการตั้งค่าไปแล้วก่อนอุด ข้อมูลนั้นก็หลุดไปแล้ว BOD 26-04 วางแนวปฏิบัติให้ตรวจว่าระบบถูกเจาะหรือไม่ก่อนติดตั้งแพตช์ แต่สำหรับรายการนี้ถือเป็นข้อแนะนำ ไม่ใช่ข้อบังคับ ถ้าพบร่องรอยหรือสงสัยว่าข้อมูลการตั้งค่าถูกอ่าน ควรประเมินว่ามีรหัสหรือค่าตั้งค่าที่ต้องเปลี่ยนตามไปด้วย
รุ่นที่ได้รับผลกระทบและรุ่นที่แก้แล้ว ให้อ่านจากคำแนะนำของ Cisco โดยตรง ไม่ควรเชื่อต่อจากโพสต์ที่ส่งต่อกันมา เพราะเลขรุ่นและรายละเอียดต้องตรงกับระบบที่ใช้จริง
ข้อมูลที่ยังไม่ชัดเจน
CISA ไม่ได้เปิดเผยว่าใครเป็นผู้โจมตี ขอบเขตของการโจมตี หรือมีองค์กรในไทยได้รับผลกระทบหรือไม่ สำหรับการใช้ในแคมเปญแรนซัมแวร์ บัญชี KEV ระบุสถานะของช่องโหว่นี้ว่า Unknown คือยังไม่ทราบ
ผู้ดูแลระบบจึงไม่ควรรอดูว่ามีข่าวเหยื่อในไทยหรือไม่ แต่ควรตรวจระบบของตัวเองก่อนเส้นตาย และติดตามคำแนะนำล่าสุดของ Cisco กับบัญชี KEV ของ CISA เพราะรายละเอียดอาจมีการปรับปรุง
ที่มา: สำนักงานความมั่นคงทางไซเบอร์และโครงสร้างพื้นฐานของสหรัฐฯ (CISA) บัญชี Known Exploited Vulnerabilities Catalog และประกาศ CISA Adds Six Known Exploited Vulnerabilities to Catalog ลงวันที่ 10 พ.ย. 2569