เมื่อวันที่ 13 พ.ย. 2569 CISA หน่วยงานรัฐบาลสหรัฐฯ เพิ่มช่องโหว่ CVE-2026-123039 ของ Check Point เข้าบัญชีช่องโหว่ที่ทราบว่าถูกใช้โจมตีจริง (Known Exploited Vulnerabilities หรือ KEV) และกำหนดให้อุดภายในวันที่ 16 พ.ย. 2569 ช่องโหว่นี้อยู่ในระบบปฏิบัติการ Gaia OS ที่ใช้กับไฟร์วอลล์และเครื่องจัดการระบบรักษาความปลอดภัยของ Check Point
ผู้อ่านทั่วไปไม่ต้องทำอะไร แต่ทีมไอทีหรือผู้ดูแลระบบในองค์กรที่ใช้อุปกรณ์ Check Point ควรเริ่มตรวจตั้งแต่ตอนนี้ แม้ช่องโหว่นี้ต้องมีผู้ใช้ที่ล็อกอินในเครื่องอยู่ก่อนก็ตาม
ช่องโหว่นี้ทำอะไรได้ และผู้โจมตีต้องมีอะไรก่อน
CISA ตั้งชื่อช่องโหว่นี้ว่า Check Point Multiple Products Incorrect Permission Assignment for Critical Resource Vulnerability แปลตามตัวคือการตั้งสิทธิ์ให้ทรัพยากรสำคัญไม่ถูกต้อง ตามคำอธิบายของ CISA โปรแกรมเบื้องหลังของ Gaia OS ชื่อ DynamicCLI daemon ทำงานด้วยสิทธิ์ root และเปิดรับคำสั่งผ่านช่องทางสื่อสารภายในเครื่อง (local socket) ที่ทุกคนเขียนเข้าไปได้ โดยไม่ตรวจว่าโพรเซสที่เชื่อมต่อเข้ามาเป็นใคร
ผลคือผู้ใช้ในเครื่องที่ผ่านการยืนยันตัวตนแล้ว ส่งคำสั่งเข้าช่องทางนี้ได้ และคำสั่งนั้นจะถูกรันด้วยสิทธิ์ root เรียกง่ายๆ ว่าผู้ใช้ธรรมดาในเครื่อง ยกตัวเองขึ้นเป็นผู้ที่คุมเครื่องได้เต็มที่ ศัพท์เทคนิคเรียกลักษณะนี้ว่า local privilege escalation หรือการยกระดับสิทธิ์ภายในเครื่อง
ต้องแยกให้ชัดว่านี่ไม่ใช่ช่องโหว่ที่ใครก็เจาะจากอินเทอร์เน็ตได้โดยตรง ต้นทางระบุว่าผู้โจมตีต้องเป็นผู้ใช้ในเครื่องที่ผ่านการยืนยันตัวตนก่อน แต่เรื่องนี้ไม่ควรถูกมองเป็นเรื่องเล็ก เพราะถ้าผู้ไม่หวังดีได้บัญชีธรรมดาในอุปกรณ์มาด้วยวิธีใดก็ตาม ช่องโหว่นี้เป็นขั้นตอนที่ทำให้ไปต่อถึงสิทธิ์สูงสุดของเครื่องได้ ไฟร์วอลล์เป็นอุปกรณ์ที่คุมการเข้าออกของเครือข่ายองค์กร ถ้าถูกควบคุมก็กระทบทั้งระบบ
ผลิตภัณฑ์ Check Point ที่ CISA ระบุ
CISA ระบุผลิตภัณฑ์ที่เกี่ยวข้อง 5 รายการ ได้แก่ Check Point Firewall, Multi-Domain Security Management Server, Scalable Platforms, Security Gateway และ Security Management Server ในบัญชี KEV ชื่อผลิตภัณฑ์ถูกบันทึกรวมเป็น Multiple Products
สิ่งที่ข้อมูลของ CISA ยังไม่บอกคือหมายเลขรุ่นและเวอร์ชันที่ได้รับผลกระทบ รวมถึงเวอร์ชันที่แก้ไขแล้ว ข้อมูลส่วนนี้อยู่ในประกาศของผู้ผลิต ซึ่ง CISA ชี้ไปที่ sk1000362 บนเว็บไซต์สนับสนุนของ Check Point ผู้ดูแลระบบควรเปิดประกาศนั้นเองเพื่อดูรุ่นที่โดนและแนวทางแก้ไข ไม่ควรอาศัยการเดาจากชื่อผลิตภัณฑ์
CISA ระบุสถานะการใช้ช่องโหว่นี้ในแคมเปญแรนซัมแวร์ว่า Unknown คือยังไม่ทราบ CISA ไม่ได้ระบุว่าใครเป็นผู้โจมตี ใครเป็นเหยื่อ หรือมีองค์กรในไทยได้รับผลกระทบหรือไม่
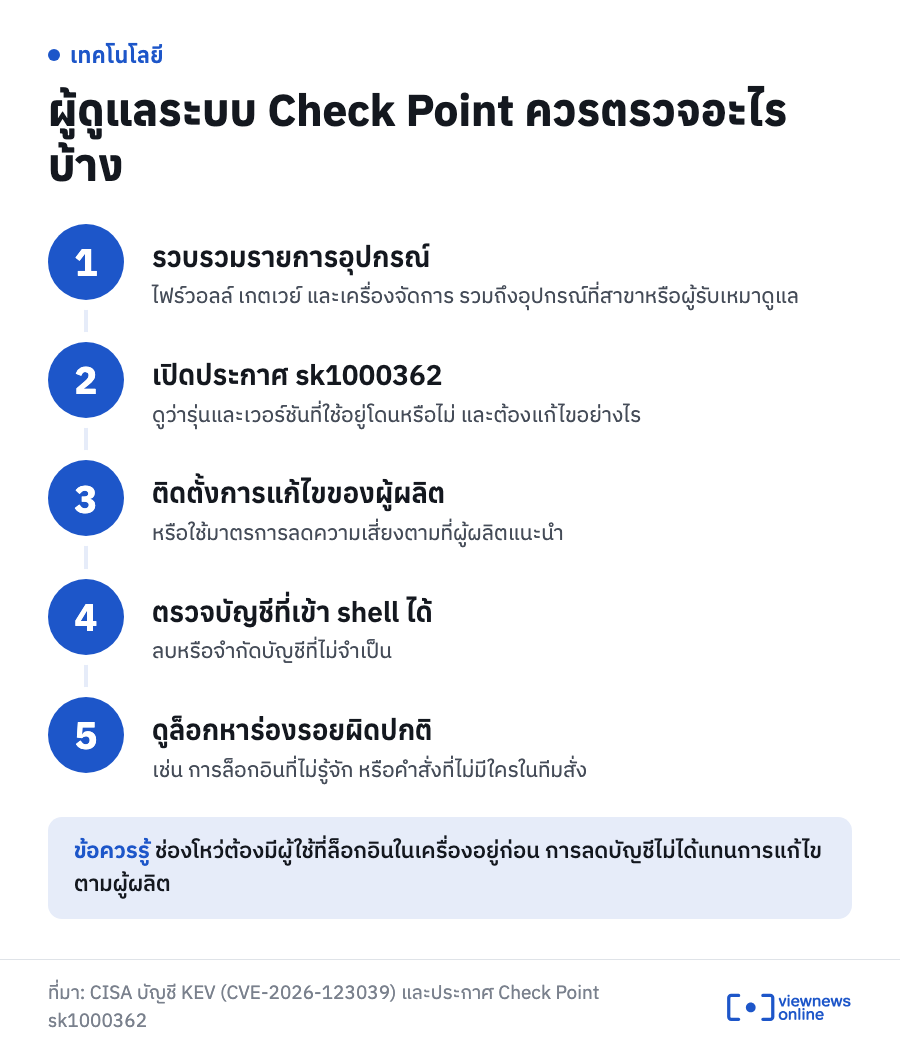
สิ่งที่ผู้ดูแลระบบควรตรวจตามลำดับ
CISA กำหนดให้ดำเนินการตามคำแนะนำของผู้ผลิต และให้เป็นไปตามแนวทาง BOD 26-04 ของ CISA เอง หากไม่มีมาตรการลดความเสี่ยงให้ใช้ ก็ให้เลิกใช้ผลิตภัณฑ์นั้น สำหรับทีมไอทีในไทย ลำดับที่เหมาะสมคือ
- รวบรวมรายการอุปกรณ์ Check Point ทั้งหมดในองค์กร ทั้งไฟร์วอลล์ เกตเวย์ และเครื่องจัดการ รวมถึงอุปกรณ์ที่อยู่สาขาหรือดูแลโดยผู้รับเหมา
- เปิดประกาศ sk1000362 ของ Check Point เพื่อดูว่ารุ่นและเวอร์ชันที่ใช้อยู่โดนหรือไม่ และต้องแก้ไขอย่างไร
- ติดตั้งการแก้ไขหรือมาตรการลดความเสี่ยงตามที่ผู้ผลิตแนะนำ
- ตรวจรายชื่อบัญชีผู้ใช้ที่เข้าถึง shell ของอุปกรณ์ได้ ลบหรือจำกัดบัญชีที่ไม่จำเป็น
- ดูล็อกหาร่องรอยผิดปกติ เช่น การล็อกอินที่ไม่รู้จัก หรือคำสั่งที่ไม่มีใครในทีมสั่ง
เหตุผลที่ควรตรวจบัญชีผู้ใช้ด้วย คือช่องโหว่นี้ต้องใช้ผู้ใช้ในเครื่องที่ผ่านการยืนยันตัวตนแล้ว ยิ่งมีบัญชีที่เข้า shell ได้น้อย โอกาสที่ใครจะนำช่องโหว่นี้ไปใช้ก็ยิ่งแคบลง แต่การลดบัญชีไม่ได้แทนการแก้ไขตามผู้ผลิต
CISA ยังมีเอกสารที่เรียกว่า Forensics Triage Requirements ประกอบแนวทาง BOD 26-04 ซึ่งองค์กรที่อยากตรวจร่องรอยอย่างเป็นระบบอ่านเป็นแนวทางเทียบได้
บัญชี KEV คืออะไร และเส้นตาย 16 พ.ย. เกี่ยวกับองค์กรไทยอย่างไร
KEV ย่อมาจาก Known Exploited Vulnerabilities Catalog เป็นบัญชีที่ CISA จัดทำและเผยแพร่บนเว็บไซต์ ชื่อบอกตรงตัวว่าเป็นบัญชีช่องโหว่ที่ทราบว่ามีการนำไปใช้โจมตี ผู้ใช้ค้นหาตามผู้ผลิต หมายเลข CVE วันที่เพิ่ม หรือวันครบกำหนดได้ แต่ละรายการมีชื่อช่องโหว่ คำอธิบายสั้นๆ การดำเนินการที่ CISA ต้องการ และลิงก์ไปยังประกาศของผู้ผลิต
วันที่ 16 พ.ย. 2569 เป็นกำหนดของ CISA ในเรื่องนี้ และเป็นเส้นตายสำหรับหน่วยงานรัฐบาลกลางสหรัฐฯ ไม่ได้บังคับองค์กรเอกชนหรือหน่วยงานในไทย แต่ผู้ดูแลระบบในไทยใช้เป็นสัญญาณเตือนได้ เพราะรายการในบัญชีนี้คือช่องโหว่ที่มีการใช้โจมตีจริงแล้ว ไม่ใช่ความเสี่ยงที่ยังเป็นแค่ทฤษฎี การจัดลำดับแก้ไขจึงควรให้ช่องโหว่ที่อยู่ในบัญชีนี้มาก่อน
ในกรณีนี้ คำถามที่ควรถามทีมไอทีคือ องค์กรมีอุปกรณ์ Check Point กี่ตัว ใครดูแล และตอนนี้ใช้เวอร์ชันอะไร ถ้ายังตอบไม่ได้ การรวบรวมรายการอุปกรณ์ให้ครบเป็นงานแรกที่ควรทำ เพราะต้องรู้ว่ามีอะไรอยู่ก่อนจึงจะตรวจประกาศของผู้ผลิตได้ตรงรุ่น
ส่วนข้อมูลที่ยังต้องติดตาม ได้แก่รายละเอียดรุ่นที่โดนและเวอร์ชันที่แก้แล้วในประกาศ sk1000362 และสถานะการใช้ในแคมเปญแรนซัมแวร์ที่ CISA ยังระบุว่าไม่ทราบ หากต้นทางอัปเดต ผู้ดูแลระบบควรตรวจซ้ำที่หน้าบัญชี KEV และหน้าประกาศของผู้ผลิตโดยตรง
ที่มา: CISA บัญชี Known Exploited Vulnerabilities Catalog (รายการ CVE-2026-123039) และประกาศผู้ผลิต Check Point sk1000362 ตามที่ CISA อ้างถึง