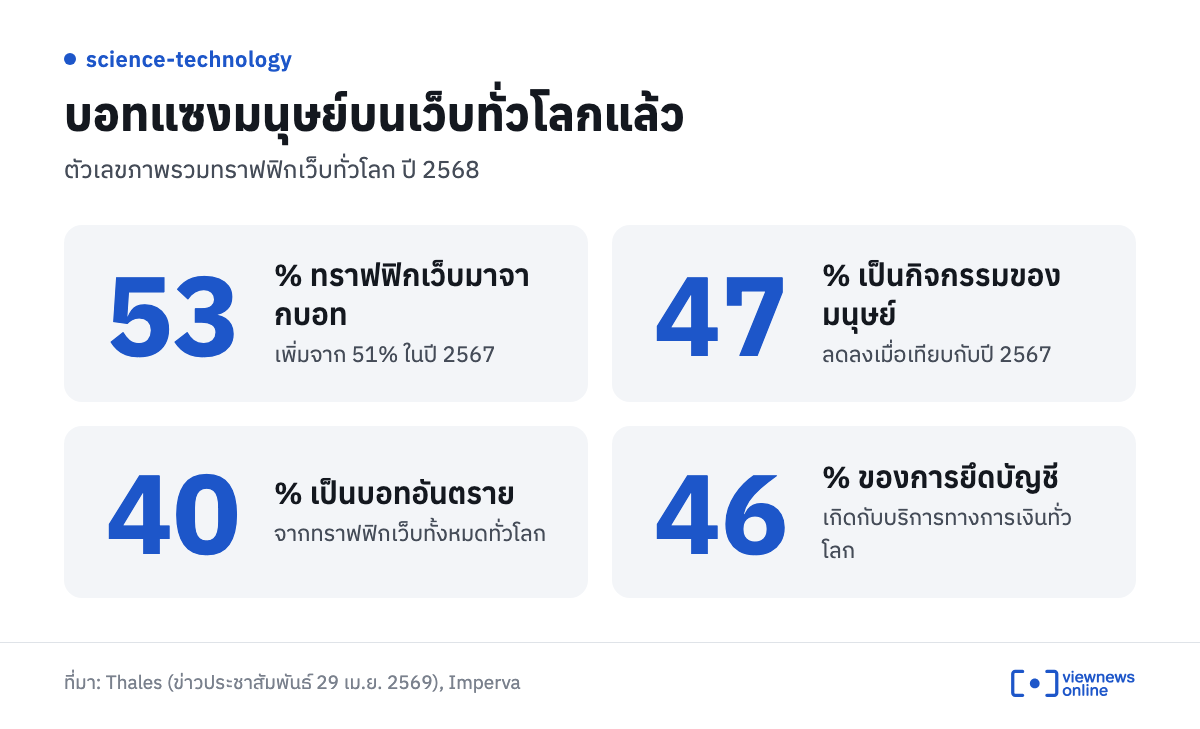
ทราฟฟิกบอทแซงมนุษย์บนเว็บไปแล้ว ไม่ต้องรอถึงปี 2570 อย่างที่เคยมีการคาดกัน บริษัทความปลอดภัยไซเบอร์ทาเลส (Thales) ซึ่งเป็นเจ้าของอิมเพอร์วา (Imperva) รายงานเมื่อ 29 เม.ย. 2569 ว่าในปี 2568 โปรแกรมอัตโนมัติหรือบอทสร้างทราฟฟิกมากกว่า 53% ของเว็บทั่วโลก ส่วนกิจกรรมของมนุษย์เหลือ 47% และบอทที่จัดว่าเป็นอันตรายมี 40% ตัวเลขนี้เป็นภาพรวมของทราฟฟิกเว็บทั่วโลก ส่วนผลต่อบัญชีการเงินและเว็บท่องเที่ยวมีรายละเอียดในหัวข้อถัดไป
บอทคือโปรแกรมคอมพิวเตอร์ที่ถูกสร้างให้ทำงานแทนคน บางตัวมีประโยชน์ เช่น บอทของเสิร์ชเอนจินที่ไล่อ่านเว็บ แต่บอทร้ายถูกใช้โจมตีระบบและเข้าบัญชีโดยไม่ได้รับอนุญาต ตัวเลขในรายงานนี้เป็นภาพรวมระดับโลก
ทราฟฟิกบอทขยับเกินครึ่งของเว็บทั่วโลก
ทาเลสระบุว่าสัดส่วนบอทเพิ่มจาก 51% ในปี 2567 เป็นมากกว่า 53% ในปี 2568 ขณะที่มนุษย์ลดลงเหลือ 47% จุดที่บอทแซงมนุษย์ปรากฏครั้งแรกในรายงานประจำปี 2567 ซึ่งอิมเพอร์วาเผยแพร่เมื่อเดือน เม.ย. 2568 และชี้ว่าเป็นครั้งแรกในรอบสิบปีที่ทราฟฟิกอัตโนมัติสูงกว่ากิจกรรมของมนุษย์ รายงานฉบับล่าสุดจึงยืนยันว่าบอทยังนำต่อเนื่องเป็นปีที่สอง
ส่วนที่น่ากังวลกว่าคือบอทร้าย ข่าวประชาสัมพันธ์ของทาเลสระบุว่าบอทครองทราฟฟิกเกินครึ่ง โดย 40% จัดเป็นบอทร้าย ในรายงานปีก่อนหน้า อิมเพอร์วาเคยรายงานว่าบอทร้ายอยู่ที่ 37% ในปี 2567 เพิ่มจาก 32% ในปี 2566 นอกจากนี้ทาเลสรายงานว่าการโจมตีโดยบอทที่ใช้ปัญญาประดิษฐ์ (AI) เพิ่มขึ้น 12.5 เท่าเมื่อเทียบกับปีก่อน และ 27% ของการโจมตีด้วยบอทพุ่งเป้าไปที่ API (ช่องทางที่แอปและระบบต่างๆ ใช้คุยกันเบื้องหลัง)
เอเจนต์ AI เป็นผู้เล่นกลุ่มใหม่บนอินเทอร์เน็ตที่รายงานกล่าวถึงด้วย ต่างจากบอทรุ่นก่อนที่ส่วนใหญ่แค่สแกนเว็บ เอเจนต์เหล่านี้ดึงข้อมูล ทำงานตามขั้นตอน และลงมือแทนผู้ใช้ได้ ทำให้แยกยากขึ้นว่าอะไรคือระบบอัตโนมัติที่ดีหรือร้าย
บัญชีการเงินและเว็บท่องเที่ยวเป็นเป้าของบอทร้าย
เป้าหมายใหญ่ของบอทร้ายคือภาคการเงิน ทาเลสรายงานว่าบริการทางการเงินเป็นเป้าของการโจมตีด้วยบอท 24% ของทั้งหมด และเป็นเป้าของการยึดบัญชี (account takeover) ถึง 46% ของเหตุการณ์ทั่วโลก การยึดบัญชีหมายถึงคนร้ายเข้าใช้บัญชีของเจ้าของโดยไม่ได้รับอนุญาต ผู้ใช้ธนาคารและแอปการเงินจึงเป็นกลุ่มที่เสี่ยงโดยตรง
การท่องเที่ยวก็ถูกโจมตีหนักเช่นกัน รายงานของอิมเพอร์วาที่เผยแพร่ในปี 2568 ระบุว่าการท่องเที่ยวเป็นอุตสาหกรรมที่ถูกโจมตีมากที่สุด คิดเป็น 27% ของการโจมตีด้วยบอทร้ายทั้งหมด ตัวเลขทั้งหมดนี้เป็นภาพรวมระดับโลก ผู้ใช้จึงควรมองเป็นสัญญาณว่าบัญชีการเงินและบัญชีบริการท่องเที่ยวเป็นของที่คนร้ายสนใจ
วิธีป้องกันบัญชีของตัวเอง
ผู้ใช้ทั่วไปหยุดบอทที่โจมตีระบบไม่ได้ แต่ทำให้บัญชีของตัวเองยากต่อการถูกยึดได้ หน่วยงานความมั่นคงไซเบอร์ของสหรัฐฯ (CISA) แนะนำให้ตั้งรหัสผ่านยาวอย่างน้อย 16 ตัวอักษร ยิ่งยาวยิ่งดี ใช้รหัสผ่านที่แข็งแรงและไม่ซ้ำกันในแต่ละบัญชี CISA ระบุว่ารหัสผ่านแบบนี้เป็นด่านป้องกันแรกจากคนร้าย และการใช้ตัวจัดการรหัสผ่าน (password manager) ช่วยให้จำรหัสผ่านหลักแค่ชุดเดียวได้
อีกชั้นหนึ่งคือการยืนยันตัวตนหลายขั้นตอน (MFA) CISA ระบุว่า MFA แบบใดก็ดีกว่าไม่มี MFA และชี้ว่าวิธีที่ต้านฟิชชิงได้ซึ่งใช้ได้อย่างแพร่หลายในตอนนี้มีวิธีเดียว คือการยืนยันตัวตนแบบ FIDO/WebAuthn ซึ่ง CISA ขอให้องค์กรเริ่มวางแผนย้ายไปใช้ ในหน้าเดียวกัน CISA ยังกล่าวถึงการโจมตีที่พุ่งเป้ารหัสผ่านข้อความ (SMS) ด้วย ผู้ใช้จึงควรเปิด MFA กับบัญชีสำคัญไว้ก่อน แล้วเลือกวิธีที่บริการนั้นๆ รองรับ
- ตั้งรหัสผ่านยาวอย่างน้อย 16 ตัวอักษร และไม่ใช้ซ้ำข้ามบัญชี
- ใช้ตัวจัดการรหัสผ่านสร้างและเก็บรหัส
- เปิดยืนยันตัวตนหลายขั้นตอนกับอีเมล ธนาคาร และแอปการเงิน
- ถ้ามีอีเมลแจ้งเตือนการล็อกอินที่ไม่ได้ทำเอง ให้เปลี่ยนรหัสผ่านทันที
ทาเลสแนะองค์กรให้รับมือบอทอย่างไร
สำหรับองค์กรที่เปิดบริการออนไลน์ ทาเลสแนะให้เปลี่ยนจากการแค่ระบุและบล็อกบอท ไปสู่การกำกับดูแลที่รวมการมองเห็นทราฟฟิก การบังคับใช้นโยบาย และการวิเคราะห์พฤติกรรม
ทาเลสยังแนะให้กำหนดว่าเอเจนต์ AI ตัวไหนเข้าระบบได้ และคุมที่ระดับ API และตัวตนผู้ใช้ ด้านผู้ใช้ทั่วไป การป้องกันบัญชีของตัวเองด้วยรหัสผ่านที่แข็งแรงและ MFA ยังเป็นด่านแรกที่ทำได้เอง
ที่มา: Thales (ข่าวประชาสัมพันธ์ 29 เม.ย. 2569), Imperva (Bad Bot Report 2025), CISA