รหัสผ่านปลอดภัยคือรหัสผ่านที่ยาวพอ ไม่ซ้ำกับบัญชีอื่น และไม่ได้สร้างจากข้อมูลส่วนตัวที่คนรอบตัวเดาได้ หน่วยงานความมั่นคงปลอดภัยไซเบอร์ของสหรัฐฯ (CISA) แนะนำให้ยาวอย่างน้อย 16 ตัวอักษร ส่วนสถาบันมาตรฐานและเทคโนโลยีแห่งชาติสหรัฐฯ (NIST) กำหนดให้รหัสผ่านที่ใช้เป็นปัจจัยยืนยันตัวตนเพียงอย่างเดียวต้องยาวอย่างน้อย 15 ตัวอักษร เรื่องนี้กระทบทุกคนที่ล็อกอินอีเมล แอปธนาคาร และโซเชียลมีเดียเป็นประจำ
รหัสผ่านปลอดภัยควรยาวแค่ไหน
ตามคำแนะนำของ CISA รหัสผ่านที่ดีควรยาวอย่างน้อย 16 ตัวอักษร และยิ่งยาวยิ่งดี รหัสผ่านที่ยาว 12 ตัวอักษรจึงถือว่าสั้นไปเมื่อเทียบกับแนวทางปัจจุบัน
แนวทางการยืนยันตัวตนของ NIST (SP 800-63B) เขียนไว้สำหรับผู้ให้บริการระบบ โดยกำหนดว่าถ้ารหัสผ่านเป็นปัจจัยยืนยันตัวตนเพียงอย่างเดียว ต้องยาวอย่างน้อย 15 ตัวอักษร ถ้ารหัสผ่านใช้คู่กับการยืนยันตัวตนอีกชั้น อนุญาตให้สั้นลงได้ แต่ต้องไม่ต่ำกว่า 8 ตัวอักษร NIST ยังแนะนำให้ระบบรองรับรหัสผ่านที่ยาวได้อย่างน้อย 64 ตัวอักษร ถ้าบริการไหนรองรับตามนี้ ผู้ใช้ก็ตั้งรหัสผ่านยาวได้ตามนั้น
สรุปให้ใช้ง่ายคือ ถ้าบัญชีไหนใช้รหัสผ่านอย่างเดียว ควรตั้งให้ยาวถึง 15-16 ตัวอักษรขึ้นไป และถ้าระบบเปิดให้ตั้งได้ยาวกว่านั้น ก็ควรใช้ความยาวนั้น
ผสมอักขระหรือใช้วลียาว แบบไหนดีกว่า
CISA ระบุว่ารหัสผ่านที่ดีอาจเป็นการผสมตัวอักษรพิมพ์เล็กพิมพ์ใหญ่ ตัวเลข และสัญลักษณ์ หรือเป็นวลีรหัสผ่าน (passphrase) ที่ประกอบด้วยคำที่ไม่เกี่ยวข้องกัน 5-7 คำ ทั้งสองแบบใช้ได้ ข้อสำคัญคือต้องยาวพอและสุ่มพอ
ฝั่ง NIST มองต่างจากความเชื่อเดิมอยู่เรื่องหนึ่ง คือกำหนดว่าระบบต้องไม่บังคับกฎการผสมอักขระ เช่น ต้องมีตัวใหญ่ ตัวเลข และสัญลักษณ์ครบ และต้องไม่บังคับให้เปลี่ยนรหัสผ่านเป็นระยะ ยกเว้นเมื่อมีหลักฐานว่ารหัสผ่านรั่วไหล
นอกจากนี้ NIST ให้ระบบตรวจรหัสผ่านใหม่กับรายการรหัสผ่านที่คนนิยมใช้หรือเคยรั่วไหล ถ้าตรงกันต้องให้ผู้ใช้เลือกใหม่ ดังนั้นถ้าบริการไหนปฏิเสธรหัสผ่านที่ตั้งไป ก็ควรเปลี่ยนเป็นรหัสผ่านอื่นที่ไม่เหมือนรูปแบบที่คนทั่วไปใช้กัน
ความหมายสำหรับผู้ใช้คือ ไม่จำเป็นต้องตั้งรหัสผ่านสั้นๆ แต่ยัดสัญลักษณ์เต็มไปหมด วลียาวที่ประกอบจากคำไม่เกี่ยวกันจำง่ายกว่า และตรงกับที่ CISA แนะนำ
ไม่ใช้ข้อมูลส่วนตัวและไม่ใช้รหัสซ้ำ
ผลสำรวจที่ CISA อ้างถึงพบว่าผู้ตอบ 35% ยังใช้ข้อมูลส่วนตัว เช่น ชื่อสัตว์เลี้ยงหรือชื่อคนในครอบครัว เป็นส่วนหนึ่งของรหัสผ่าน CISA ชี้ว่าเป็นพฤติกรรมเสี่ยง ชื่อเล่น วันเกิด หรือเลขท้ายบัตรจึงไม่ควรนำมาใช้
คำแนะนำของ CISA อีกข้อคือ หนึ่งรหัสผ่านต้องใช้กับหนึ่งบัญชีเท่านั้น การใช้รหัสเดียวกับหลายเว็บไซต์จึงขัดกับแนวทางนี้โดยตรง เมื่อบัญชีมีจำนวนมาก การจำรหัสยาวและไม่ซ้ำกันทั้งหมดเป็นเรื่องยาก CISA จึงแนะนำให้ใช้โปรแกรมจัดการรหัสผ่าน (password manager) ที่ช่วยสร้างรหัสผ่านซับซ้อน กรอกให้อัตโนมัติ และเก็บอย่างปลอดภัย ผู้ใช้จำเพียงรหัสผ่านหลัก (master password) ตัวเดียว ฝั่ง NIST เองก็กำหนดให้ระบบต้องอนุญาตให้ใช้โปรแกรมจัดการรหัสผ่านและฟังก์ชันกรอกอัตโนมัติ
ยืนยันตัวตนหลายขั้นตอนช่วยอุดช่องโหว่
การยืนยันตัวตนหลายปัจจัย (MFA) หรือที่คนทั่วไปเรียกว่า 2FA คือการต้องยืนยันตัวด้วยสิ่งที่รู้ สิ่งที่มี หรือสิ่งที่เป็นตั้งแต่สองอย่างขึ้นไปก่อนเข้าบัญชี ตามข้อมูลของ CISA แม้ผู้ไม่หวังดีได้รหัสผ่านไป ก็จะผ่านด่านที่สองไม่ได้ และผู้ที่เปิด MFA มีโอกาสถูกแฮกน้อยลงอย่างมีนัยสำคัญ
รูปแบบที่ใช้กันมีทั้งข้อความ SMS หรือโทรศัพท์ แอปยืนยันตัวตน และการสแกนลายนิ้วมือหรือใบหน้า แบบที่ต้านการหลอกลวงได้ดีที่สุดและมีให้ใช้กันแพร่หลายคือ FIDO/WebAuthn ถ้าใช้ไม่ได้ ให้เลือกแบบ number matching เพื่อกันการถูกรบกวนด้วยการแจ้งเตือนซ้ำๆ และการโจมตีผ่าน SMS โดยสรุปคือ MFA แบบใดก็ดีกว่าไม่มี MFA แต่แบบที่แข็งแรงกว่าเป็นตัวเลือกที่ดีกว่า
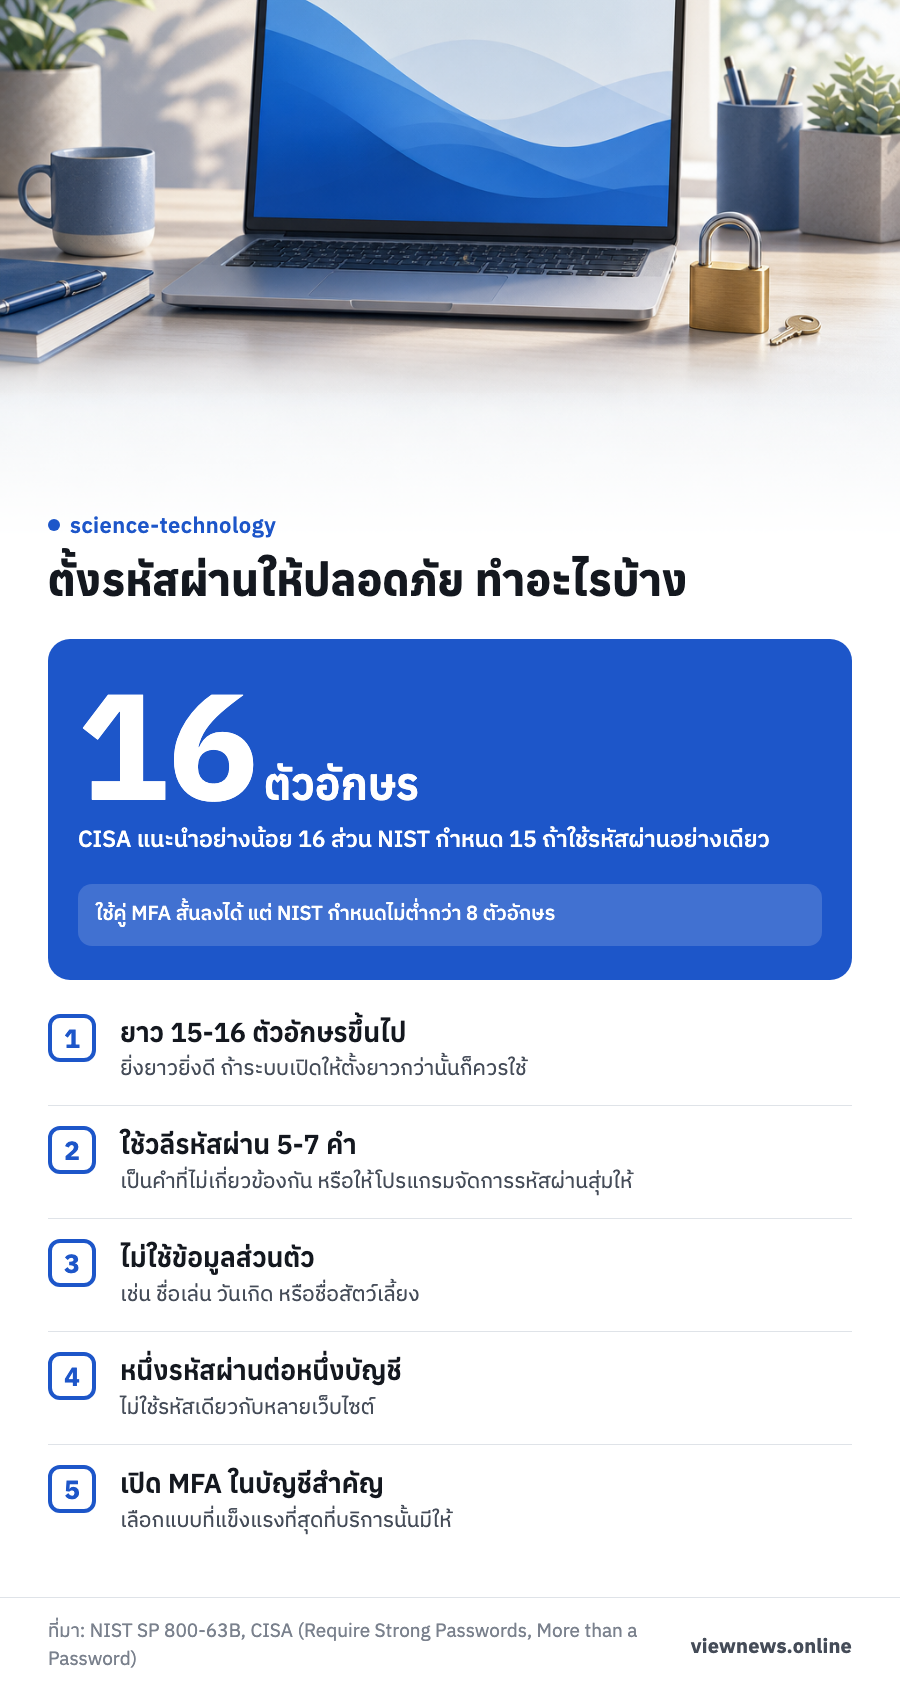
เช็กลิสต์ปรับรหัสผ่านที่ใช้อยู่
ผู้อ่านเริ่มปรับรหัสผ่านได้ตามลำดับนี้ โดยเริ่มจากบัญชีที่สำคัญที่สุดก่อน เช่น อีเมลหลักและแอปธนาคาร เพราะอีเมลมักใช้รีเซ็ตรหัสผ่านของบริการอื่นอีกหลายตัว
- ตั้งรหัสผ่านให้ยาวอย่างน้อย 15-16 ตัวอักษร
- ใช้วลีจากคำที่ไม่เกี่ยวกัน 5-7 คำ หรือให้โปรแกรมจัดการรหัสผ่านสุ่มให้
- ไม่ใช้ชื่อเล่น วันเกิด หรือชื่อสัตว์เลี้ยง
- ใช้หนึ่งรหัสผ่านต่อหนึ่งบัญชี
- เปิด MFA ในบัญชีสำคัญ โดยเลือกแบบที่แข็งแรงที่สุดที่บริการนั้นมีให้
ในมุมของการจำ รหัสผ่านที่ดีคือรหัสผ่านที่ผู้ใช้จำได้หรือเก็บไว้ในที่ปลอดภัย แต่คนอื่นเดาไม่ได้ การเปลี่ยนทีละบัญชีตามเช็กลิสต์ข้างต้นปลอดภัยกว่าการรอให้เกิดเหตุก่อนแล้วค่อยแก้
ที่มา: NIST Special Publication 800-63B (แนวทางการยืนยันตัวตนดิจิทัล), CISA หน้า Require Strong Passwords และหน้า More than a Password (MFA)