ช่องโหว่ VMware vCenter และอีก 3 ระบบถูกโจมตีจริงแล้ว ทีมไอทีที่ดูแล VMware vCenter, Cisco Expressway, SAP NetWeaver หรือ Apache Roller ควรตรวจระบบทันที เมื่อวันที่ 20 พ.ย. 2569 สำนักงานความมั่นคงปลอดภัยไซเบอร์และโครงสร้างพื้นฐานของสหรัฐฯ (Cybersecurity and Infrastructure Security Agency หรือ CISA) เพิ่มช่องโหว่ของ 4 ระบบนี้เข้าบัญชี KEV เพราะมีหลักฐานว่าถูกโจมตีใช้งานจริงแล้ว ช่องโหว่ VMware vCenter รหัส CVE-2026-123890 เปิดทางให้ผู้โจมตีที่เข้าถึงเครือข่ายของ vCenter ได้เข้าระบบโดยไม่ต้องล็อกอิน
ช่องโหว่ VMware vCenter และอีก 3 ระบบที่ถูกโจมตีจริง
CISA ประกาศรายการเรียงตามรหัส CVE (รหัสประจำช่องโหว่แต่ละตัว) ได้แก่ CVE-2025-42884 ของ SAP NetWeaver, CVE-2026-76466 ของ Cisco Expressway Series, CVE-2026-123890 ของ VMware vCenter และ CVE-2026-129448 ของ Apache Roller CISA ระบุว่าช่องโหว่ประเภทนี้เป็นช่องทางที่ผู้โจมตีใช้บ่อย และสร้างความเสี่ยงสูงต่อระบบขององค์กร
VMware vCenter ของบริษัทบรอดคอม (Broadcom) มีช่องโหว่ข้ามการพิสูจน์ตัวตนใน VMware Directory Service ตามข้อมูลบัญชี KEV ผู้โจมตีที่เข้าถึงเครือข่ายของ vCenter ได้ จะเข้าสู่ระบบได้โดยไม่ต้องล็อกอิน หมายความว่าด่านรหัสผ่านที่องค์กรตั้งไว้ไม่ช่วยป้องกันในกรณีนี้
Cisco Expressway Series มีช่องโหว่ใช้รหัสผ่านที่ฝังไว้ในระบบ (hard-coded credentials) ข้อมูล KEV ระบุว่าผู้โจมตีระยะไกลที่ไม่ต้องล็อกอิน แต่มี persistent cookies และเข้าถึงเครือข่ายได้ สามารถสั่งคำสั่งด้วยสิทธิ์ root (สิทธิ์สูงสุดของเครื่อง) บนอุปกรณ์ที่ตั้งเป็นคลัสเตอร์ผ่านบริการฐานข้อมูลได้
SAP NetWeaver Enterprise Portal มีช่องโหว่ที่ผู้โจมตีไม่ต้องล็อกอินก็เปิดเผยหรือแก้ไขข้อมูลของเซิร์ฟเวอร์ได้ ผ่านการฉีดค่า JNDI environment properties หรือ URL ที่ใช้ตอนค้นหาด้วย JNDI
Apache Roller มีช่องโหว่ deserialization (การแปลงข้อมูลที่ไม่น่าเชื่อถือกลับเป็นออบเจ็กต์) ที่ XML-RPC endpoint ซึ่งรับและแปลงข้อมูลประเภทส่วนขยายของผู้ผลิตก่อนตรวจสอบตัวตน ผลคือผู้โจมตีระยะไกลที่ไม่ต้องล็อกอินสั่งรันโค้ดได้ CVE นี้ครอบคลุมช่องโหว่ตัวเดียวกับ CVE-2026-82384 แต่ครอบคลุมรุ่นที่ได้รับผลกระทบกว้างกว่า ผู้ดูแลที่เคยจดรหัสเดิมไว้จึงควรตรวจรหัสใหม่ด้วย
กำหนดอุด 23 พ.ย. ใช้กับหน่วยงานรัฐบาลสหรัฐฯ
KEV ย่อมาจาก Known Exploited Vulnerabilities คือบัญชีช่องโหว่ที่ CISA ยืนยันว่ามีการโจมตีใช้งานจริง ช่องโหว่ที่จะขึ้นบัญชีได้ต้องมีรหัส CVE มีหลักฐานว่าถูกโจมตี และมีแนวทางแก้ไขที่ชัดเจน ต่างจากช่องโหว่ทั่วไปที่ยังเป็นเพียงความเสี่ยงที่ถูกค้นพบ
ข้อมูล KEV ฉบับทางการระบุกำหนดอุดของทั้ง 4 รายการเป็นวันที่ 23 พ.ย. 2569 กำหนดนี้มาจากคำสั่งปฏิบัติการที่มีผลผูกพัน BOD 26-04 (Binding Operational Directive 26-04) ซึ่งใช้กับหน่วยงานรัฐบาลกลางฝ่ายบริหารพลเรือนของสหรัฐฯ (FCEB) เท่านั้น องค์กรเอกชนและหน่วยงานในไทยจึงไม่ได้ถูกบังคับตามกำหนดนี้
อย่างไรก็ตาม CISA แนะนำให้ทุกองค์กรจัดการช่องโหว่ตามความเสี่ยง และให้ความสำคัญกับการแก้ช่องโหว่ในบัญชี KEV ก่อน ส่วนสิ่งที่ยังไม่มีข้อมูลคือใครอยู่เบื้องหลังการโจมตี และมีผู้เสียหายกี่ราย ประกาศของ CISA ไม่ได้บอกรายละเอียดเหล่านี้ ข้อมูลบัญชี KEV ของทั้ง 4 รายการระบุว่ายังไม่ทราบ (Unknown) ว่าเกี่ยวข้องกับการใช้แรนซัมแวร์หรือไม่
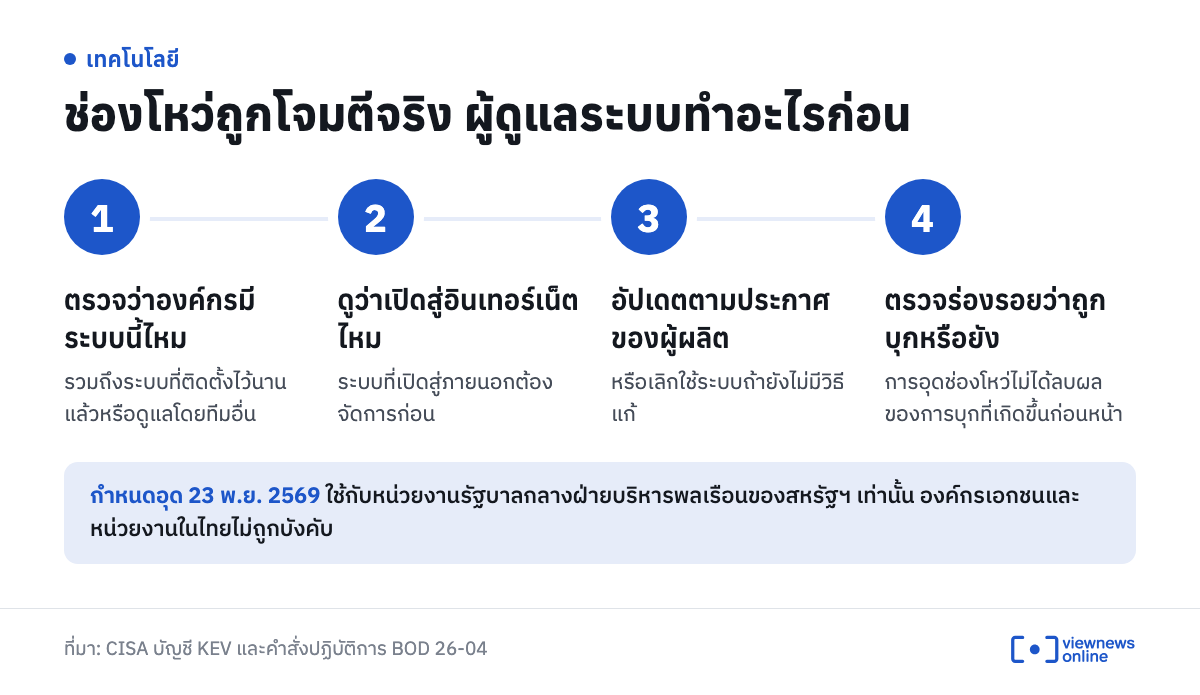
ขึ้นบัญชี KEV แล้ว องค์กรต้องทำอะไรต่อ
เมื่อระบบใดถูกขึ้นบัญชี KEV ผู้ดูแลระบบทำตามลำดับนี้ได้ทุกครั้ง และใช้ได้กับ 4 ช่องโหว่ชุดนี้ด้วย ข้อมูลบัญชี KEV ระบุให้ทำตามคำแนะนำของผู้ผลิต และให้ผู้ดูแลประเมินว่าแต่ละระบบเปิดสู่อินเทอร์เน็ตหรือไม่
- ตรวจว่าองค์กรมีระบบนั้นอยู่หรือไม่ รวมถึงระบบที่ติดตั้งไว้นานแล้วหรือดูแลโดยทีมอื่น
- ดูว่าระบบเปิดสู่อินเทอร์เน็ตหรือไม่ ระบบที่เปิดสู่ภายนอกต้องจัดการก่อน
- อัปเดตตามประกาศของผู้ผลิต หรือเลิกใช้ระบบถ้ายังไม่มีวิธีแก้
- ตรวจร่องรอยว่าระบบถูกบุกก่อนอุดช่องโหว่หรือยัง ตามแนวทางของ BOD 26-04
เหตุที่ต้องตรวจข้อสุดท้ายด้วยคือ การอุดช่องโหว่ไม่ได้ลบผลของการบุกที่เกิดขึ้นก่อนหน้า BOD 26-04 จึงกำหนดให้หน่วยงานรัฐบาลกลางสหรัฐฯ ตรวจว่าระบบถูกบุกก่อนอุดแพตช์หรือไม่ องค์กรเอกชนที่ไม่ได้ถูกบังคับก็ใช้หลักเดียวกันได้
เลขรุ่นที่ได้รับผลกระทบและรุ่นที่แก้แล้วต้องดูจากประกาศของผู้ผลิตแต่ละราย ได้แก่ประกาศความปลอดภัยของ Broadcom สำหรับ vCenter, ประกาศ cisco-sa-vcs-static-cred-hr7EWZ8t ของ Cisco, หน้า Security Notes ของ SAP และกระทู้ประกาศของ Apache Roller
ทำไมช่องโหว่ข้ามด่านล็อกอินน่ากังวล
ในชุดนี้ มีช่องโหว่ 3 รายการที่ผู้โจมตีไม่ต้องล็อกอินก่อนก็ลงมือได้ คือ vCenter, SAP NetWeaver และ Apache Roller ส่วน Cisco Expressway ผู้โจมตีไม่ต้องล็อกอินเช่นกัน แต่ต้องมี persistent cookies และเข้าถึงเครือข่ายได้ เมื่อด่านล็อกอินถูกข้าม สิ่งที่องค์กรตั้งไว้ เช่น รหัสผ่านที่ยาวหรือสิทธิ์ผู้ใช้ที่จำกัด ก็ไม่มีผลกับขั้นแรกของการบุก
กรณีรหัสผ่านที่ฝังไว้ในระบบของ Cisco ผู้โจมตีสั่งคำสั่งด้วยสิทธิ์ root ได้ ซึ่งเป็นสิทธิ์สูงสุดของเครื่อง ส่วนช่องโหว่ของ Apache Roller เปิดให้สั่งรันโค้ดได้ ผลที่ตามมาจึงไม่ได้จำกัดแค่การเข้าดูข้อมูล
BOD 26-04 ให้ความสำคัญกับช่องโหว่ใน KEV ที่อยู่บนระบบซึ่งเปิดสู่สาธารณะและเมื่อถูกโจมตีแล้วผู้โจมตีควบคุมระบบได้ทั้งหมด ส่วนช่องโหว่ความเสี่ยงต่ำกว่าให้เลื่อนไปจัดการทีหลังได้ หลักคิดนี้ช่วยทีมไอทีที่มีงานอัปเดตล้นมือจัดลำดับได้ว่าควรอุดอะไรก่อน
CISA ระบุว่าจะเพิ่มช่องโหว่เข้าบัญชีต่อไปเมื่อเข้าเกณฑ์ ใครพบช่องโหว่ที่ถูกโจมตีแต่ยังไม่อยู่ในบัญชี ส่งเสนอผ่านแบบฟอร์ม KEV Nomination Form ของ CISA ได้ ทีมไอทีจึงควรตั้งให้มีคนตรวจบัญชี KEV เป็นประจำ แล้วเทียบกับรายการผลิตภัณฑ์ที่องค์กรใช้อยู่
คำแนะนำนี้เป็นข้อมูลทั่วไปสำหรับผู้ดูแลระบบ การอัปเดตหรือเปลี่ยนการตั้งค่าระบบจริงควรทำตามประกาศของผู้ผลิตและผ่านการทดสอบตามขั้นตอนขององค์กรก่อน
ที่มา: สำนักงานความมั่นคงปลอดภัยไซเบอร์และโครงสร้างพื้นฐานของสหรัฐฯ (CISA) ประกาศ CISA Adds Four Known Exploited Vulnerabilities to Catalog ลงวันที่ 20 พ.ย. 2569, ข้อมูลทางการของบัญชี KEV, ประกาศความปลอดภัยของ Broadcom, Cisco, SAP และกระทู้ประกาศของ Apache