ช่องโหว่ LiteLLM พร้อมช่องโหว่ใน Apache Axis และ REDCap ถูกเพิ่มเข้าบัญชีช่องโหว่ที่ถูกโจมตีจริง (Known Exploited Vulnerabilities หรือ KEV) โดยหน่วยงานด้านความมั่นคงปลอดภัยไซเบอร์ของสหรัฐฯ หรือ CISA (Cybersecurity and Infrastructure Security Agency) เมื่อ 18 พ.ย. 2569 ทีมไอทีและผู้ดูแลระบบที่ใช้ซอฟต์แวร์เหล่านี้ควรตรวจก่อนว่าองค์กรมีระบบที่เข้าข่ายหรือไม่ เพราะ Axis และ REDCap มีกำหนดอุดช่องโหว่ในกรอบของหน่วยงานรัฐบาลกลางสหรัฐฯ ภายใน 21 พ.ย. 2569
เรื่องนี้เกี่ยวกับผู้อ่านที่ดูแลเซิร์ฟเวอร์ ระบบเว็บ หรือซอฟต์แวร์ภายในองค์กรโดยตรง ถ้าองค์กรไม่ได้ใช้ซอฟต์แวร์ทั้งสามตัวนี้ ก็ไม่ต้องทำอะไรกับรายการนี้ แต่ถ้าใช้ แม้เป็นระบบเล็กๆ ที่นานแล้วไม่มีใครเปิดดู ก็ควรหยิบมาตรวจเป็นอันดับแรก
ช่องโหว่ LiteLLM, Axis และ REDCap เปิดทางให้ทำอะไรได้
ทั้ง 3 รายการเปิดทางให้ผู้โจมตีรันโค้ดตามที่ตัวเองต้องการบนระบบเป้าหมายได้ CISA อธิบายแต่ละรายการไว้ต่างกันตามลักษณะของซอฟต์แวร์
รายการแรกคือ Apache Axis (CVE-2026-90436) เป็นช่องโหว่แบบ Unsafe Reflection CISA ระบุว่าผู้โจมตีระยะไกลที่ไม่ต้องยืนยันตัวตนอาจรันโค้ดได้ โดยส่งข้อความ SOAP fault ที่สร้างขึ้นเป็นพิเศษ เงื่อนไขคือต้องมีคลาสที่เหมาะสมอยู่ใน classpath ของแอปพลิเคชันนั้น CISA ยังเตือนว่าผลิตภัณฑ์ที่ได้รับผลกระทบอาจหมดอายุการสนับสนุน (EoL หรือ EoS) และแนะนำให้เลิกใช้หรือย้ายไปเวอร์ชันที่ยังได้รับการสนับสนุน
รายการที่สองคือ Research Electronic Data Capture หรือ REDCap ของ Vanderbilt University (CVE-2026-90817) เป็นช่องโหว่แบบ Code Injection CISA ระบุว่าผู้โจมตีที่ไม่ต้องยืนยันตัวตนอาจรันโค้ดบนเซิร์ฟเวอร์ได้ ด้วยการส่งคำขอ HTTP ที่เข้าถึง controller route ที่ไม่ได้ตั้งใจให้เข้าถึงจากบริบทของแบบสำรวจสาธารณะ (public survey) แล้วใส่พารามิเตอร์ที่เป็นเส้นทางไฟล์หรือสตรีมที่สร้างขึ้นมาในขั้นตอนนำเข้าข้อมูล จุดสำคัญคือผู้โจมตีต้องรู้ survey hash ของแบบสำรวจสาธารณะที่ใช้งานได้จริงก่อน
รายการที่สามคือ LiteLLM ของ BerriAI (CVE-2026-40217) เป็นช่องโหว่แบบ Unprotected Alternate Channel CISA ระบุว่าผู้โจมตีระยะไกลอาจรันโค้ดได้ผ่านการเขียน bytecode ใหม่ที่ URI /guardrails/test_custom_code ผู้ที่ดูแลระบบ LiteLLM จึงควรรู้ว่า endpoint นี้คือจุดที่ต้องจับตา
เวอร์ชันที่ได้รับผลกระทบและเวอร์ชันที่แก้แล้วของแต่ละรายการ ต้องดูจากประกาศของผู้พัฒนาโดยตรง CISA ระบุลิงก์ประกาศของผู้พัฒนาไว้ในรายการ เช่น กระทู้ของ Apache ที่ lists.apache.org/thread/8slf0j9gz35z56t0glt5h0ncwlbn4bdz และประกาศความปลอดภัยของ LiteLLM ที่ github.com/BerriAI/litellm/security/advisories/GHSA-wxxx-gvqv-xp7p ส่วนผู้ดูแล REDCap ควรติดตามคำแนะนำจากผู้พัฒนาโดยตรง
บัญชี KEV คือรายการช่องโหว่ที่ถูกโจมตีจริง
รายการในบัญชี KEV เป็นช่องโหว่ที่ CISA นำมารวมไว้เพราะมีการนำไปโจมตีจริงแล้ว ชื่อบัญชีเองก็บอกอยู่ว่าเป็น Known Exploited Vulnerabilities หรือช่องโหว่ที่รู้แน่ชัดว่าถูกใช้โจมตี
ช่องโหว่ซอฟต์แวร์ถูกเปิดเผยทุกวัน และส่วนใหญ่ยังเป็นเพียงความเสี่ยงที่อาจถูกใช้โจมตีในอนาคต ความต่างนี้ทำให้การเห็นชื่อซอฟต์แวร์ของตัวเองอยู่ในบัญชีเป็นสัญญาณให้ลงมือเร็วกว่าปกติ
CISA ระบุสถานะการใช้ช่องโหว่ในแคมเปญแรนซัมแวร์ของทั้ง 3 รายการว่า Unknown คือยังไม่ทราบ ข้อนี้ไม่ได้แปลว่าปลอดภัย แค่หมายความว่าในบัญชีไม่มีข้อมูลยืนยันเรื่องนี้
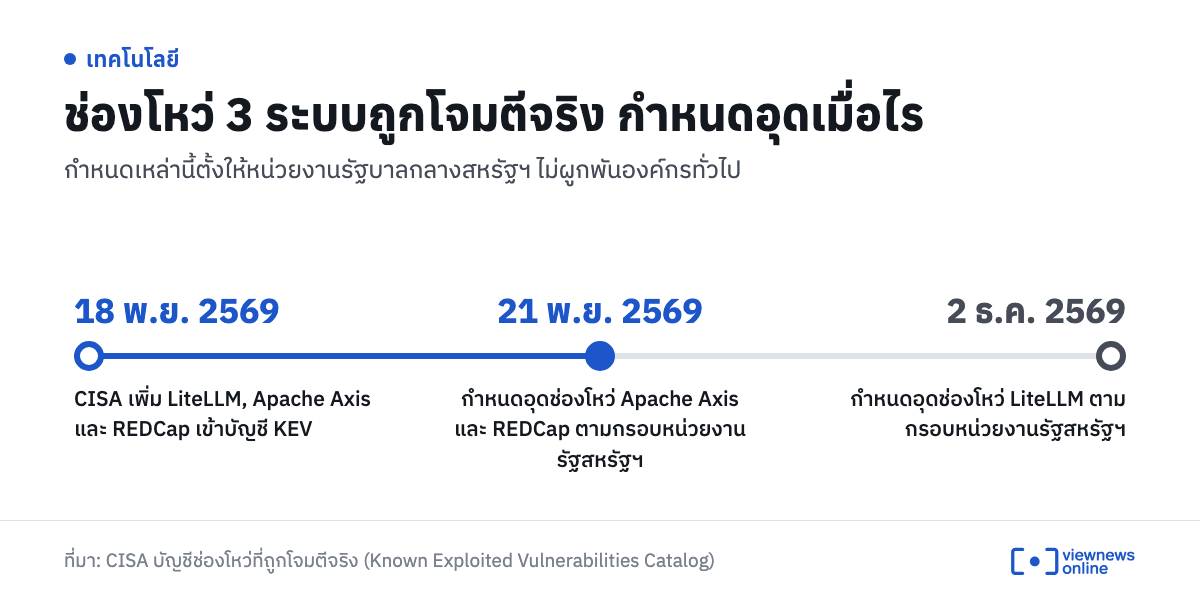
กำหนด 21 พ.ย. และ 2 ธ.ค. เป็นเกณฑ์ของหน่วยงานรัฐสหรัฐฯ
วันที่ในบัญชีเป็นกำหนดที่ CISA ตั้งให้หน่วยงานรัฐบาลกลางสหรัฐฯ ไม่ได้ผูกพันองค์กรทั่วไป Apache Axis และ REDCap กำหนดไว้ที่ 21 พ.ย. 2569 ส่วน LiteLLM กำหนดไว้ที่ 2 ธ.ค. 2569
การดำเนินการที่ CISA กำหนดคือใช้มาตรการลดความเสี่ยงตามคำแนะนำของผู้พัฒนา และให้เจ้าของระบบประเมินว่าทรัพย์สินแต่ละชิ้นเปิดสู่อินเทอร์เน็ตหรือไม่ ถ้าไม่มีวิธีลดความเสี่ยงให้เลิกใช้ผลิตภัณฑ์นั้น CISA อ้างถึงคำสั่ง BOD 26-04 ว่าด้วยการจัดลำดับการอัปเดตความปลอดภัยตามความเสี่ยง และข้อกำหนดการตรวจพิสูจน์ทางนิติวิทยาศาสตร์เบื้องต้น (Forensics Triage Requirements)
องค์กรทั่วไปไม่ได้ผูกพันกับกรอบนี้ แต่ใช้เป็นภาพประกอบได้ว่าเมื่อช่องโหว่ถูกโจมตีจริงแล้ว กรอบของ CISA ให้เวลาหน่วยงานรัฐเพียงไม่กี่วันหลังเพิ่มเข้าบัญชี สำหรับ Axis และ REDCap ที่กำหนดอยู่ใกล้ที่สุด จึงควรขึ้นมาอยู่ต้นคิวงานก่อน
ลำดับตรวจที่ผู้ดูแลระบบควรเริ่มก่อน
ลำดับที่เหมาะคือเริ่มจากรู้ว่ามีอะไรอยู่ แล้วค่อยไล่ตามความเสี่ยง ระบบที่เปิดให้เข้าถึงจากอินเทอร์เน็ตควรได้รับความสำคัญก่อนระบบที่อยู่เฉพาะในเครือข่ายภายใน เพราะ CISA เองก็ระบุให้เจ้าของระบบประเมินการเปิดสู่อินเทอร์เน็ตของแต่ละทรัพย์สิน
- ตรวจรายการซอฟต์แวร์ว่าองค์กรใช้ Apache Axis, REDCap หรือ LiteLLM หรือไม่ รวมถึงระบบที่ทีมอื่นหรือผู้รับจ้างติดตั้งไว้
- ดูว่าแต่ละระบบเปิดสู่อินเทอร์เน็ตหรือไม่ และเรียงลำดับจากระบบที่เปิดออกภายนอกก่อน
- เปิดประกาศของผู้พัฒนา เพื่อดูเวอร์ชันที่ได้รับผลกระทบและวิธีแก้
- อัปเดตหรือใช้มาตรการลดความเสี่ยงตามคำแนะนำของผู้พัฒนา
- ถ้าไม่มีวิธีลดความเสี่ยง ให้ปิดหรือเลิกใช้ระบบนั้นตามที่ CISA ระบุ
ผู้ใช้ Axis ควรมีข้อควรระวังเฉพาะตัว เพราะ CISA ระบุว่าอาจเป็นผลิตภัณฑ์ที่หมดอายุการสนับสนุน ถ้าระบบใช้ Axis รุ่นเก่า การรอแพตช์อาจไม่มีวันมา ให้วางแผนย้ายไปเวอร์ชันที่ยังได้รับการสนับสนุน ส่วนผู้ดูแล REDCap ควรจำไว้ว่าการโจมตีต้องอาศัย survey hash ของแบบสำรวจสาธารณะที่ใช้งานได้ ลิงก์แบบสำรวจที่แชร์ออกไปแล้วจึงเป็นปัจจัยที่ควรนำมาพิจารณาตอนประเมินความเสี่ยง ผู้ดูแล LiteLLM ควรอ่านประกาศของผู้พัฒนาเรื่อง endpoint /guardrails/test_custom_code และตรวจว่าระบบของตนเปิดให้เข้าถึงจากภายนอกหรือไม่
รายการนี้ยังเป็นเช็กลิสต์ที่ใช้ซ้ำได้ เมื่อ CISA เพิ่มรายการใหม่เข้าบัญชี KEV ผู้ดูแลระบบสามารถเปิดหน้าบัญชีของ CISA ค้นชื่อผู้ผลิตหรือผลิตภัณฑ์ที่องค์กรใช้ แล้วดูวันที่เพิ่ม กำหนดอุด และคำแนะนำที่ผูกกับแต่ละหมายเลข CVE ได้ทันที
ที่มา: บัญชีช่องโหว่ที่ถูกโจมตีจริง (Known Exploited Vulnerabilities Catalog) และข้อมูลทางการของ CISA