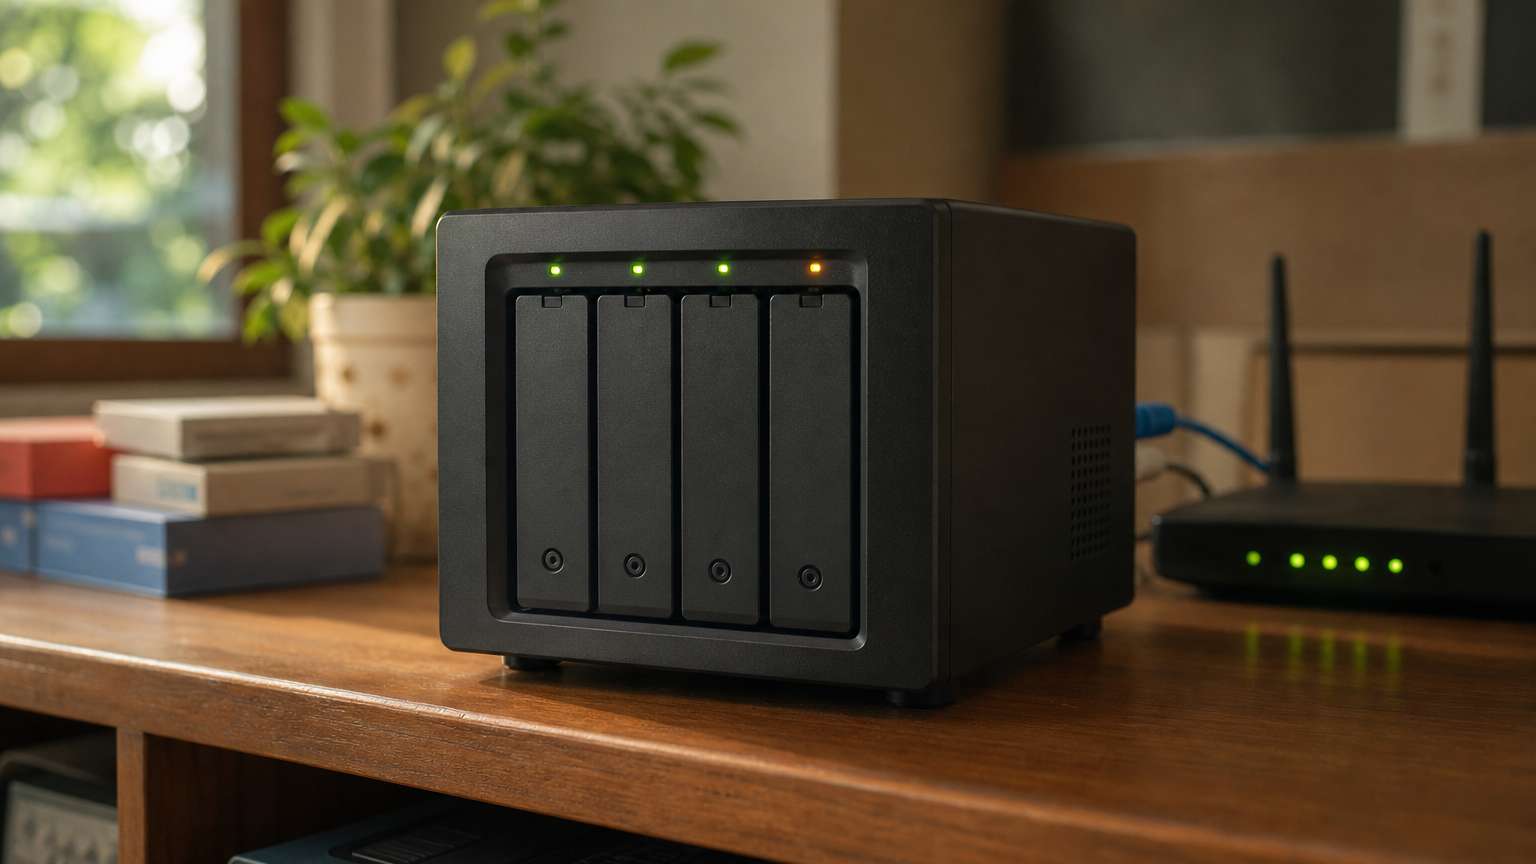
ช่องโหว่ของ Synology DSM ที่สำนักงานความมั่นคงไซเบอร์และโครงสร้างพื้นฐานของสหรัฐฯ (Cybersecurity and Infrastructure Security Agency หรือ CISA) ยืนยันว่าถูกโจมตีจริง ทำให้ผู้ใช้ Synology NAS ที่บ้านและในธุรกิจขนาดเล็กควรเช็กเวอร์ชันระบบแล้วอัปเดตโดยเร็ว CISA เพิ่มช่องโหว่ CVE-2024-10441 ของ Synology DiskStation Manager (DSM) เข้าบัญชีช่องโหว่ที่ถูกใช้โจมตีจริง (Known Exploited Vulnerabilities หรือ KEV) เมื่อ 18 พ.ย. 2569 ช่องโหว่นี้เปิดทางให้ผู้โจมตีจากระยะไกลรันโค้ดบนเครื่องได้ และ Synology ออกแพตช์แก้ไว้ตั้งแต่ปี 2567 แล้ว
CISA กำหนดให้หน่วยงานรัฐบาลกลางสหรัฐฯ อุดช่องโหว่นี้ภายใน 21 พ.ย. 2569 กำหนดนี้ใช้กับหน่วยงานรัฐสหรัฐฯ เท่านั้น ผู้ใช้ทั่วไปไม่ได้ถูกสั่งให้ทำตาม แต่ช่องโหว่ที่ขึ้นบัญชี KEV แปลว่ามีการนำไปโจมตีจริงแล้ว จึงควรรีบอัปเดต
Synology ช่องโหว่ระดับ Critical คะแนน 9.8
ประกาศความปลอดภัย Synology-SA-24:20 ของ Synology จัดช่องโหว่ CVE-2024-10441 เป็นระดับ Critical คะแนน CVSS 9.8 จากเต็ม 10 ช่องโหว่อยู่ใน system plugin daemon ซึ่งเป็นส่วนประกอบหนึ่งของระบบ DSM ชื่อทางเทคนิคคือ improper encoding or escaping of output ผู้โจมตีระยะไกลอาจรันโค้ดได้ผ่านช่องทางที่ประกาศไม่ระบุรายละเอียด
ประกาศระบุว่าโจมตีผ่านเครือข่ายได้ ไม่ต้องล็อกอิน และไม่ต้องให้ผู้ใช้ทำอะไรเลย ประกาศยังระบุว่าไม่มีวิธีบรรเทาอื่น (Mitigation: None) ทางเดียวที่ประกาศให้ไว้คืออัปเดตระบบ
ส่วนเรื่องแรนซัมแวร์ CISA ระบุว่ายังไม่ทราบว่าช่องโหว่นี้เกี่ยวข้องกับแคมเปญแรนซัมแวร์หรือไม่ ต้นทางทั้งสองแห่งไม่ได้บอกรายละเอียดวิธีโจมตี ผู้โจมตี หรือจำนวนเครื่องที่ถูกโจมตี จึงยังไม่มีข้อมูลส่วนนี้
รุ่น DSM ที่แก้แล้วตามประกาศ Synology
ตารางในประกาศ Synology ระบุรุ่นที่แก้แล้วดังนี้ ถ้า NAS ของคุณใช้เวอร์ชันต่ำกว่าที่ระบุในแถวของรุ่นตัวเอง ให้อัปเดต
- DSM 7.2.2 ต้องเป็น 7.2.2-72806-1 ขึ้นไป
- DSM 7.2.1 ต้องเป็น 7.2.1-69057-6 ขึ้นไป
- DSM 7.2 ต้องเป็น 7.2-64570-4 ขึ้นไป
- DSM 7.1 ต้องเป็น 7.1.1-42962-7 ขึ้นไป
- DSM 6.2 ต้องเป็น 6.2.4-25556-8 ขึ้นไป
ตัวช่องโหว่ CVE-2024-10441 กระทบ DSM 7.2, 7.2.1 และ 7.2.2 ก่อนรุ่นที่แก้แล้ว รวมถึง BeeStation OS (BSM) ก่อน 1.1-65374 ส่วน DSM 7.1 และ 6.2 อยู่ในตารางเพราะมีช่องโหว่อื่นในประกาศเดียวกัน โดย 6.2 ถูกจัดเป็นระดับ Moderate การอัปเดตให้ถึงรุ่นตามตารางจึงง่ายที่สุด เพราะอุดได้ทั้งหมดในครั้งเดียว
ประกาศเดียวกันยังแก้ช่องโหว่ระดับ Moderate อีกสองรายการไปพร้อมกัน คือ CVE-2024-50629 (คะแนน 5.3 อ่านไฟล์บางส่วนได้) และ CVE-2024-10445 (คะแนน 4.3 เขียนไฟล์บางส่วนได้) ทั้งสองรายการอุดด้วยการอัปเดตชุดเดียวกัน ผู้ใช้ไม่ต้องทำอะไรเพิ่ม
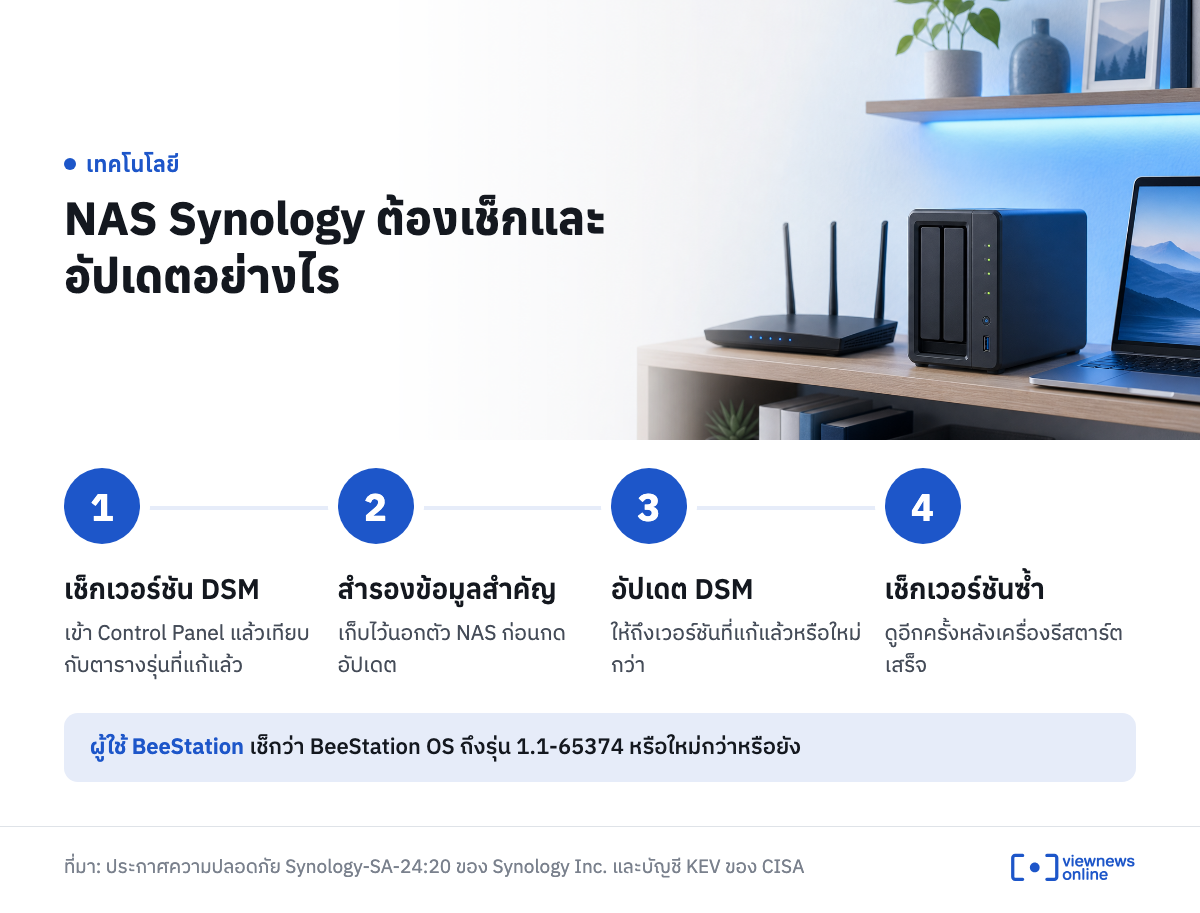
ขั้นตอนเช็กและอัปเดต DSM
เปิดหน้าเว็บจัดการ NAS ของคุณแล้วเข้า Control Panel เพื่อดูเวอร์ชัน DSM ที่ใช้อยู่ จากนั้นเทียบกับตารางด้านบน ถ้าต่ำกว่าให้อัปเดตตามหน้าอัปเดตของระบบ ก่อนกดอัปเดต ควรสำรองข้อมูลสำคัญไว้ก่อน ซึ่งเป็นหลักปฏิบัติทั่วไปทุกครั้งที่อัปเดตระบบ
- จดเวอร์ชัน DSM ที่ใช้อยู่และเทียบกับตารางรุ่นที่แก้แล้ว
- สำรองข้อมูลสำคัญไปไว้นอกตัว NAS
- อัปเดต DSM ให้ถึงเวอร์ชันที่แก้แล้วหรือใหม่กว่า
- เช็กเวอร์ชันซ้ำหลังเครื่องรีสตาร์ตเสร็จ
ผู้ใช้ BeeStation ให้เช็กว่า BeeStation OS ถึงรุ่น 1.1-65374 หรือใหม่กว่าหรือยัง เพราะประกาศระบุว่า BSM ก่อนรุ่นนี้ได้รับผลด้วย
NAS ที่เปิดออกอินเทอร์เน็ตควรลดความเสี่ยงอย่างไร
ช่องโหว่นี้โจมตีผ่านเครือข่ายได้ จึงควรทบทวนว่า NAS ของคุณเข้าถึงได้จากอินเทอร์เน็ตหรือไม่ ประกาศและ CISA ไม่ได้ระบุว่าช่องทางโจมตีคืออะไร ดังนั้นต่อไปนี้เป็นคำแนะนำลดความเสี่ยงทั่วไป ไม่ได้หมายความว่าฟีเจอร์ใดเป็นช่องทางโจมตีที่ยืนยันแล้ว
ถ้าคุณเปิดฟีเจอร์เข้าถึงจากภายนอก เช่น QuickConnect หรือตั้ง port forwarding ที่เราเตอร์ชี้มาที่ NAS ให้ถามตัวเองว่ายังจำเป็นต้องใช้อยู่หรือไม่ ถ้าไม่จำเป็นก็ปิดไว้ก่อนจนกว่าจะอัปเดตเสร็จ แล้วเปิดเฉพาะที่ต้องใช้จริงหลังอัปเดต
ถ้า NAS เคยเปิดออกอินเทอร์เน็ตมาก่อนในช่วงที่ยังใช้เวอร์ชันเก่า ควรดูด้วยว่ามีไฟล์ ผู้ใช้ หรืองานตั้งเวลาที่คุณไม่ได้สร้างเองหรือไม่ และเปลี่ยนรหัสผ่านบัญชีผู้ดูแลหลังอัปเดต เพราะช่องโหว่นี้ถูกยืนยันแล้วว่ามีการโจมตีจริง แต่ต้นทางไม่ได้บอกว่าเครื่องใดถูกโจมตีบ้าง
ทำไมแพตช์ปี 2567 เพิ่งถูกจับตา
Synology เผยแพร่ประกาศ Synology-SA-24:20 ครั้งแรกเมื่อ 5 พ.ย. 2567 และอัปเดตล่าสุดเมื่อ 28 มี.ค. 2568 ปัจจุบันมีสถานะ Resolved ช่องโหว่นี้ถูกรายงานในงานแข่ง Pwn2Own 2024 ตามชื่อประกาศ แปลว่าแพตช์เปิดให้ใช้มานานกว่าหนึ่งปีแล้ว
สิ่งที่เปลี่ยนไปคือสถานะของช่องโหว่ เมื่อ CISA เพิ่มเข้าบัญชี KEV แสดงว่ามีหลักฐานการใช้โจมตีจริง เครื่องที่ยังไม่ได้อัปเดตจึงมีความเสี่ยงมากขึ้นกว่าตอนที่ประกาศออกใหม่ๆ ไม่ว่าอยู่ที่ไหน ความเสี่ยงขึ้นกับว่า NAS ของคุณยังใช้เวอร์ชันเก่าอยู่หรือไม่ ไม่ได้ขึ้นกับกำหนดของหน่วยงานรัฐสหรัฐฯ
ต้นทางไม่ได้ระบุจำนวนผู้ใช้หรือเครื่องที่ได้รับผลในประเทศ
ที่มา: บัญชี Known Exploited Vulnerabilities Catalog ของ CISA และประกาศความปลอดภัย Synology-SA-24:20 ของ Synology Inc.