การติดตั้ง WordPress อย่างปลอดภัยเริ่มจากการไม่ปล่อยค่าเริ่มต้นไว้ ได้แก่ ไม่ใช้ชื่อผู้ใช้ admin เปลี่ยนคำนำหน้าตารางฐานข้อมูลจาก wp_ ตั้งสิทธิ์โฟลเดอร์เป็น 755 และไฟล์เป็น 644 เปิดใช้ HTTPS และมีสำเนาข้อมูลสำรองไว้ก่อนเว็บขึ้นจริง ทั้งหมดนี้ทำได้ตั้งแต่ก่อนเว็บขึ้นจริง
WordPress เป็นซอฟต์แวร์โอเพนซอร์สที่ใช้ใบอนุญาต GPL เวอร์ชัน 2 ขึ้นไป และเป็นแพลตฟอร์มที่เว็บไซต์หลายล้านแห่งทั่วโลกเลือกใช้ ตามที่ WordPress.org ระบุ คู่มือผู้ดูแลระบบของ WordPress.org บอกว่าการติดตั้งใช้เวลาไม่ถึง 5 นาทีในกรณีส่วนใหญ่ แต่ความง่ายนี้ทำให้หลายคนกดติดตั้งไปเรื่อยๆ แล้วทิ้งค่าเริ่มต้นไว้ ซึ่งเป็นค่าที่คนโจมตีเดาได้ก่อน
ติดตั้ง WordPress ผ่านตัวช่วยของโฮสต์ หรือทำเองทีละขั้น
โฮสต์จำนวนมากมีตัวติดตั้ง WordPress อัตโนมัติ และบางแห่งสร้างฐานข้อมูลกับผู้ใช้ฐานข้อมูลให้เสร็จแล้ว วิธีนี้สะดวกและเร็ว แต่หลังติดตั้งควรเข้าไปตรวจว่าชื่อผู้ใช้ผู้ดูแลระบบ และคำนำหน้าตารางฐานข้อมูลยังเป็นค่าที่ตัวติดตั้งตั้งไว้หรือไม่ ถ้าใช่ ให้เปลี่ยนตามหัวข้อถัดไป
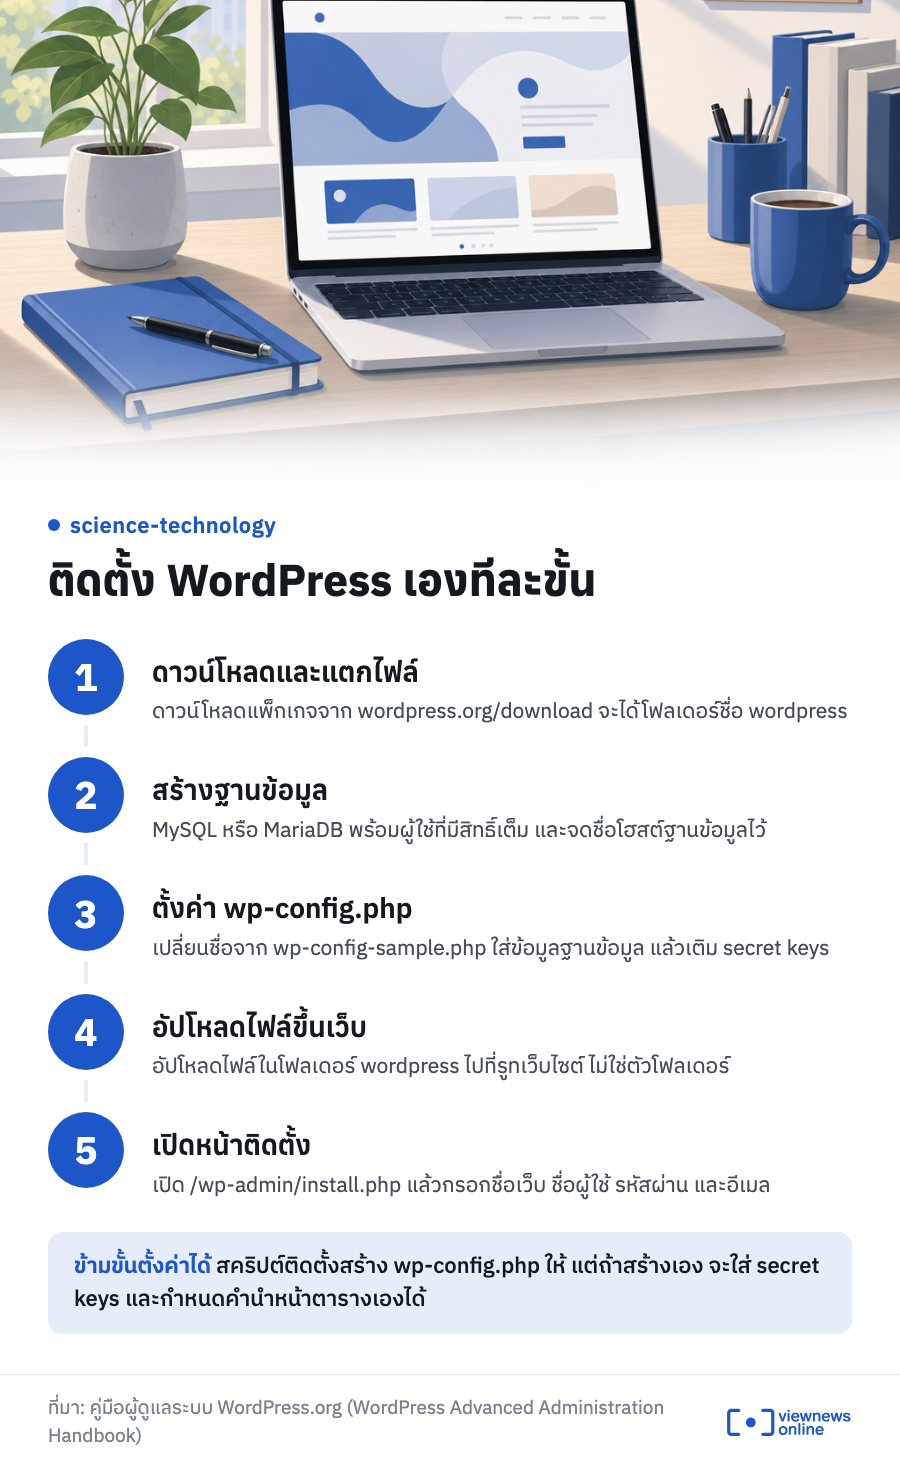
ส่วนการติดตั้งเอง ผู้ดูแลเว็บเป็นคนกำหนดค่าทุกจุด ขั้นตอนตามคู่มือของ WordPress.org มีดังนี้
- ดาวน์โหลดแพ็กเกจจาก wordpress.org/download แล้วแตกไฟล์ จะได้โฟลเดอร์ชื่อ wordpress
- สร้างฐานข้อมูล MySQL หรือ MariaDB พร้อมผู้ใช้ที่มีสิทธิ์เต็มบนฐานข้อมูลนั้น และจดชื่อโฮสต์ฐานข้อมูลไว้ ซึ่งมักเป็น localhost
- เปลี่ยนชื่อ wp-config-sample.php เป็น wp-config.php ใส่ชื่อฐานข้อมูล ชื่อผู้ใช้ รหัสผ่าน และโฮสต์ แล้วเติม secret keys ในส่วน salts
- อัปโหลดไฟล์ในโฟลเดอร์ wordpress (ไม่ใช่ตัวโฟลเดอร์) ขึ้นไปที่รูทของเว็บไซต์ ผ่าน FTP หรือเครื่องมือของโฮสต์
- เปิด /wp-admin/install.php ในเบราว์เซอร์ แล้วกรอกชื่อเว็บ ชื่อผู้ใช้ รหัสผ่าน และอีเมล
คู่มือระบุว่าขั้นตอนตั้งค่า wp-config.php ข้ามได้ เพราะสคริปต์ติดตั้งจะสร้างไฟล์ให้ แต่ถ้าสร้างเอง จะได้ใส่ secret keys และกำหนดคำนำหน้าตารางเองตั้งแต่ต้น ถ้าเชื่อมต่อฐานข้อมูลไม่ได้ ให้กลับไปตรวจข้อมูลใน wp-config.php และสิทธิ์ของผู้ใช้ฐานข้อมูล
ค่าที่ควรเปลี่ยนหลังติดตั้ง WordPress วันแรก
เรื่องแรกคือชื่อผู้ใช้ คู่มือการเสริมความปลอดภัยของ WordPress.org แนะนำให้เลี่ยงชื่อที่เดาง่าย เช่น admin หรือ webmaster ถ้าเว็บที่ติดตั้งไปแล้วยังใช้ชื่อ admin อยู่ คู่มือมีตัวอย่างคำสั่ง SQL สำหรับเปลี่ยนชื่อบัญชี แต่ควรสำรองฐานข้อมูลก่อนแก้ ส่วนรหัสผ่าน คู่มือแนะนำให้ตั้งรหัสผ่านที่แข็งแรง ผสมตัวอักษรหลายแบบ ไม่ใช้คำที่พบในพจนานุกรม ไม่สั้นเกินไป และใช้ตัวสร้างรหัสผ่านช่วย
เรื่องที่สองคือคำนำหน้าตารางฐานข้อมูล ค่าเริ่มต้นคือ wp_ และคู่มือระบุว่าการโจมตีแบบ SQL injection ที่เคยเผยแพร่หลายแบบอาศัยคำนำหน้านี้ การเปลี่ยนจึงช่วยสกัดได้อย่างน้อยบางส่วน ค่านี้ตั้งในตัวแปร $table_prefix ของ wp-config.php โดยใช้ได้เฉพาะตัวเลข ตัวอักษร และเครื่องหมายขีดล่าง เช่น example123_
เรื่องที่สามคือสิทธิ์ไฟล์ คู่มือแนะนำให้ตั้งโฟลเดอร์เป็น 755 และไฟล์เป็น 644 โฟลเดอร์ wp-admin, wp-includes และ wp-content/plugins ควรให้เขียนได้เฉพาะบัญชีผู้ใช้ของเรา ส่วน wp-content ออกแบบมาให้ทั้งเราและเว็บเซิร์ฟเวอร์เขียนได้ สำหรับไฟล์ wp-config.php คู่มือบอกว่าควรให้อ่านได้เฉพาะเจ้าของ และเว็บเซิร์ฟเวอร์ ซึ่งโดยทั่วไปหมายถึงสิทธิ์ 400 หรือ 440
เรื่องที่สี่คือการย้าย wp-config.php ไปไว้ในโฟลเดอร์เหนือโฟลเดอร์ติดตั้ง WordPress ซึ่งทำได้ตามคู่มือ แต่คู่มือก็บอกด้วยว่ามีคนมองว่าประโยชน์ด้านความปลอดภัยน้อยมาก และถ้าทำไม่รอบคอบอาจเปิดช่องโหว่ใหม่ ทางเลือกอีกทางบนเซิร์ฟเวอร์ Apache คือใส่กฎใน .htaccess เพื่อปฏิเสธการเข้าถึงไฟล์ wp-config.php โดยตรง นอกจากนี้ยังตั้ง DISALLOW_FILE_EDIT เป็น true ใน wp-config.php เพื่อปิดการแก้ไขธีมและปลั๊กอินจากหน้าแอดมินได้ แต่คู่มือเตือนว่าไม่ได้ป้องกันการอัปโหลดไฟล์อันตรายขึ้นเว็บ
HTTPS และการยืนยันตัวตนสองชั้น
คู่มือของ WordPress.org แนะนำอย่างยิ่งให้ใช้ HTTPS เพื่อปกป้องทั้งการล็อกอินและผู้เข้าชมเว็บ เมื่อติดตั้งใบรับรอง TLS/SSL บนเว็บเซิร์ฟเวอร์แล้ว WordPress ใช้งานผ่าน HTTPS ได้ทันที เบราว์เซอร์จะแสดงเว็บที่ไม่ใช้ HTTPS ว่าไม่ปลอดภัย และคู่มือระบุว่าบางเสิร์ชเอนจินลดอันดับเว็บที่ไม่มี HTTPS
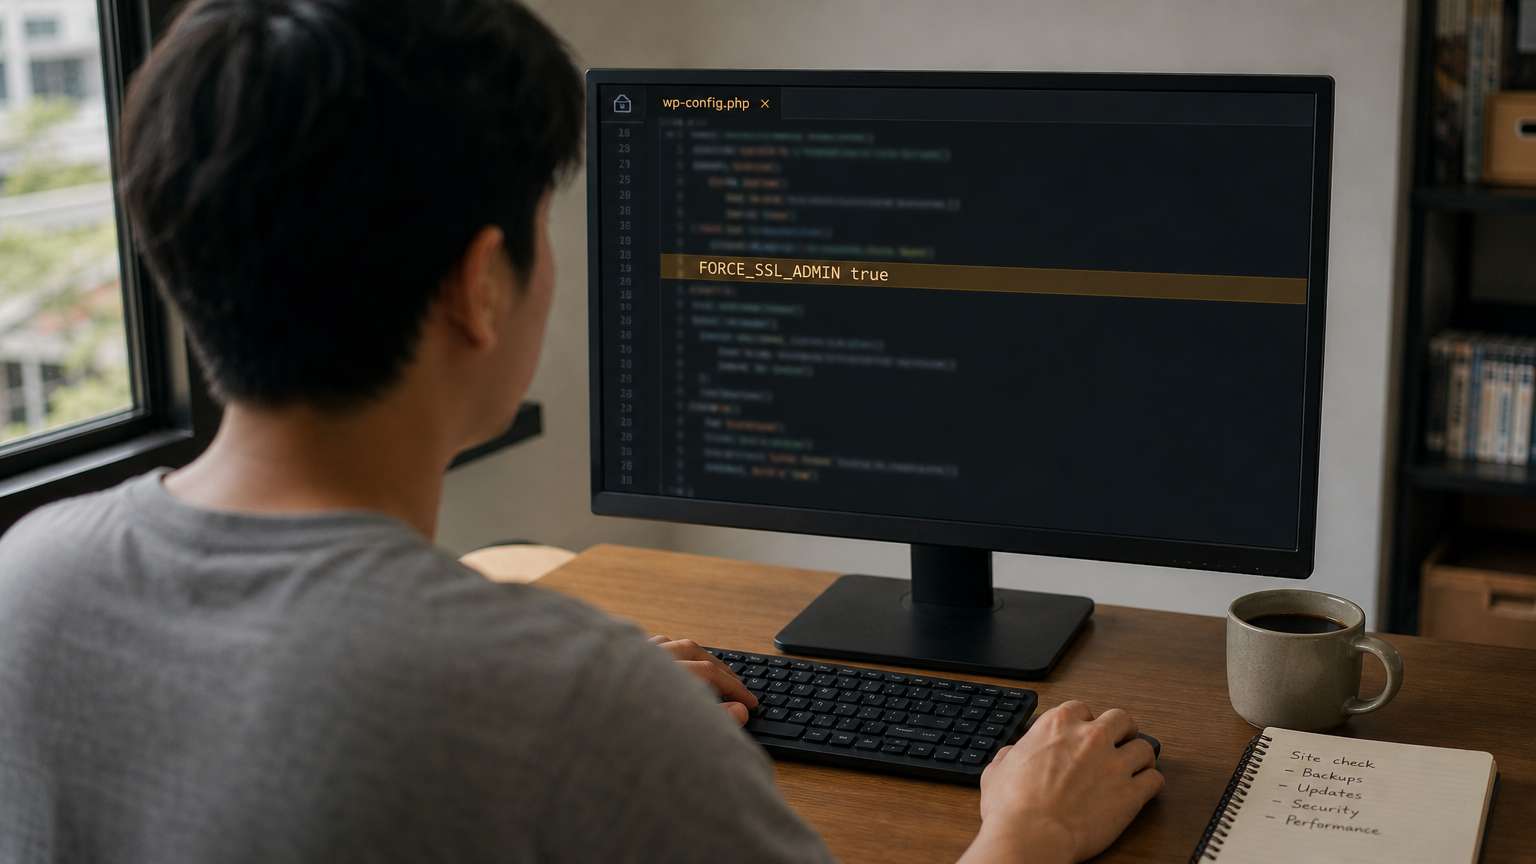
เพื่อบังคับให้การล็อกอินและการใช้งานหน้าแอดมินผ่าน SSL ทั้งหมด ให้ตั้งค่า FORCE_SSL_ADMIN เป็น true ในไฟล์ wp-config.php โดยต้องตั้ง SSL บนเซิร์ฟเวอร์ให้เรียบร้อยก่อน ถ้าเว็บอยู่หลัง reverse proxy ที่ทำหน้าที่ SSL แทน การตั้งค่านี้อาจทำให้เกิดการรีไดเรกต์วนไม่จบ ต้องให้ proxy ส่งส่วนหัว X-Forwarded-Proto และตั้งค่าตามที่คู่มือแนะนำ
อีกชั้นที่คู่มือแนะนำคือการยืนยันตัวตนสองขั้นตอน (two-step authentication) สำหรับบัญชีผู้ดูแลระบบ เพื่อให้แม้รหัสผ่านรั่ว ก็ยังต้องผ่านด่านที่สอง
สำรองข้อมูลให้ครบสองส่วน
คู่มือสำรองข้อมูลของ WordPress.org ระบุว่าการสำรองมีสองส่วน คือฐานข้อมูล ซึ่งเก็บโพสต์ ความคิดเห็น และลิงก์ กับไฟล์ ซึ่งรวมตัว WordPress ธีม ปลั๊กอิน ไฟล์อัปโหลด รวมถึง wp-config.php และ .htaccess ต้องมีครบทั้งสองส่วนจึงกู้เว็บคืนได้เต็มรูปแบบ
เว็บที่อัปเดตไม่บ่อยอาจสำรองสัปดาห์ละครั้ง ส่วนเว็บที่มีการใช้งานสูงควรสำรองทุกวัน และคู่มือแนะนำให้เก็บสำเนาล่าสุดอย่างน้อย 3 ถึง 5 ชุด เก็บไว้หลายที่ เช่น เซิร์ฟเวอร์โฮสต์ คลาวด์ และเครื่องของเราเอง และต้องสำรองทุกครั้งก่อนอัปเกรดหรือย้ายเว็บ
ส่วนเรื่องภาพรวมทั้งเว็บ คู่มือการเสริมความปลอดภัยของ WordPress.org แนะนำให้เก็บ snapshot ของทั้งเว็บเป็นระยะ เพื่อให้มีสำเนาก่อนถูกเจาะ เผื่อกรณีที่ถูกบุกรุกโดยไม่รู้ตัว
สิ่งที่ไม่ควรทำ
คู่มือการเสริมความปลอดภัยของ WordPress.org ระบุชัดว่าไม่ควรหาปลั๊กอินหรือธีมจากแหล่งที่ไม่น่าเชื่อถือ ให้ใช้คลังของ WordPress.org หรือบริษัทที่เป็นที่รู้จัก ปลั๊กอินและธีมที่ใช้อยู่ต้องอัปเดตอยู่เสมอ และควรลบตัวที่ไม่ได้ใช้ออก
ปลั๊กอินและธีมที่ไม่ได้ใช้ก็ยังเป็นโค้ดบนเซิร์ฟเวอร์ที่ต้องดูแลต่อ การลบทิ้งจึงลดภาระการอัปเดตลงด้วย
ที่มา: คู่มือผู้ดูแลระบบ WordPress.org (WordPress Advanced Administration Handbook) หมวดการเสริมความปลอดภัย (Hardening WordPress) HTTPS สำหรับ WordPress การสำรองข้อมูล วิธีติดตั้ง และการตั้งค่า wp-config.php และหน้าเกี่ยวกับ WordPress.org