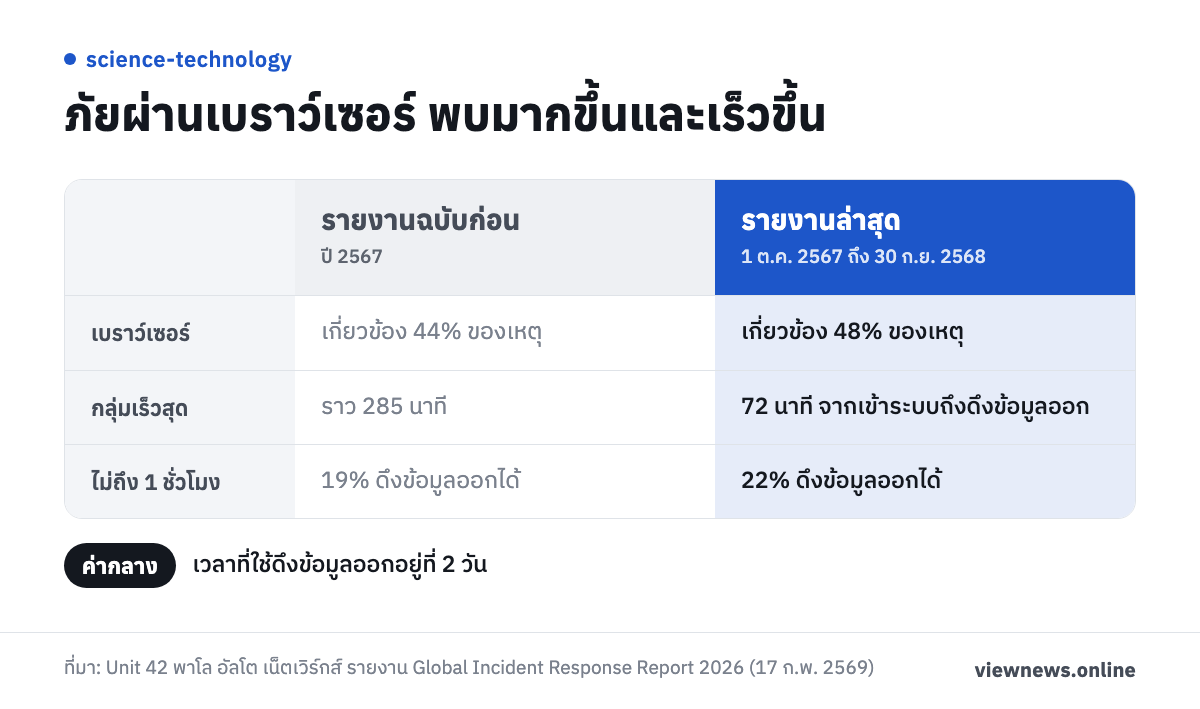
ภัยไซเบอร์ที่เริ่มจากเว็บเบราว์เซอร์ยังเป็นปัญหาใหญ่ขององค์กร เพราะกิจกรรมบนเบราว์เซอร์เกี่ยวข้องกับ 48% ของเหตุที่ ยูนิต 42 (Unit 42) หน่วยวิจัยภัยคุกคามของพาโล อัลโต เน็ตเวิร์กส์ (Palo Alto Networks) เข้าไปสอบสวนในรอบปีล่าสุด เพิ่มจาก 44% ในปี 2567 Unit 42 เผยตัวเลขนี้ในรายงานที่เผยแพร่เมื่อวันที่ 17 ก.พ. 2569 จากเหตุไซเบอร์รายใหญ่กว่า 750 กรณีในองค์กรกว่า 50 ประเทศ
ผู้โจมตียังทำงานเร็วขึ้นมาก กลุ่มที่เร็วที่สุดใช้เวลาเพียง 72 นาทีจากการเข้าระบบครั้งแรกจนถึงการดึงข้อมูลออก และเป้าหมายของการโจมตีขยับจากการล็อกไฟล์เรียกค่าไถ่ ไปสู่การทำให้การดำเนินงานของธุรกิจสะดุด
ภัยไซเบอร์ผ่านเว็บเบราว์เซอร์เกี่ยวข้องกับเหตุเกือบครึ่ง
ตัวเลข 48% มาจากรายงาน Global Incident Response Report ของ Unit 42 ซึ่งครอบคลุมเหตุที่ทีมตอบสนองเหตุฉุกเฉินเข้าไปจัดการระหว่าง 1 ต.ค. 2567 ถึง 30 ก.ย. 2568 สัดส่วนของเบราว์เซอร์จึงเพิ่มขึ้นต่อเนื่องจาก 44% ที่พบในรายงานฉบับก่อนหน้า
เบราว์เซอร์เป็นทางผ่านของภัยหลายแบบ ทั้งการฟิชชิง การใช้ลิงก์เปลี่ยนเส้นทาง (URL redirect) ในทางที่ผิด และการดาวน์โหลดมัลแวร์ ผู้โจมตีอาศัยช่วงที่พนักงานเปิดเว็บ ขณะที่ระบบขององค์กรไม่ได้ตรวจจับหรือบล็อกอย่างเพียงพอ
Unit 42 ระบุว่าเมื่อผู้ใช้โต้ตอบกับลิงก์ โดเมน หรือไฟล์อันตราย และมาตรการป้องกันไม่พอ องค์กรก็ถูกเจาะระบบได้ จึงแนะนำให้เพิ่มทัศนวิสัยและติดตั้งมาตรการควบคุมระดับเบราว์เซอร์ เพื่อตรวจจับ บล็อก และตอบสนองก่อนที่ภัยจะลามไปทั้งระบบ
ผู้โจมตีเร็วขึ้นและใช้หลายช่องทางพร้อมกัน
หนึ่งในสี่ของเหตุทั้งหมดอยู่ในกลุ่มที่เร็วที่สุด โดยใช้เวลาเพียง 72 นาทีจากเข้าระบบถึงดึงข้อมูลออก เทียบกับราว 285 นาทีในรายงานฉบับก่อน สัดส่วนเหตุที่ดึงข้อมูลออกได้ภายในไม่ถึง 1 ชั่วโมงเพิ่มจาก 19% เป็น 22% ส่วนค่ากลางของเวลาที่ใช้ดึงข้อมูลออกอยู่ที่ 2 วัน ถ้าระบบตรวจจับช้าไปเพียงไม่กี่ชั่วโมง ข้อมูลอาจออกจากองค์กรไปแล้ว
การโจมตีส่วนใหญ่ไม่ได้มาทางเดียว 87% ของเหตุมีกิจกรรมครอบคลุมตั้งแต่สองช่องทางโจมตีขึ้นไป 67% ครอบคลุมสามช่องทางขึ้นไป และ 43% ครอบคลุมสี่ช่องทางขึ้นไป การรักษาความปลอดภัยทีละจุดจึงไม่พอ เพราะผู้โจมตีย้ายไปมาระหว่างระบบได้
ช่องทางที่พบบ่อยที่สุดคือระบบยืนยันตัวตน (identity) ราว 89% ตามด้วยอุปกรณ์ปลายทาง 61% เครือข่าย 50% และปัจจัยด้านมนุษย์ 45% ตัวเลขเหล่านี้รวมกันเกิน 100% เพราะเหตุหนึ่งครั้งผ่านได้หลายช่องทาง
จุดเริ่มต้นของการเจาะระบบก็ยังเป็นช่องทางที่คุ้นเคย ฟิชชิงและการใช้ช่องโหว่ซอฟต์แวร์มีสัดส่วนเท่ากันที่ 22% ของจุดเข้าระบบครั้งแรก
เป้าหมายขยับสู่การทำให้ธุรกิจสะดุด และบุคคลภายในเป็นอีกช่องทาง
ในรายงานฉบับก่อนหน้า (Global Incident Response Report 2025) Unit 42 พบว่า 86% ของเหตุปี 2567 เกี่ยวข้องกับการหยุดชะงักของธุรกิจ ทั้งระบบหยุดทำงาน ชื่อเสียงเสียหาย หรือทั้งสองอย่าง กลุ่มผู้โจมตีที่หวังเงินเริ่มเน้นการทำลายระบบและบังคับให้ธุรกิจหยุดนานๆ เพื่อเพิ่มแรงกดดันให้จ่ายเงิน
ฉบับล่าสุดสะท้อนทิศทางเดียวกัน การเรียกค่าไถ่ด้วยการเข้ารหัสไฟล์พบใน 78% ของเหตุกรรโชกทรัพย์ ลดลงจากราว 90% หรือสูงกว่าในปี 2564 ถึง 2567 ส่วนการขโมยข้อมูลพบ 57% และการคุกคามเหยื่อพบ 10% เหยื่อราว 41% กู้ระบบจากข้อมูลสำรองได้โดยไม่ต้องจ่ายเงิน แต่ในเหตุกรรโชกทรัพย์ 26% ผู้โจมตีทำลายหรือกระทบข้อมูลสำรองด้วย นอกจากนี้ 23% ของเหตุมีการใช้แอปพลิเคชันซอฟต์แวร์บริการ (SaaS) ของบุคคลที่สามเป็นทางเข้า
อีกประเด็นคือบุคคลภายในองค์กร รายงานฉบับก่อนหน้าพบว่าราว 5% ของเหตุปี 2567 เกี่ยวข้องกับภัยจากบุคคลภายใน และเหตุที่โยงกับเกาหลีเหนือเพิ่มเป็น 3 เท่าจากปีก่อน ผู้ปฏิบัติการเข้าไปทำงานในตำแหน่งด้านเทคนิคด้วยตัวตนที่ขโมยหรือสร้างขึ้น โดยมักเล็งตำแหน่งแบบสัญญาจ้าง กลุ่มเป้าหมายขยายจากบริษัทเทคโนโลยีไปยังบริการทางการเงิน สื่อ ค้าปลีก โลจิสติกส์ โทรคมนาคม บริการไอที และผู้รับเหมาด้านกลาโหมของรัฐ มีการใช้อุปกรณ์ KVM-over-IP และฟีเจอร์อุโมงค์ของ Visual Studio Code เพื่อรักษาการเข้าถึงโดยตรวจจับยาก
ในปีล่าสุด Unit 42 ตรวจพบและขับไล่กิจกรรมที่เกี่ยวข้องกับแคมเปญ Wagemole ออกจากองค์กรมากกว่า 20 แห่ง และกำจัดการติดมัลแวร์จากแคมเปญ Contagious Interview ออกจากเครือข่ายองค์กรมากกว่า 10 แห่ง
ส่วนเรื่อง AI ผู้โจมตียังอยู่ในช่วงเริ่มใช้ แต่ใช้มากขึ้นในการสำรวจเป้าหมาย หลอกลวง เขียนสคริปต์ และกรรโชกทรัพย์ ในการจำลองของ Unit 42 การโจมตีที่ใช้ AI ช่วยทำให้เวลาดึงข้อมูลออกลดลงเหลือ 25 นาที จากค่ากลางราว 2 วัน ตัวเลขนี้เป็นผลจากห้องทดลอง ไม่ใช่สถิติจากเหตุจริง
Unit 42 แนะองค์กรลดช่องโหว่อย่างไร
ข้อเสนอแนะของ Unit 42 แบ่งเป็นสามด้าน ซึ่งองค์กรใช้ไล่ตรวจได้ทีละข้อ
- ลดจุดเสี่ยง โดยดูแลระบบแอปพลิเคชันทั้งหมด รวมถึงการเชื่อมต่อกับบุคคลที่สามและ SaaS
- ลดพื้นที่ที่ได้รับผลกระทบ โดยเข้มงวดการจัดการตัวตนและสิทธิ์เข้าถึง และตัดความไว้วางใจที่ไม่จำเป็น
- เพิ่มความเร็วในการตอบสนอง โดยมองเห็นข้ามสภาพแวดล้อม และใช้ AI ช่วยตรวจจับและจัดลำดับความสำคัญของภัยคุกคาม
ในกว่า 90% ของเหตุที่สอบสวน การตั้งค่าที่ผิดพลาดหรือช่องว่างด้านความคุ้มครองเป็นเหตุให้การโจมตีสำเร็จ และหลายองค์กรใช้ผลิตภัณฑ์ความปลอดภัย 50 รายการขึ้นไป รายงานฉบับก่อนหน้ายังเรียกร้องให้องค์กรเร่งเดินหน้าสู่แนวคิด Zero Trust (ลดความไว้วางใจโดยปริยายในระบบ) รักษาความปลอดภัยแอปพลิเคชันและระบบคลาวด์ และเพิ่มการมองเห็นพร้อมระบบตรวจจับอัตโนมัติ
ที่มา: รายงาน Global Incident Response Report 2026 และบล็อกประกอบรายงานของ Unit 42 พาโล อัลโต เน็ตเวิร์กส์ (17 ก.พ. 2569) และรายงาน Global Incident Response Report 2025 ของ Unit 42