การตั้งรหัสผ่านให้ปลอดภัยตามแนวทางล่าสุดของสถาบันมาตรฐานและเทคโนโลยีแห่งชาติสหรัฐฯ (National Institute of Standards and Technology หรือ NIST) คือเน้นความยาว ไม่ใช้รหัสที่เคยรั่วไหลหรือเดาง่าย และเปิดการยืนยันตัวตนสองขั้นตอน (2FA) เพิ่มอีกชั้น NIST ออกแนวทางฉบับ SP 800-63-4 แทนฉบับเดิม SP 800-63-3 ตั้งแต่ 1 ส.ค. 2568 คำแนะนำเรื่องรหัสผ่านที่เคยแพร่หลายหลายข้อจึงเปลี่ยนไป
แนวทางของ NIST เขียนขึ้นสำหรับระบบของหน่วยงานรัฐบาลกลางสหรัฐฯ แต่องค์กรอื่นนำไปใช้โดยสมัครใจได้ ผู้ใช้ทั่วไปจึงใช้เป็นเกณฑ์เทียบได้ว่าบริการที่เราใช้อยู่ควรปฏิบัติกับรหัสผ่านของเราอย่างไร และเราควรตั้งรหัสแบบไหน
ตั้งรหัสผ่านให้ปลอดภัยด้วยความยาวมากกว่าความซับซ้อน
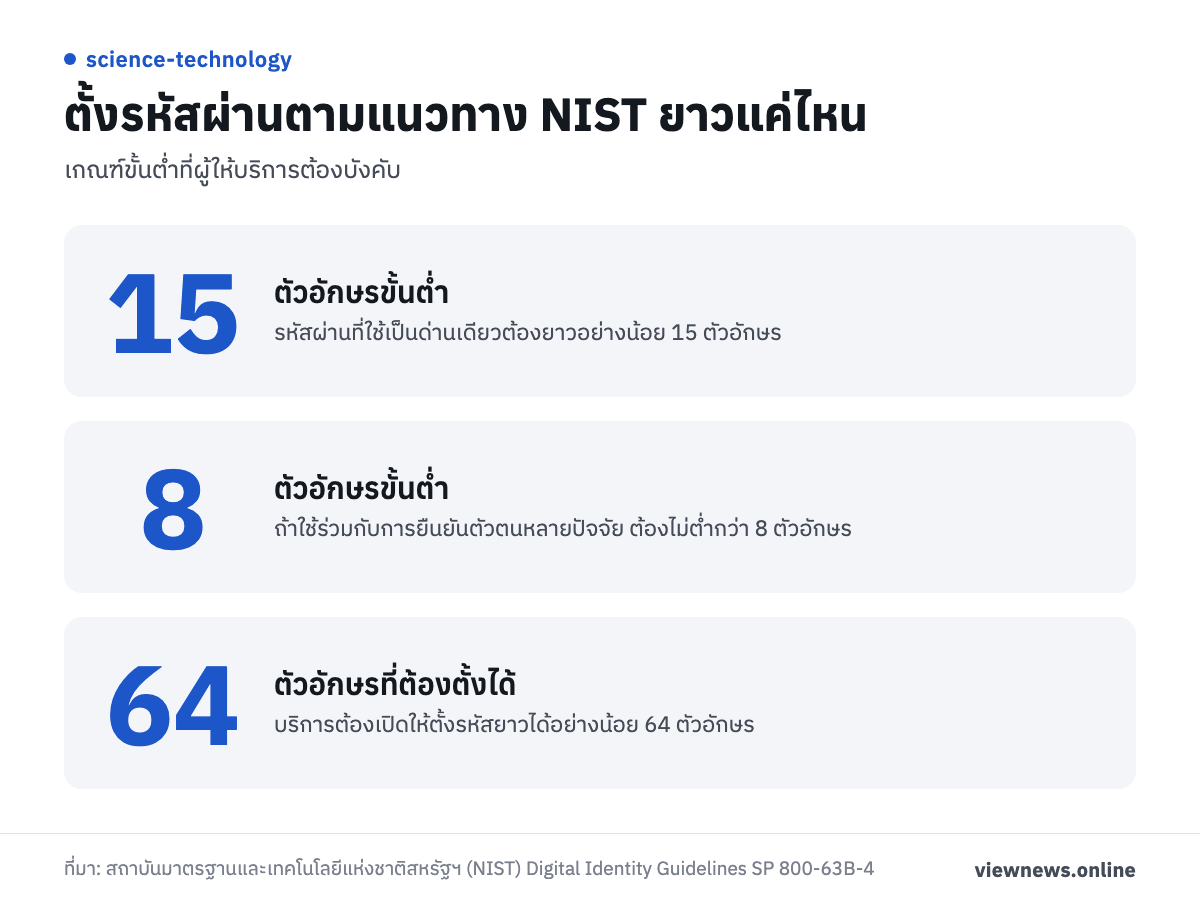
NIST กำหนดว่ารหัสผ่านที่ใช้เป็นด่านเดียวต้องยาวอย่างน้อย 15 ตัวอักษร ส่วนรหัสผ่านที่ใช้ร่วมกับการยืนยันตัวตนหลายปัจจัย อนุญาตให้สั้นกว่านั้นได้ แต่ต้องไม่ต่ำกว่า 8 ตัวอักษร ตัวเลขนี้เป็นเกณฑ์ขั้นต่ำที่ผู้ให้บริการต้องบังคับ และบริการต้องเปิดให้ตั้งรหัสยาวได้อย่างน้อย 64 ตัวอักษร
จุดที่เปลี่ยนไปจากคำแนะนำเดิมคือเรื่องการผสมตัวอักษร NIST ระบุว่าบริการต้องไม่บังคับกฎการประกอบรหัส เช่น ต้องมีตัวพิมพ์ใหญ่ ตัวเลข หรือสัญลักษณ์ครบทุกแบบ และต้องไม่บังคับให้ผู้ใช้เปลี่ยนรหัสผ่านตามรอบเวลา ให้เปลี่ยนก็ต่อเมื่อมีหลักฐานว่ารหัสถูกล้วงไปแล้วเท่านั้น
ส่วนสิ่งที่ควรเลี่ยงคือรหัสที่อยู่ในรายการรหัสที่ถูกใช้บ่อยหรือเคยรั่วไหล NIST กำหนดให้ผู้ให้บริการ (verifier) เทียบรหัสที่ผู้ใช้ตั้งใหม่ทั้งชุดกับรายการรหัสที่รั่วไหลหรือใช้บ่อย คำในพจนานุกรม และคำเฉพาะบริบท เช่น ชื่อบริการหรือชื่อผู้ใช้ ถ้าตรงกับรายการเหล่านี้ ระบบต้องให้ผู้ใช้ตั้งใหม่ รหัสสั้น คำทั่วไป หรือรหัสเดิมที่เคยรั่วไปแล้ว จึงไม่ควรใช้ต่อ แม้จะดูซับซ้อนก็ตาม
แนวทางเดียวกันยังห้ามให้ผู้ใช้ตอบคำถามความจำตอนตั้งรหัสผ่าน และห้ามใช้คำใบ้รหัสผ่านที่คนนอกมองเห็นได้
รหัสยาวหลายบัญชีจำเองยาก NIST จึงกำหนดว่าบริการต้องอนุญาตให้ใช้โปรแกรมจัดการรหัสผ่าน (password manager) และฟังก์ชันกรอกอัตโนมัติ และควรอนุญาตให้วางรหัสผ่านลงในช่องกรอกได้ด้วย ผู้ใช้จึงตั้งรหัสยาวและไม่ซ้ำกันในแต่ละบริการได้โดยไม่ต้องจำทั้งหมดเอง
เปิด 2FA แล้วเลือกวิธียืนยันให้เหมาะ
2FA คือการยืนยันตัวตนอีกขั้นหลังกรอกรหัสผ่าน ถ้ามีคนรู้รหัสของเรา แต่ไม่มีอุปกรณ์หรือรหัสขั้นที่สอง ก็เข้าบัญชีไม่ได้ วิธีที่ Google รองรับมีหลายแบบ ได้แก่ กุญแจพาสคีย์ (passkey) ที่ใช้ลายนิ้วมือ สแกนใบหน้า หรือรหัสปลดล็อกหน้าจอ กุญแจความปลอดภัยแบบฮาร์ดแวร์ การแจ้งเตือนบนโทรศัพท์ที่ล็อกอินไว้ แอปสร้างรหัส เช่น Google Authenticator รหัสทางข้อความหรือเสียง และรหัสสำรอง
ความแข็งแรงของแต่ละวิธีต่างกัน Google แนะนำให้ใช้พาสคีย์หรือกุญแจความปลอดภัยแบบฮาร์ดแวร์ เพราะป้องกันการหลอกให้กรอกข้อมูลได้ดีที่สุด ถ้าไม่ใช้พาสคีย์ ให้เลือกการแจ้งเตือนบนโทรศัพท์มากกว่ารหัสทางข้อความ เพราะรหัสทางข้อความหรือเสียงเป็นตัวเลือกที่ปลอดภัยน้อยที่สุด การโจมตีที่เล็งหมายเลขโทรศัพท์ทำได้
NIST มองไปในทิศทางเดียวกัน แนวทางฉบับนี้ระบุว่ารหัสผ่านเอง รหัสผ่านครั้งเดียวที่พิมพ์เอง และข้อความทางโทรศัพท์ ไม่ถือเป็นการยืนยันตัวตนที่ต้านการหลอกลวง (phishing-resistant) และห้ามใช้อีเมลเป็นช่องทางส่งรหัสยืนยันขั้นที่สอง ส่วนวิธีที่ใช้กุญแจเข้ารหัส เช่น มาตรฐาน WebAuthn/FIDO2 ถือว่าต้านการหลอกลวงได้ถ้าเข้าเกณฑ์ที่กำหนด ดังนั้นถ้าบริการมีให้เลือก ควรเลือกวิธีกลุ่มหลังก่อน และใช้รหัสทางข้อความเป็นทางเลือกสุดท้าย ดีกว่าไม่เปิด 2FA เลย
ขั้นตอนเปิด 2FA บัญชี Google
ขั้นตอนบนคอมพิวเตอร์ตามหน้าช่วยเหลือของ Google มีดังนี้
- เปิดบัญชี Google แล้วไปที่ส่วนความปลอดภัยและการลงชื่อเข้าใช้ (Security & sign-in)
- ในหัวข้อวิธีที่คุณลงชื่อเข้าใช้ Google เลือกเปิดการยืนยันแบบ 2 ขั้นตอน (2-Step Verification)
- ทำตามขั้นตอนบนหน้าจอ แล้วเลือกวิธียืนยัน
- เก็บรหัสสำรองไว้ในที่ปลอดภัย และไม่บอกใคร
- ใช้ตัวเลือก "ไม่ต้องถามอีก" เฉพาะอุปกรณ์ที่ใช้คนเดียว
ถ้าจะเพิ่มหมายเลขโทรศัพท์ ควรทำไว้ล่วงหน้า เพราะ Google อาจใช้เวลาถึง 7 วันกว่าจะเชื่อถือหมายเลขนั้น ถ้าเป็นบัญชีของที่ทำงานหรือโรงเรียน ขั้นตอนข้างต้นอาจใช้ไม่ได้ ต้องสอบถามผู้ดูแลระบบ
บริการอื่นมีเมนูตั้งค่าความปลอดภัยของตัวเอง ให้หาตัวเลือกที่เกี่ยวกับการยืนยันตัวตนสองขั้นตอนหรือพาสคีย์ แล้วเปิดใช้งานเช่นเดียวกัน
ที่มา: สถาบันมาตรฐานและเทคโนโลยีแห่งชาติสหรัฐฯ (NIST) Digital Identity Guidelines SP 800-63B-4 และหน้า SP 800-63B ฉบับเดิมที่ระบุว่าถูกแทนที่แล้ว, Google Account Help หัวข้อ Turn on 2-Step Verification