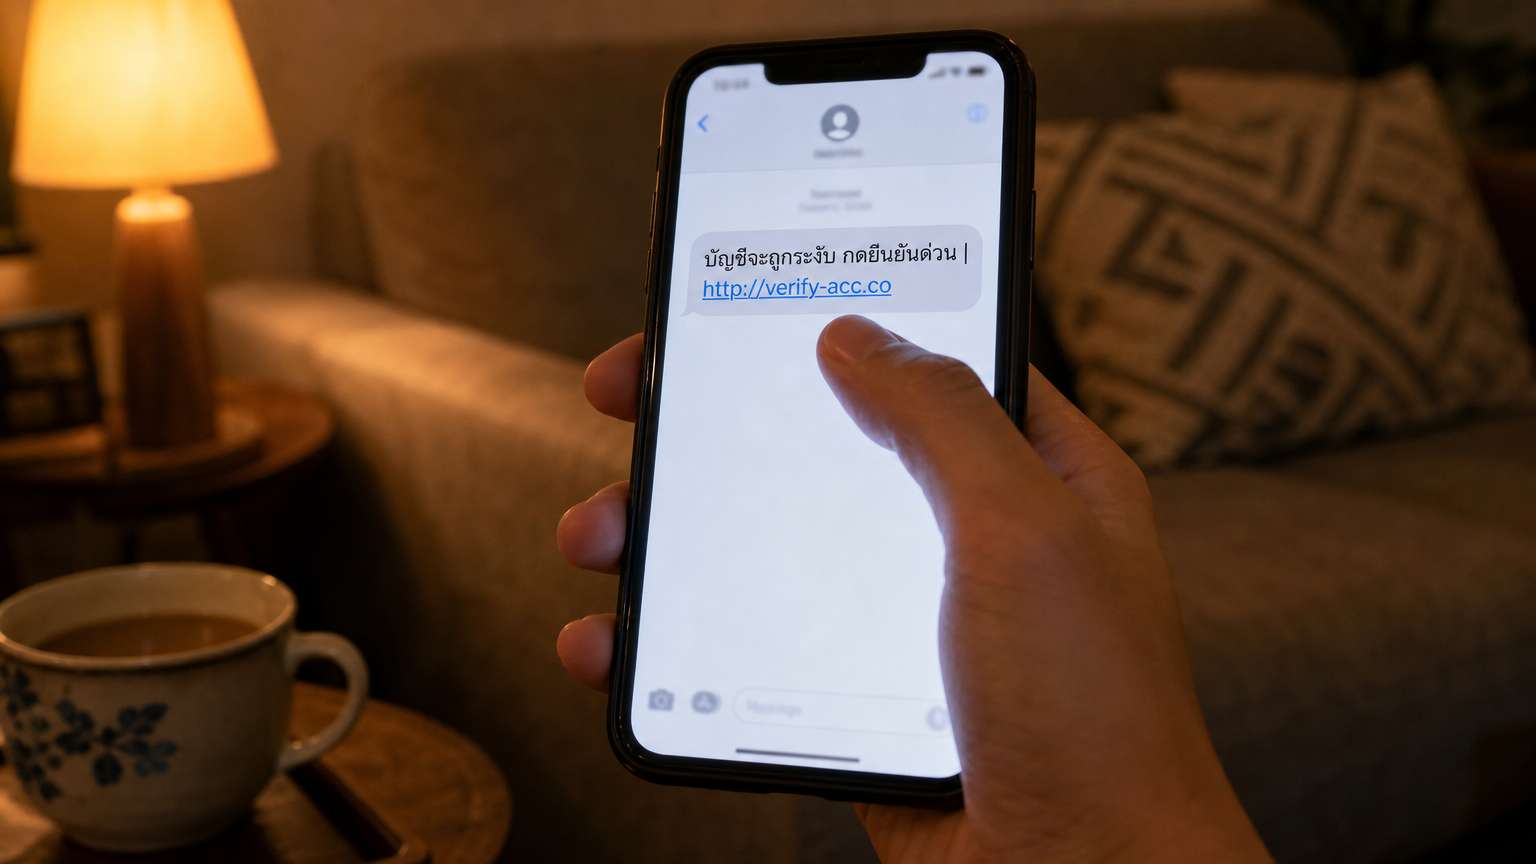
ลิงก์ปลอม (Phishing Link) คือกับดักที่ส่งมาทางอีเมล ข้อความ หรือแม้แต่โทรศัพท์ เพื่อหลอกให้คุณเข้าเว็บไซต์ที่อาจดาวน์โหลดไวรัสหรือขโมยข้อมูลบัญชีธนาคารและข้อมูลส่วนตัว ศูนย์ความมั่นคงปลอดภัยไซเบอร์แห่งชาติของสหราชอาณาจักร (National Cyber Security Centre หรือ NCSC) อธิบายว่าฟิชชิ่งคือการที่คนร้ายใช้อีเมล ข้อความ หรือโทรศัพท์หลอกเหยื่อ และแนะนำให้ผู้ใช้ดูว่าข้อความนั้นใช้กลวิธีหลอกแบบไหน แทนการจับผิดที่หน้าตาของลิงก์
เรื่องนี้เกี่ยวกับทุกคนที่ใช้อีเมล แชต หรือรับ SMS เพราะคนร้ายไม่ได้เลือกเหยื่อ ข้อความหลอกส่งไปได้ทีละจำนวนมาก และคนที่เผลอกดเพียงครั้งเดียวก็อาจเสียข้อมูลได้ ทั้งวิธีสังเกต วิธีตรวจว่าข้อความจริงหรือปลอม และสิ่งที่ควรทำเมื่อเจอข้อความน่าสงสัย อ้างตามคำแนะนำของ NCSC และข้อมูลจากศูนย์ความปลอดภัยของ Google (Google Safety Center)
สัญญาณหลอก 5 ข้อที่บอกว่าเป็นลิงก์ปลอม
NCSC แนะนำให้ถามตัวเองว่าข้อความนั้นใช้กลวิธีทางจิตวิทยาอะไรอยู่ โดยแบ่งเป็น 5 ข้อ ข้อแรกคือ การอ้างอำนาจ ข้อความอ้างว่ามาจากคนสำคัญหรือหน่วยงานที่น่าเชื่อถือหรือไม่ NCSC ระบุว่าคนร้ายมักแอบอ้างเป็นบุคคลหรือองค์กรสำคัญเพื่อให้คุณทำตามที่ต้องการ เช่น ข้อความที่อ้างว่ามาจากธนาคารให้ล็อกอินเพื่อตรวจธุรกรรมผิดปกติ หรือข้อความที่อ้างว่ามาจากบริษัทขนส่งให้กดยืนยันพัสดุ
ข้อที่สองคือ ความเร่งด่วน ข้อความให้เวลาตอบสั้นๆ หรือไม่ NCSC ชี้ว่าคนร้ายมักขู่ว่าจะมีค่าปรับหรือผลเสียตามมา ตัวอย่างที่คุ้นกันคือประโยคทำนองว่าถ้าไม่ดำเนินการภายใน 24 ชั่วโมง บัญชีจะถูกระงับ ข้อที่สามคือ อารมณ์ ข้อความทำให้คุณตื่นตกใจ กลัว มีความหวัง หรืออยากรู้หรือไม่ เพราะคนที่อารมณ์พลุ่งพล่านมักคิดน้อยลงก่อนคลิก
ข้อที่สี่คือ ความขาดแคลน ข้อความเสนอของที่หายากหรือมีจำกัดหรือไม่ เช่น ตั๋ว เงิน หรือยารักษา ข้อสุดท้ายคือ เหตุการณ์ปัจจุบัน คุณกำลังรอข้อความนี้อยู่หรือเปล่า NCSC ระบุว่าคนร้ายมักฉวยโอกาสจากข่าว เหตุการณ์ใหญ่ หรือช่วงที่คนต้องทำเรื่องภาษี ถ้าข้อความตรงกับหลายข้อพร้อมกัน ให้ถือว่าน่าสงสัยไว้ก่อน
วิธีเช็กว่าข้อความจริงหรือปลอม
ถ้าสงสัย NCSC แนะนำให้ติดต่อองค์กรนั้นโดยตรง แต่อย่าใช้เบอร์โทรหรือที่อยู่ที่มากับข้อความ ให้ใช้ช่องทางติดต่อจากเว็บไซต์ทางการขององค์กร ใบแจ้งยอดหรือบัตรที่องค์กรส่งมาให้ก็มักมีช่องทางติดต่อที่ถูกต้องพิมพ์อยู่ด้วย วิธีนี้ตรงกับหลักที่ว่าอย่าเข้าเว็บผ่านลิงก์ในข้อความ ให้พิมพ์ชื่อเว็บหรือเปิดแอปของหน่วยงานเอง
NCSC ยังระบุว่าธนาคารหรือแหล่งทางการอื่นจะไม่ขอข้อมูลส่วนตัวทางอีเมล และจะไม่โทรมาขอให้ยืนยันรายละเอียดบัญชี ถ้ามีสายโทรเข้ามาแล้วสงสัยว่าอีกฝ่ายไม่ใช่ตัวจริง ให้วางสายแล้วโทรกลับไปที่องค์กรนั้นโดยตรง การตัดสายและเริ่มติดต่อใหม่ด้วยตัวเองช่วยตัดโอกาสที่คนร้ายจะคุมจังหวะการสนทนา
NCSC ยังเตือนว่าคนร้ายใช้ข้อมูลที่เปิดเผยต่อสาธารณะ รวมถึงข้อมูลจากโซเชียลมีเดีย มาทำให้ข้อความดูน่าเชื่อถือขึ้น จึงควรคิดก่อนโพสต์ข้อมูลของตัวเองและคนใกล้ตัว และตรวจการตั้งค่าความเป็นส่วนตัวของบัญชีโซเชียลเป็นระยะ
เจอข้อความน่าสงสัยแล้วทำอย่างไร
NCSC แนะนำให้แจ้งเหตุเมื่อเจออีเมล ข้อความ โทรศัพท์ เว็บไซต์ หรือโฆษณาที่น่าสงสัย โดยระบุว่าการแจ้งไม่เสียค่าใช้จ่ายและใช้เวลาแค่ราวหนึ่งนาที NCSC มีอำนาจสืบสวนและสั่งปิดที่อยู่อีเมลและเว็บไซต์หลอกลวง การแจ้งจึงช่วยให้คุณได้รับข้อความหลอกน้อยลง และช่วยปกป้องคนอื่นด้วย ช่องทางแจ้งของ NCSC ใช้กับผู้ใช้ในสหราชอาณาจักร ถ้าอยู่ในไทย ให้แจ้งผ่านหน่วยงานในประเทศ เช่น ธนาคารหรือผู้ให้บริการที่ถูกแอบอ้าง
ตัวเลขที่ NCSC แสดงไว้ในหน้าข้อมูลฟิชชิ่งเมื่อเดือนกันยายน 2569 บอกว่ามีผู้แจ้งสแกมแล้วกว่า 59.6 ล้านรายการ และมีสแกมถูกปิดไปแล้ว 263,700 รายการ ครอบคลุม 466,300 URL หากคุณกดลิงก์หรือให้ข้อมูลไปแล้ว NCSC มีคู่มือแยกเรื่องการกู้คืนบัญชีที่ถูกแฮก (Recovering a hacked account) ซึ่งอธิบายเป็นขั้นตอน ควรเริ่มจากคู่มือนั้นและติดต่อธนาคารหรือผู้ให้บริการที่เกี่ยวข้องผ่านช่องทางทางการทันที
ตัวช่วยป้องกันระดับบัญชีและระบบ
นอกจากการสังเกตข้อความ NCSC แนะนำให้ผู้ใช้เลือกใช้ Passkey แทนรหัสผ่านในทุกที่ที่มีให้ใช้ ส่วน Google ระบุบนศูนย์ความปลอดภัยว่าระบบความปลอดภัยที่ใช้ AI ของบริษัทหยุดภัยคุกคาม เช่น ฟิชชิ่ง มัลแวร์ และสแกม โดยอัตโนมัติก่อนถึงผู้ใช้ ในผลิตภัณฑ์อย่าง Gmail Google ระบุไว้ด้วยว่าบางผลิตภัณฑ์หรือฟีเจอร์อาจไม่มีให้ใช้ในทุกพื้นที่
สิ่งที่ผู้อ่านทำได้ทันทีคือ ไม่คลิกลิงก์จากข้อความที่ไม่ได้ร้องขอ ถามตัวเองว่าข้อความอ้างอำนาจ เร่งเวลา เร้าอารมณ์ เสนอของหายาก หรืออิงเหตุการณ์ปัจจุบันหรือไม่ เปิดเว็บหรือแอปของหน่วยงานด้วยตัวเอง ติดต่อองค์กรผ่านช่องทางที่พิมพ์อยู่บนเว็บทางการ และแจ้งเหตุเมื่อเจอข้อความน่าสงสัย
ที่มา: ศูนย์ความมั่นคงปลอดภัยไซเบอร์แห่งชาติของสหราชอาณาจักร (NCSC) หน้าฟิชชิ่งและหน้าวิธีสังเกตข้อความหลอก, หน้าแรก NCSC, ศูนย์ความปลอดภัยของ Google (Google Safety Center)