Deepfake คือเทคโนโลยีปัญญาประดิษฐ์ (AI) ที่สร้างหรือตัดต่อภาพ เสียง และวิดีโอให้เหมือนของจริงจนแยกด้วยตาเปล่าได้ยาก เช่น สวมใบหน้าคนหนึ่งลงบนอีกคน หรือทำเสียงให้เหมือนบุคคลอื่น บทความนี้อธิบายหลักการทำงาน วิธีที่มิจฉาชีพนำไปใช้ คำแนะนำป้องกันตัวจากหน่วยงานในไทยและสหรัฐ และโทษตามกฎหมายไทยของการตัดต่อภาพคนอื่น
Deepfake ทำงานอย่างไร
สำนักงานพัฒนาธุรกรรมทางอิเล็กทรอนิกส์ (สพธอ. หรือ ETDA) อธิบายว่า Deepfake อาศัยเทคนิคที่เรียกว่า GANs (Generative Adversarial Networks) ระบบจะนำภาพ วิดีโอ หรือเสียงของบุคคลเป้าหมายไปเรียนรู้ แล้วสร้างสื่อสังเคราะห์ที่ดูสมจริงจนตรวจจับได้ยาก ยิ่งมีภาพและเสียงต้นแบบของคนคนนั้นมาก ระบบก็มีวัตถุดิบให้เลียนแบบมากขึ้นตามไปด้วย
เทคนิคเดียวกันนี้ใช้ได้กับทั้งภาพ วิดีโอ และเสียง ผลที่ตามมาคือคลิปที่เห็นว่าใครคนหนึ่งพูดหรือทำอะไรบางอย่าง หรือเสียงที่ได้ยินทางโทรศัพท์ อาจไม่ใช่ของคนคนนั้นจริง ผู้อ่านจึงควรมองคลิปและเสียงที่กระตุ้นอารมณ์หรือเร่งให้ตัดสินใจด้วยความระมัดระวังเป็นพิเศษ
มิจฉาชีพใช้ Deepfake กับระบบพิสูจน์ตัวตนอย่างไร
ETDA เตือนว่าระบบยืนยันตัวตนด้วยใบหน้าหรือเสียง (biometrics) เสี่ยงถูกสวมรอย ถ้าระบบไม่ตรวจว่าคนที่อยู่หน้ากล้องเป็นคนจริง การตรวจแบบนี้เรียกว่า Liveness Detection ซึ่งช่วยแยกคนจริงออกจากภาพหรือวิดีโอที่เตรียมมาหลอกระบบ
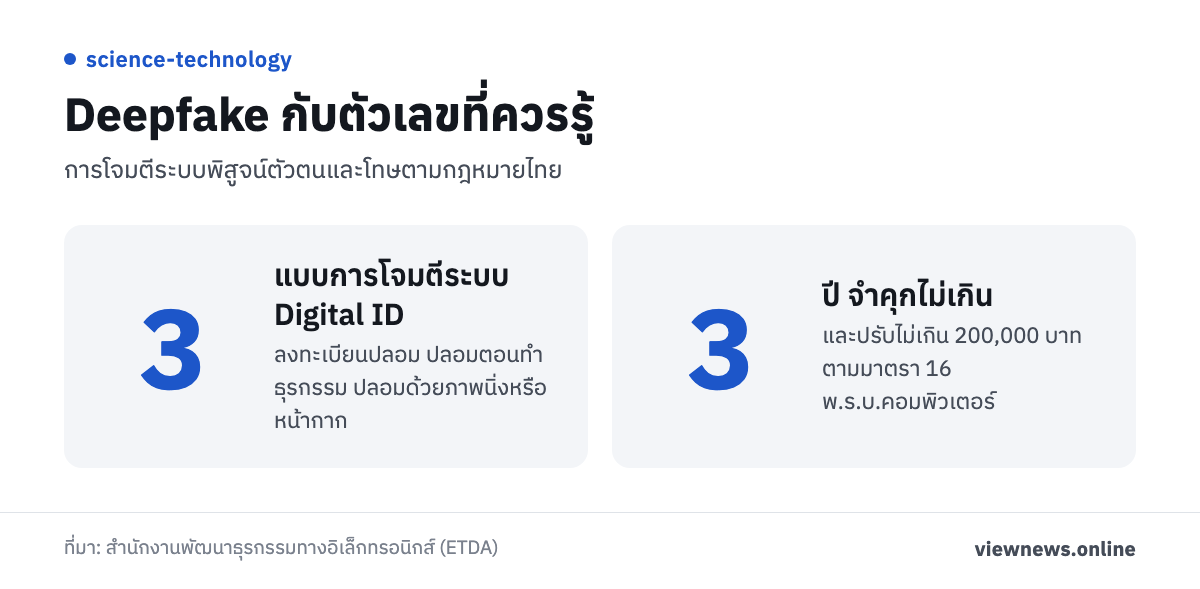
ETDA จำแนกการโจมตีระบบ Digital ID ไว้เป็น 3 แบบ แบบแรกคือลงทะเบียนปลอม ใช้วิดีโอ Deepfake ผ่านขั้นตอน e-KYC (การยืนยันตัวตนทางอิเล็กทรอนิกส์) เพื่อสร้าง Digital ID ในชื่อคนอื่น แบบที่สองคือปลอมตอนทำธุรกรรม โดยเปิดวิดีโอใบหน้าเหยื่อที่ขยับได้ให้ระบบจดจำใบหน้าดู แบบที่สามคือปลอมด้วยภาพนิ่งหรือหน้ากาก เช่น ภาพถ่ายความละเอียดสูง วิดีโอที่อัดไว้ หรือหน้ากาก 3 มิติ
เรื่องนี้ชี้ว่าใบหน้าเพียงอย่างเดียวไม่ควรเป็นด่านสุดท้ายของธุรกรรมสำคัญ ผู้ให้บริการต้องมีการตรวจว่าเป็นคนจริง ส่วนผู้ใช้เองก็ต้องระวังไม่ให้ภาพหน้าและวิดีโอของตัวเองตกอยู่ในมือคนที่ไม่ควรมี
เสียงปลอมและข้อความหลอกที่สร้างด้วย AI
สำนักงานสอบสวนกลางสหรัฐ (FBI) ผ่านศูนย์รับเรื่องร้องเรียนอาชญากรรมทางอินเทอร์เน็ต (IC3) ออกประกาศเตือนเมื่อ 15 พ.ค. 2568 ว่าตั้งแต่เดือน เม.ย. 2568 มีผู้ไม่หวังดีส่งข้อความและข้อความเสียงที่สร้างด้วย AI ปลอมเป็นเจ้าหน้าที่ระดับสูงของสหรัฐ เพื่อสร้างความคุ้นเคยก่อนหลอกเอาบัญชีส่วนตัวของเหยื่อ
ประกาศฉบับเดียวกันระบุว่าเสียงที่ AI โคลนอาจใกล้เคียงเสียงจริงมาก และข้อความหลอกมักแอบอ้างเป็นคนรู้จักหรือคนในครอบครัว ผู้ถูกหลอกจึงอาจเชื่อเพราะคุ้นกับเสียงหรือชื่อที่ได้ยิน FBI แนะนำให้ฟังน้ำเสียง การเลือกใช้คำ และอาการสายหน่วงด้วย แต่ไม่ควรใช้เพียงการฟังเป็นเกณฑ์ตัดสิน ควรยืนยันตัวตนผ่านช่องทางอื่นเสมอ
วิธีป้องกันตัวจาก Deepfake
ETDA แนะนำไว้เมื่อ 17 มิ.ย. 2567 ว่าการสแกนใบหน้าควรใช้เฉพาะธุรกรรมสำคัญและกับแอปที่น่าเชื่อถือ เพราะใบหน้าเป็นข้อมูลส่วนบุคคล ไม่ควรติดตั้งแอปหรือสแกนใบหน้าตามคำสั่งของคนแปลกหน้าที่อ้างเป็นเจ้าหน้าที่รัฐ และไม่ควรเปิดเผยรหัสสำคัญ เช่น รหัสผ่าน PIN หรือ OTP
ETDA ระบุว่ามิจฉาชีพสวมรอยด้วยใบหน้าอย่างเดียวไม่ได้ เพราะธุรกรรมธนาคารต้องใช้ร่วมกับแอปที่ลงทะเบียนไว้ มือถือเครื่องที่ผูกไว้ และรหัสของเจ้าของบัญชี ถ้าไม่มีสามอย่างนี้อยู่ในมือ การมีแค่ภาพหน้าหรือวิดีโอก็ไม่พอจะทำธุรกรรมแทนเจ้าของ
เมื่อเจอสายหรือข้อความน่าสงสัย FBI แนะนำให้ทำตามนี้
- หาเบอร์ของบุคคลนั้นจากช่องทางที่เชื่อถือได้ แล้วโทรกลับเพื่อยืนยัน
- ไม่กดลิงก์ในอีเมลหรือข้อความ จนกว่าจะยืนยันตัวผู้ส่งได้เอง
- ไม่โอนเงิน ส่งบัตรของขวัญ หรือส่งคริปโตให้คนที่รู้จักผ่านทางออนไลน์หรือโทรศัพท์เท่านั้น
- เปิดการยืนยันตัวตนหลายขั้นตอนให้บัญชีสำคัญ
- ไม่บอกรหัสยืนยันให้ใครทางอีเมล ข้อความ หรือแอปแชต
- ตกลงคำลับกับคนในครอบครัวไว้ใช้ยืนยันตัวตนกันเอง
หลักร่วมของคำแนะนำทั้งหมดคือไม่ตัดสินใจจากสิ่งที่เห็นหรือได้ยินในช่องทางเดียว โดยเฉพาะเมื่อมีการขอเงินหรือขอรหัส ถ้าสายที่เสียงเหมือนญาติขอให้โอนเงินด่วน ให้วางสายแล้วโทรกลับเบอร์ที่เก็บไว้เอง
กฎหมายไทยเอาผิดการตัดต่อภาพอย่างไร
ตามคำอธิบายของ ETDA การตัดต่อหรือดัดแปลงภาพของผู้อื่นแล้วนำเข้าสู่ระบบคอมพิวเตอร์ จนผู้ถูกกล่าวถึงเสียหายหรือเสียชื่อเสียง อาจผิด พ.ร.บ.ว่าด้วยการกระทำความผิดเกี่ยวกับคอมพิวเตอร์ มาตรา 16 โทษจำคุกไม่เกิน 3 ปี และปรับไม่เกิน 200,000 บาท ถ้าเป็นภาพของผู้เสียชีวิต พ่อ แม่ คู่สมรส หรือบุตรของผู้ตายร้องทุกข์แทนได้
ETDA ยังระบุว่าการกระทำเดียวอาจผิดได้หลายกฎหมาย เช่น หมิ่นประมาทตามประมวลกฎหมายอาญา มาตรา 328 การแชร์คลิปปลอมต่อโดยไม่ตรวจสอบจึงมีความเสี่ยงทางกฎหมายได้เช่นกัน ETDA เห็นว่าการรับมือ Deepfake ต้องใช้ทั้งเทคโนโลยี มาตรการทางกฎหมาย และการสร้างความตระหนักรู้ในสังคมควบคู่กัน
ที่มา: สำนักงานพัฒนาธุรกรรมทางอิเล็กทรอนิกส์ (ETDA) บทความภัยคุกคามจาก Deepfake ต่อการพิสูจน์ตัวตนทางดิจิทัล, ETDA บทความสแกนใบหน้าอย่างไรให้ไม่ถูกสวมรอย, ETDA บทความโพสต์เกรียนเสี่ยงติดคุก, FBI IC3 ประกาศ I-051525-PSA